
Təhlükə Kəşfiyyatı (TI): 2026-cı İldə Təhlükəsizlik Əməliyyat Mərkəzlərinin (SOC) Strateji Transformasiyası
 13rose
5 min read
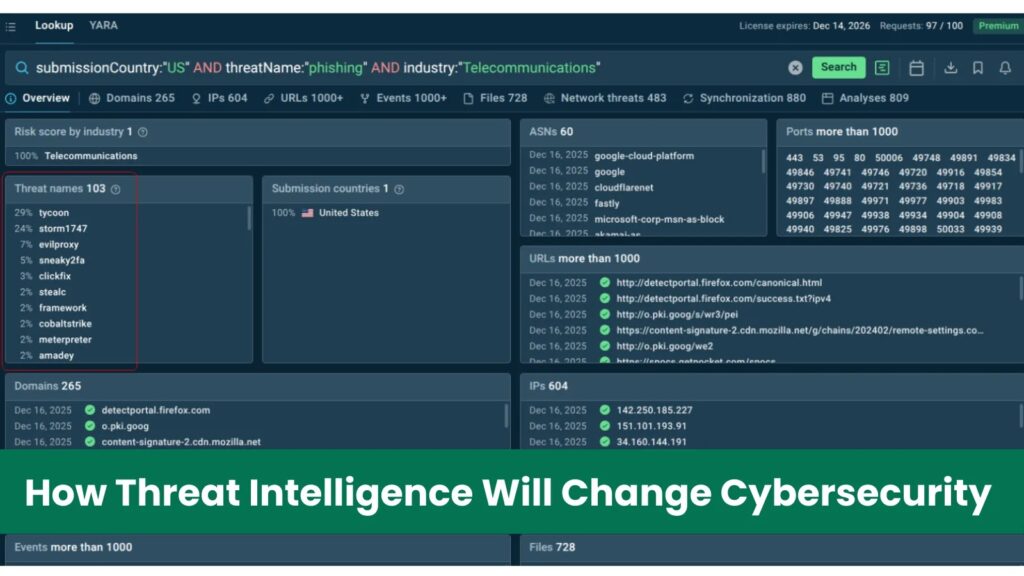
2026-cı ilə qədəm qoyarkən, kiber təhlükəsizlik mənzərəsi əvvəlki illərdən fərqli olaraq müdafiə edən tərəfin lehinə inkişaf etməkdədir. Süni intellektin (AI) idarə etdiyi təhdidlər daha sürətli və gizli olsa da, bu, SOC (Security Operations Center) mərkəzlərini daha ağıllı, səmərəli və biznes məqsədlərinə daha çox uyğunlaşmağa məcbur edən bir katalizator rolunu oynayır. Gələcəyi düşünən liderlər artıq potensial riskləri strateji üstünlüklərə çevirmək üçün qabaqcıl Təhlükə Kəşfiyyatını (Threat Intelligence – TI) tətbiq edirlər.
TI həlləri, məsələn, canlı zərərli proqram təminatının real-vaxt sandbox analizi və minlərlə təşkilatdan gələn icma məlumatları ilə təchiz edilmiş ANY.RUN-un TI Feeds kimi platformaları, yüksək dəqiqlikli Kompromat Göstəriciləri (IOCs), zəngin kontekst və qüsursuz inteqrasiyalar təqdim edərək, SOC mərkəzlərinə böyük səy göstərmədən təhlükəsizlikdə irəlidə qalmağa imkan verir. TI-nin 2026-cı ildə SOC-un səmərəliliyi və biznes dəyəri üzərində göstərəcəyi təsir beş əsas istiqamətdə cəmləşir.
Texniki Detallar
TI-nin əsas təsir sahəsi mövcud təhlükəsizlik alətlərinin (SIEM, EDR, IDS/IPS) çevrilməsidir. 2026-cı ildə hər bir təhlükəsizlik investisiyasının real dünya risklərinə qarşı maksimum effektivliklə işləməsi tələb olunur. Təhlükə kəşfiyyatı, bu alətləri sadəcə reaktiv funksiyalardan proqnozlaşdırıcı sistemlərə çevirən katalizatordur.
**Alətlərin Səmərəliliyi və İnteqrasiya:**
Müasir, yoxlanılmış təhlükə məlumatları SIEM, IDS/IPS və EDR sistemlərinə daxil edildikdə, onlar ümumi xəbərdarlıqlar yaratmaq əvəzinə, hücum zəncirinin erkən mərhələlərində real təhdidləri aşkarlamağa başlayırlar. ANY.RUN-un TI Feeds kimi həlləri API-lər və STIX kimi standart formatlar vasitəsilə əsas təhlükəsizlik platformaları ilə qüsursuz inteqrasiya olunur, beləliklə mövcud infrastruktur dəyişiklikləri olmadan milyonlarla aktual göstəriciyə anında çıxış təmin edilir.
**Xəbərdarlıqların Nəticəyə Çevrilməsi:**
SOC analitikləri üçün ən böyük səmərəlilik maneələrindən biri məlumatsız xəbərdarlıq seli ilə boğulmaqdır ki, bu da insidentlərə cavab vermə sürətini azaldır və peşəkar tükənməyə səbəb olur. Müasir TI bu problemi aradan qaldırır:
- **Kontekst Zənginləşdirmə:** Xəbərdarlıqlar real rəqib davranışları ilə əlaqələndirilir.
- **Səs-küyün Filtrlənməsi:** Kontekstual metadata, SOC platformalarına və analitiklərə aşağı prioritetli ‘səs-küy’ ilə yüksək təsirli təhdidlər arasında fərq qoymağa kömək edir.
Bu yanaşma, komandanın iş yükünü 50-70% azaltmaqla yanaşı, mütəxəssisləri strateji işlərə ayırmağa və ümumi biznes məqsədlərinə uyğunlaşdırmağa imkan verir.
Təhlükənin Miqyası
2026-cı ildə AI-nın gücləndirdiyi təhdidlər kiber pozuntuları daha sürətli edir. Bundan əlavə, Ransomware və dağıdıcı taktikalar kritik sistemlərə maksimum təsir üçün hədəflənir. Məsələn, e-ticarət, maliyyə və ya istehsal sənayelərində bir dəqiqəlik fasilə minlərlə dollara başa gələ bilər.
Orta Ransomware fasilə müddəti 25 gün ətrafında seyr edərkən, təhlükəsizlik insidentlərinin biznesin gəlirlərinə vurduğu ziyan qaçılmazdır. TI məhz bu miqyaslı təhdidləri hədəf alır. Yüksək keyfiyyətli TI, SOC-ları gecikmiş reaksiyadan çevik profilaktikaya keçirir, insidentlərin təsirini kəskin şəkildə azaldır və gəlirin problemsiz axınını təmin edir. İnteraktiv sandbox sessiyalarından gələn təzə, yoxlanılmış IOC-lər, təşkilatın sektorundakı digər təşkilatları hazırda aktiv şəkildə hədəfləyən zərərli proqramlar haqqında dəqiq məlumat verir. Bu, pozuntu riskini azaldır və milyonlarla dollarlıq fasilə, cərimə və etimad itkisinin qarşısını alır.
Tövsiyələr və Həll Yolları
TI-nin biznes dəyərinə çevrilməsi üçün SOC liderləri aşağıdakı strateji addımları atmalıdırlar:
- **Proaktiv Erkən Aşkarlama ilə Gəlirlərin Qorunması:** TI sayəsində təhlükələr kritik sistemlərə sızmazdan əvvəl aşkarlanır. Bu, SOC-u xərc mərkəzindən gəlir qoruyucusuna çevirir.
- **Əməliyyatların Fasiləsizliyinin Təmin Edilməsi:** Qlobal icma təqdimatları ilə dəstəklənən TI kanalları, ortaya çıxan kampaniyaları erkən aşkar edir, aşkarlama və cavab müddətlərini qısaldır. Bu, biznesin bərpa ilə deyil, innovasiya ilə məşğul olmasına imkan yaradır.
- **Tənzimləyici Uyğunluğun Nümayişi (Regulatory Bonus):** NIS2, DORA və GDPR kimi tənzimləyici çərçivələr təşkilatlardan proaktiv təhlükə məlumatlılığını nümayiş etdirməyi tələb edir. TI Feeds davamlı monitorinqin səsli sübutunu, ortaya çıxan təhdidlərə sənədləşdirilmiş cavabları təmin edir.
- **Təhlükəsizlik və Biznesin Əlaqələndirilməsi:** TI texniki təhlükəsizlik işini birbaşa biznes təsiri ilə əlaqələndirir. SOC, rəhbərliyə rəqibləri bağlayan Ransomware kampaniyasının qarşısının alındığını bildirdiyi zaman, təhlükəsizliyin dəyəri dərhal aydın olur.
Nəticə
2026-cı ildə Təhlükə Kəşfiyyatı sadəcə texniki funksiya deyil, rəhbərlik üçün başa düşülən bir risk idarəetmə vasitəsidir. TI, texniki SOC metrikaları ilə idarəçilərin maraqlandığı gəlirin qorunması, əməliyyat fasiləsizliyi və riskin azaldılması arasındakı boşluğu aradan qaldırır. TI-nin təhlükəsizlik infrastrukturuna inteqrasiyası sayəsində təşkilatlar təhlükəsizlik əməliyyatlarının biznes təsirini ölçə və nümayiş etdirə bilirlər: daha sürətli aşkarlama müddəti, azaldılmış insident təsiri və müəssisə risk tolerantlığı ilə güclü uyğunlaşma. Bu, kiber təhlükəsizliyin şirkətin ümumi böyüməsində strateji tərəfdaş kimi mövqeyini möhkəmləndirir.


