
VS Code Forklarında Təchizat Zənciri Riski: Süni İntellekt Dəstəkli Mühitlər Təhlükəli Genişləndirmələri Tövsiyə Edir
 13rose
5 min read
## Giriş
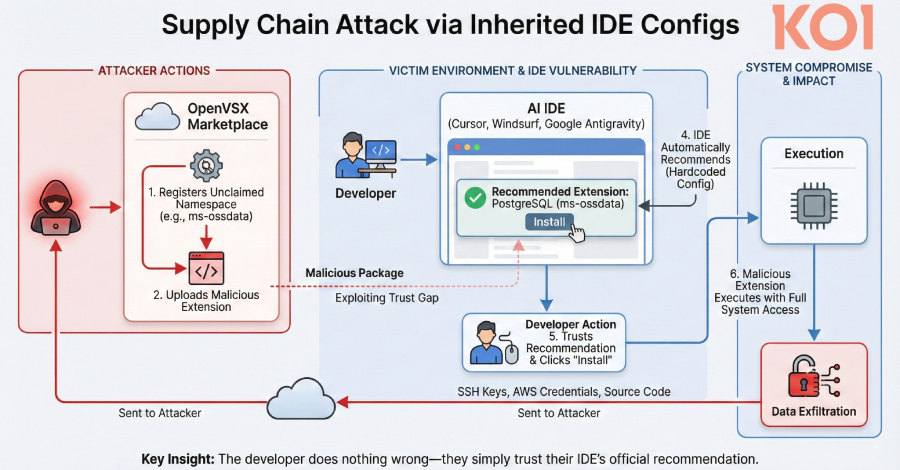
Kiber təhlükəsizlik cəbhəsində, proqram təminatının təchizat zənciri (Software Supply Chain) kritik zəiflik mənbəyi olaraq qalmaqdadır. Son araşdırmalar göstərir ki, Microsoft Visual Studio Code (VS Code) əsasında inkişaf etdirilmiş məşhur Süni İntellekt (Sİ) dəstəkli ‘forklar’ (çatlar) Open VSX registrisində mövcud olmayan genişləndirmələri (extensions) istifadəçilərə tövsiyə edir. Bu vəziyyət, zərərli aktorlar üçün həmin adlar altında paketlər yayımlamaqla asanlıqla təchizat zənciri hücumları həyata keçirməyə imkan verən ciddi bir ‘ad sahəsi zəbti’ (namespace squatting) riski yaradır.
VS Code ekosistemi geniş olduğundan və Open VSX kimi alternativ registrlər populyarlıq qazandığından, bu tip qeyri-dəqiqliklər yüz minlərlə developerin iş mühitinə təsir edə biləcək miqyasda təhlükə doğurur. Koi tərəfindən aparılan təhlil bu Sİ-yə əsaslanan inkişaf mühitlərinin öz daxili tövsiyə sistemlərini yenidən qiymətləndirməsinin zəruriliyini ortaya qoyur.
## Texniki Detallar
Problemin əsas mənbəyi, Cursor, Windsurf, Google Antigravity və Trae kimi VS Code forklarının öz daxili konfiqurasiyalarında və ya Sİ modelləri tərəfindən formalaşdırılan tövsiyələrdə Open VSX registri ilə sinxronlaşdırılmamış genişləndirmə adlarının yer almasıdır. Bu adlar ‘ghost’ (ruh) paketlər kimi mövcud olmur, lakin sistem tərəfindən aktiv olaraq istifadəçilərə quraşdırılması təklif edilir.
Adətən, bir istifadəçi mühiti (məsələn, VS Code Forku) bir genişləndirmə quraşdırmağı tövsiyə etdikdə, istifadəçi registrdə adı axtarır. Əgər bu ad hal-hazırda boşdursa, zərərli aktorlar bu fürsətdən istifadə edərək eyni adla, lakin zərərli kod (məsələn, məlumat oğurluğu və ya arxa qapı – backdoor) ehtiva edən bir paket yayımlaya bilərlər. Bu, klassik ‘typosquatting’ (yazılış xətası ilə zəbt) hücumunun daha incə və avtomatlaşdırılmış formasıdır.
Koi araşdırmaçıları qeyd edirlər ki, forklar ya köhnə məlumatlara əsaslanır, ya da AI modellərinin inkişaf mühitinə inteqrasiyası zamanı registrin real-vaxt verifikasiyası prosesi ləğv edilir.
## Təhlükənin Miqyası
Bu zəiflik təchizat zənciri hücumları üçün ideal bir başlanğıc nöqtəsi yaradır. İstifadəçilər, xüsusən də Süni İntellekt alətlərinə güvənən developerlər, tövsiyə olunan genişləndirməni etibarlı mənbədən gələn bir ehtiyac kimi qəbul edirlər. Nəticədə, dərhal kodlarının və sistemlərinin təhlükə altına düşməsi riski yaranır.
Potensial təhlükə ssenarilərinə aşağıdakılar daxildir:
- **Məlumat Sızması:** Quraşdırılan zərərli genişləndirmə developerin bütün kod bazasını, API açarlarını və ya kredenasiyalarını (credentials) uzaq serverə ötürə bilər.
- **Uzaqdan Kod İcrası (RCE):** Genişləndirmə developerin sistemində icra olunaraq əməliyyat sisteminə tam nəzarəti təmin edə bilər.
- **İş Mühitinin Modifikasiyası:** Təcavüzkar layihənin kompilyasiya proseslərinə müdaxilə edərək, buraxılış paketlərinə (builds) gizli zərərli yüklər əlavə edə bilər.
Bu risk, xüsusilə Open VSX registrisinin geniş bir istifadəçi bazasına xidmət etməsi səbəbindən daha da böyüyür. Təsirə məruz qalan Sİ dəstəkli VS Code forklarına misallar:
- Cursor
- Windsurf
- Google Antigravity
- Trae
## Tövsiyələr və Həll Yolları
Bu növ təhlükəni minimuma endirmək üçün həm fork inkişaf etdiriciləri, həm də son istifadəçilər ciddi təhlükəsizlik protokollarına əməl etməlidirlər.
**Fork İnkişaf Etdiriciləri Üçün:**
1. **Registr Verifikasiyası:** Bütün tövsiyə olunan genişləndirmə adlarının Open VSX registri ilə real-vaxt rejimində mövcudluğunun yoxlanılması.
2. **Kataloq Təmizliyi:** Mövcud olmayan genişləndirmə adlarının tövsiyə siyahılarından dərhal çıxarılması.
3. **Hücum Zəncirinin Azaldılması:** Sİ tərəfindən yaradılan kod və tövsiyələrin, daxili təhlükəsizlik filtrlərindən keçirilməsi.
**Son İstifadəçilər (Developerlər) Üçün:**
1. **Quraşdırmadan Əvvəl Təsdiq:** Hər hansı bir yeni genişləndirmə quraşdırarkən, onun Open VSX və ya rəsmi bazar yerlərində mövcudluğunu, həmçinin yayımlayanın (publisher) etibarlılığını yoxlayın.
2. **Rəqəmsal İmza Yoxlanışı:** Mümkün olduqda, genişləndirmə paketinin rəqəmsal imzası və ya kriptoqrafik heş (hash) dəyəri təsdiqlənməlidir.
3. **İcazələrin Qiymətləndirilməsi:** Quraşdırılan genişləndirmənin tələb etdiyi icazələrin (məsələn, fayl sisteminə giriş, şəbəkə əməliyyatları) həqiqətən onun funksionallığı üçün zəruri olub-olmadığını analiz edin.
## Nəticə
Süni İntellekt dəstəkli kodlaşdırma mühitlərinin sürətli inkişafı bəzən fundamental təhlükəsizlik prinsiplərinin nəzərdən qaçırılmasına səbəb olur. VS Code forklarında aşkarlanan bu zəiflik, Open VSX kimi açıq mənbəli ekosistemlərdə proaktiv təhlükəsizlik idarəetməsinin nə qədər həyati əhəmiyyətə malik olduğunu bir daha sübut edir. Developerlər və kiber təhlükəsizlik mütəxəssisləri bu cür ad sahəsi risklərinə qarşı diqqətli olmalı və proqram təminatı komponentlərinin mənşəyini daim audit etməlidirlər.


