
 13rose
Kibertəhlükəsizlik tədqiqatçıları Microsoft Visual Studio Code (VS Code) vasitəsilə bir kliklə GitHub tokenlərini oğurlamağa imkan verən yeni...
Müasir kibertəhlükəsizlik mühitində Zero-day boşluqlar və AI tərəfindən yazılan Exploit-lər yamaqlama sürətini üstələyir. Təşkilatlar ənənəvi müdafiə üsullarından...
Parçalanmış İdentifikasiya: Müəssisələrin IAM Hücum Səthini Daraltmaq Üçün IVIP Strategiyaları
3 min read
Müasir müəssisələrdə identifikasiya və giriş idarəetməsi (IAM) sistemləri kritik həddə yaxınlaşır. Minlərlə tətbiq, maşın identifikasiyası və mərkəzləşdirilməmiş...
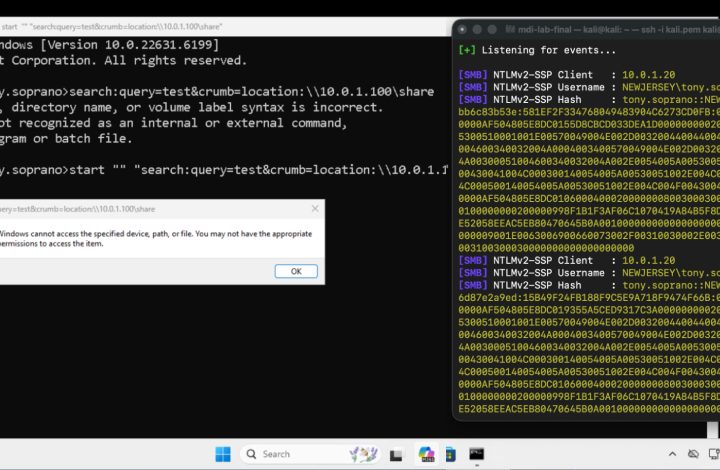
Kibertəhlükəsizlik tədqiqatçıları, Windows Search URI-də yamaqlanmamış yeni bir zəiflik aşkar ediblər. Bu boşluq, istifadəçilərin NTLMv2 heşlərinin hücumçulara...
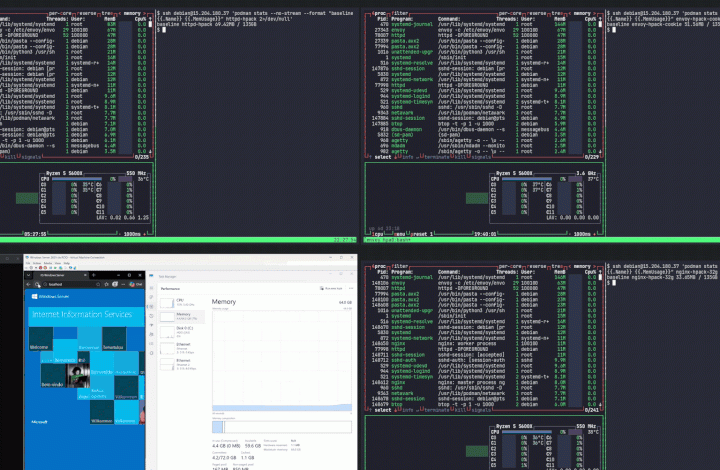
Kibertəhlükəsizlik tədqiqatçıları NGINX, Apache, IIS, Envoy və Cloudflare Pingora kimi əsas veb serverlərə təsir edən kritik uzaqdan...
Kibertəhlükəsizlik tədqiqatçıları, xüsusilə Minecraft oyunçularını hədəf alan yeni bir malware-as-a-service (MaaS) kampaniyası olan "Weedhack" barədə xəbərdarlıq edib....
Google 2026-cı ilin iyun ayına dair Android yeniləməsində 124 təhlükəsizlik boşluğunu aradan qaldırıb. Framework komponentində aşkarlanan, aktiv...
Oracle WebLogic Server-dəki Kritik CVE-2024-21182 Boşluğu CISA KEV Kataloquna Əlavə Edildi
2 min read
ABŞ Kibertəhlükəsizlik və İnfrastruktur Təhlükəsizliyi Agentliyi (CISA), Oracle WebLogic Server-i təsir edən yüksək təhlükəsizlik boşluğunu (CVE-2024-21182) aktiv...
Rusiyanın Gamaredon kiber qrupu, WinRAR proqramındakı kritik bir Exploit-dən istifadə edərək Ukraynaya qarşı yeni kiberhücum kampaniyası həyata...
Süni intellektin gücləndirdiyi Exploit-lər sayəsində zəifliklərin istifadə müddəti artıq saatlarla ölçülür. Bu sürətli inkişaf ənənəvi zəiflik idarəetmə...


