
 13rose
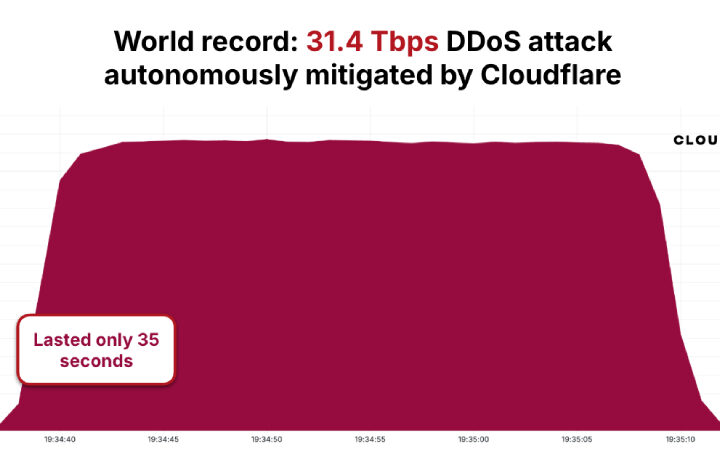
AISURU/Kimwolf adlı DDoS botneti, 31.4 Terabits/saniyə (Tbps) pik sürəti ilə qeydə alınmış ən böyük hücumlardan birini həyata...
Bu həftə kibertəhlükəsizlik dünyasında dramatik bir hadisə olmasa da, gələcək hücumların formasını müəyyən edən bir sıra kiçik,...
İranın “Infy” (Prince of Persia) haker qrupu, rejim tərəfindən tətbiq edilən internet kəsilməsinin başa çatması ilə eyni...
Süni intellektin iş axınlarına inteqrasiyası, SaaS platformalarına, brauzerlərə və köməkçi alətlərə yayılması təhlükəsizlik komandaları üçün görünməmiş problemlər...
n8n iş axınlarının avtomatlaşdırılması platformasında yeni, kritik bir təhlükəsizlik boşluğu aşkar edilib. CVE-2026-25049 (CVSS: 9.4) kodu ilə...
Kibertəhlükəsizlik mütəxəssisləri, NGINX quraşdırmalarını və Baota (BT) kimi idarəetmə panellərini hədəf alan aktiv veb trafikinin qanunsuz yönləndirilməsi...
DEAD#VAX Malware Kampaniyası: IPFS-də Gizlədilmiş VHD Phishing Faylları vasitəsilə AsyncRAT Yayılır
2 min read
Kibertəhlükəsizlik mütəxəssisləri DEAD#VAX adlı yeni və gizli Malware kampaniyasını ortaya çıxarıblar. Bu kampaniya ənənəvi aşkarlama mexanizmlərini yan...
Microsoft korporasiyası açıq çəki böyük dil modellərində (LLM) mövcud olan 'backdoor'ları aşkarlamaq üçün yüngül skaner hazırladığını elan...
WinRAR Boşluğundan İstifadə Edən “Amaranth-Dragon” Qrupu Cənub-Şərqi Asiya Hökumətlərini Hədəf Alır
2 min read
Check Point Research tərəfindən izlənilən Çinlə əlaqəli “Amaranth-Dragon” adlı haker qrupu WinRAR-dakı Exploit-dən istifadə edərək kiber casusluq...
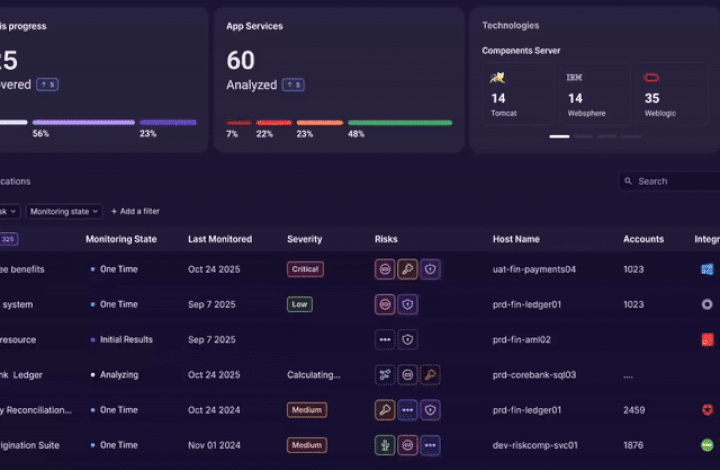
Orchid Security şirkəti ənənəvi IAM (Identity and Access Management) nəzarətindən kənarda identifikasiya istifadəsini aşkar etmək, təhlil etmək...


