
 13rose
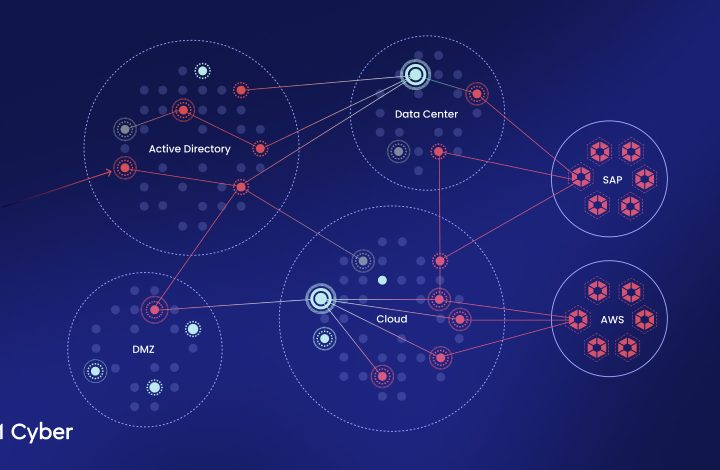
Hər bir təhlükəsizlik komandası eyni sualla qarşılaşır: Yüzlərlə zəiflik bağlandıqdan sonra həqiqətən daha təhlükəsizikmi? Yama sayları və...
cPanel kritik bir authentication zəifliyi səbəbilə təhlükəsizlik yenilənmələri yayımladı. Bu boşluq hücumçuların kontrol panel proqramına icazəsiz giriş...
CISA, fəal şəkildə Exploit edilən ConnectWise və Windows boşluqlarını KEV kataloquna daxil etdi
2 min read
ABŞ-ın Kibertəhlükəsizlik və İnfrastruktur Təhlükəsizliyi Agentliyi (CISA) fəal şəkildə Exploit edildiyi sübut olunan ConnectWise ScreenConnect və Microsoft...
Kritik LiteLLM Boşluğu Aşkarlanmasından Cəmi 36 Saat Sonra Aktiv Exploit Hədəfinə Çevrildi
2 min read
BerriAI şirkətinin LiteLLM Python paketində yeni aşkarlanmış kritik təhlükəsizlik boşluğu, məlumatın ictimailəşməsindən cəmi 36 saat sonra aktiv...
Kibertəhlükəsizlik tədqiqatçıları GitHub.com və GitHub Enterprise Server-də tənqidi bir RCE boşluğu (CVE-2026-3854) aşkar ediblər. Bu zəiflik vasitəsilə...
Braziliyalı LofyGang kiber cinayətkar qrupu üç ildən çox müddət sonra yenidən ortaya çıxaraq Minecraft oyunçularını hədəf alan...
Kibertəhlükəsizlik mütəxəssisləri VECT 2.0 Ransomware-in kritik şifrələmə qüsuru səbəbindən faylları şifrələmək əvəzinə, onları daimi olaraq sildiyini açıqlayıb....
Kibertəhlükəsizlik proqramlarının geniş yayılmış fərziyyəsi yanlışdır: bir sistem qoşulduqdan sonra problem həll olunmuş sayılır. Yeni araşdırmalar göstərir...
Hugging Face LeRobot Platformasında Kritiki RCE Zəifliyi Minlərlə İstifadəçini Təhdid Edir
2 min read
Kibertəhlükəsizlik tədqiqatçıları Hugging Face-in 24.000-ə yaxın GitHub ulduzu olan açıq mənbəli robototexnika platforması LeRobot-da kritik RCE zəifliyi...
Süni intellekt texnologiyalarındakı sürətli inkişaflar, təşkilatların zəiflikləri yamamaq üçün sahib olduğu "exploit pəncərəsini" sürətlə daraldır. Anthropic-in Claude...


