Immunity Debugger İstifadəsi ilə Reverse Engineering – Buffer Overflow Hazırlığı
 13rose
3 min read

Immunity Debugger İstifadəsi ilə Reverse Engineering – Buffer Overflow Hazırlığı
İmmunity Debugger nədir? İmmunity Debugger ilə Reverse Engineering necə həyata keçirilir? İmmunity Debugger ilə prosessorun əməliyyatlarını necə anlamaq olar?
Telegr am kanalına qoşularaq bu və digər mövzular üzrə quizlərdə iştirak edə bilərsiniz!
Telegram (Kanal): https://t.me/xakeraz_official
İmmunity Debugger
Əvvəl öyrəndiyimiz Assembler dilinin qaydalarını və məlumatlarını artıq praktika etmək vaxtıdır. Yaratmış olduğumuz HelloWorld proqramının assembler dilində instruksiyasını görmək üçün İmmunity Debugger adli proqramdan istifadə edəcəyik. Biz proqramı aşağıdakı linkdən əldə edə bilərik.
https://github.com/kbandla/ImmunityDebugger/releases
Proqram quraşdırıldıqdan sonra onu işə salırıq. Daha sonra File tabından Open deyərək bizim əvvəlki paylaşımdan yaratmış olduğumuz HelloWorld.exe proqramını Debugger`ə daxil edirik.
İmmunity Debugger proqramına daxil olduğunuz zaman proqram pause rejimində olur.

İşə başlamazdan əvvəl sol yuxarı küncdə yerləşən pəncərəni aşağını tam tutacaq forma böyüdə bilərsiniz.
Yuxarıdakı şəkildə İmmunity Debugger proqramının 4 fərqli pəncərəsini görürük.
Sol üst küncdə yerləşən – prosessorun bütün instruksiyaları göstərilmişdir. Yuxarıda göstərilmiş olan 1-ci sətir SUB ESP 1C o deməkdir ki, ESp -dən 1C dəyəri çıxılmalıdır. Əvvəlki paylaşımları oxumusunuzsa, bunu başa düşmək o qədər də çətin deyildir. Assembler instruksiyasından sol tərəfdə adresləri görə bilərsiniz.
Həmdə bu paylaşım üzərində proqramı yalnız pause modda istifadə edəcəyik və proqramı yalnız gələcək paylaşımlarda run edəcəyik. Bufferin daşması məhz növbəti paylaşımlarda görəcəyik.
Adreslərin axtarılmasını həyata keçirmək üçün lazım olan adresi seşməli daha sonra siçanın sağ düyməsini sıxıb Follow in dump daha sonra Selection deyirik. Əməliyyatlardan sonra aşağı hissədə həmin adresin yerləşdiyi yeri görə bilərik.
Bütün yadaşı görmək üçün isə view tabından memory variantını seçmək lazımdır.

Yuxarıdakı şəkildə prosessorun text və bss yaddaş hissləri göstərilmişdir. text hissəsində oxumaq və icra etmək, bss hissəsində isə oxumaq və yazmaq mümkündür. Proqram yaradıcıları sizin text hissəsində kod yazmağınızı istəməzlər , amma biz bunu da yan keçərək kodlarımızı daxil edəcəyik.
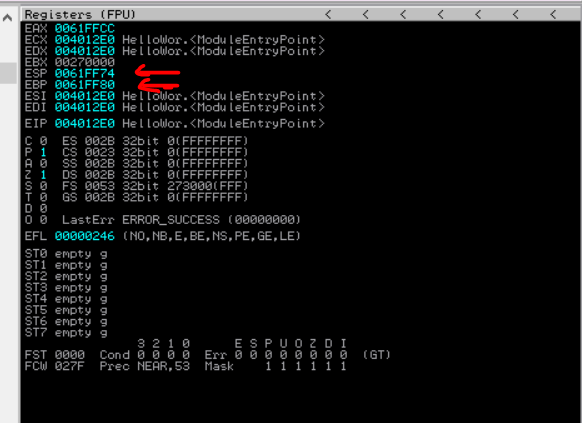
ESP və EBP instruksiyaları prosessorun daxilinin əsasını təşkil edir və əvvəlki paylaşımdan ESP stack yığını bildirdiyini və EBP stack yığını üçün baza adresini təyin etmək üçün istifadə edildiyini bilirik.
Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Paylaşımların səliqəli yığılmış halı: https://t.me/xakerazgroup
Fikir və şərhləriniz : https://t.me/xakerazchat