
Webmail Təhlükəsizliyinə Yeni CSS Hücumları: Parollar və Tokenlər Risk Altında
 13rose
2 min read
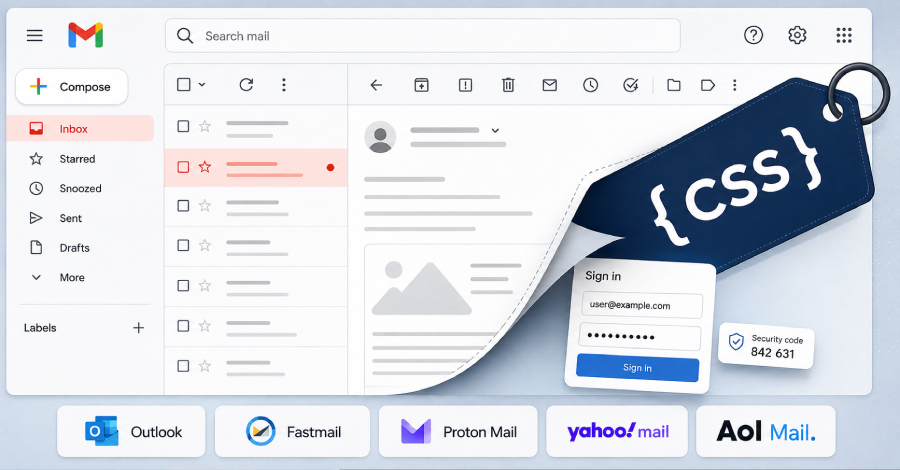
Yeni Təhlükə Vektoru: CSS Hücumları
Kibertəhlükəsizlik sahəsində aparılan yeni araşdırmalar, e-poçtun daxilindəki məzmunun mesaj sərhədlərini aşaraq webmail interfeysinə müdaxilə edə bilən təhlükəli CSS hücumlarının mövcudluğunu ortaya qoyub. Bu, istifadəçilərin parollarını, tokenlərini və digər həssas məlumatlarını oğurlamaq üçün yeni və effektiv bir vektor yaradır.
Geniş Təsir Sahəsi
PortSwigger tədqiqatçısı Gareth tərəfindən aşkar edilən bu yeni texnikalar, Outlook, Gmail, Fastmail, Proton Mail, Yahoo Mail və AOL Mail kimi geniş istifadə olunan webmail platformalarında effektivdir. Araşdırmalar göstərir ki, hücum zəncirləri vasitəsilə təkcə parolların ələ keçirilməsi deyil, həm də üçüncü tərəf hesablarının ələ keçirilməsi, tokenlərin sızdırılması, etibarlı istifadəçi interfeysi (UI) əməliyyatlarının manipulyasiyası və hətta e-poçtları oxuyan süni intellekt (AI) alətlərinə təsir göstərmək kimi geniş imkanlar mövcuddur.
Hücumun Mexanizmi
Tədqiqatçılar qeyd edirlər ki, bu hücumlar e-poçt məzmununun webmail interfeysinin ümumi görünüşü və funksionallığı ilə qarşılıqlı əlaqədə olmaq üçün CSS xüsusiyyətlərindən istifadə etməsinə əsaslanır. Bu, hakerlərə e-poçt mesajının təhlükəsizlik sərhədlərindən kənara çıxaraq, veb səhifənin digər elementlərinə təsir etmək imkanı verir. Nəticədə, adətən e-poçt məzmununu xarici təhlükələrdən izolyasiya etmək üçün tətbiq edilən müdafiə mexanizmləri, məsələn, sandboxinq və məzmun təhlükəsizliyi siyasətləri (Content Security Policy – CSP) kimi tədbirlər aşılır.
Təhlükəsizlik Tədbirləri və Tövsiyələr
Bu cür hücumlar webmail xidmətlərinin əsas təhlükəsizlik prinsiplərinə meydan oxuyur və istifadəçilər üçün ciddi risklər yaradır. Kibermüdafiəçilər və xidmət təminatçıları bu yeni təhlükə vektorlarına qarşı müvafiq tədbirlər görməli, müdafiə mexanizmlərini gücləndirməli və CSS-ə əsaslanan zəiflikləri aradan qaldırmaq üçün yenilikçi həllər axtarmalıdırlar. İstifadəçilərə isə şübhəli e-poçtlara qarşı diqqətli olmaları, naməlum mənbələrdən gələn linklərə daxil olmamaq və hər zaman iki faktorlu identifikasiya (2FA) kimi əlavə təhlükəsizlik tədbirlərindən istifadə etmələri tövsiyə olunur.


