
Yeni NatJack Hücumları NAT Cədvəllərini Manipulyasiya Edərək TCP Sessiyalarını Ələ Keçirir və DNS Cavablarını Saxtalaşdırır
 13rose
3 min read
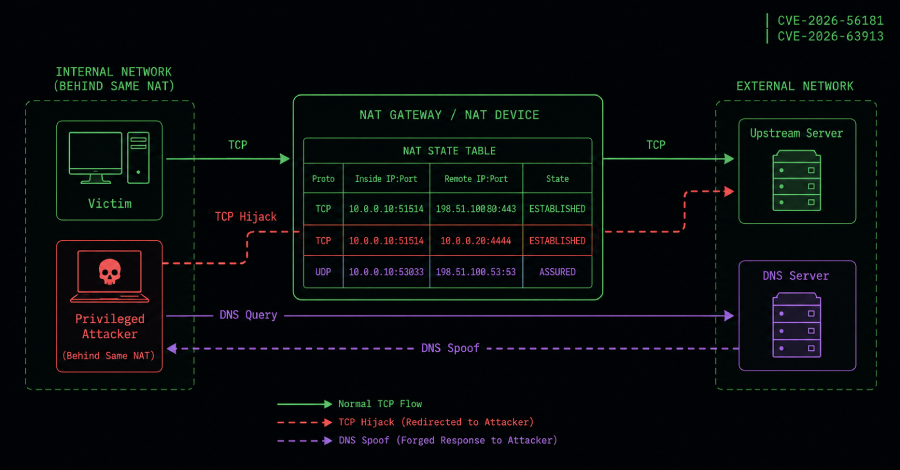
Yeni NatJack Hücum Sinfinin Detalları
Kibertəhlükəsizlik tədqiqatçısı Malcolm Stagg, şəbəkə ünvanı tərcüməsi (NAT) əlaqə vəziyyətini manipulyasiya edərək aktiv TCP sessiyalarını ələ keçirən, DNS cavablarını saxtalaşdıran və NAT cədvəllərini tükəndirən yeni bir hücum sinfini – NatJack-i aşkarlayıb. Bu kəşf, müasir şəbəkə infrastrukturlarında mövcud ola biləcək yeni bir təhlükə vektorunu ortaya qoyur.
NatJack Necə İşləyir?
NatJack hücumları, əsasən, şəbəkədəki NAT cihazlarının daxili işləmə mexanizmlərini hədəf alır. Tədqiqatçı Stagg-in Black Hat USA 2026 konfransında təqdim etdiyi məlumata görə, hücumçular NAT cədvəllərindəki mövcud əlaqə vəziyyətlərini dəyişdirərək istifadəçinin qoşulmuş olduğu TCP sessiyalarını öz nəzarətlərinə keçirə bilirlər. Bu, onlara istifadəçi adından məlumat göndərməyə, hədəflənmiş DNS sorğularına saxta cavablar verməyə imkan verir. Nəticədə, istifadəçilər fişinq hücumlarına məruz qala, yanlış veb-saytlara yönləndirilə və ya həssas məlumatlarını ifşa edə bilərlər.
Geniş Təsir Sahəsi
Tədqiqat, NatJack-in müstəqil olaraq hazırlanmış bir sıra NAT tətbiqlərində təsirli olduğunu göstərir. İlk olaraq Windows sistemləri üzərində aşkarlanan bu zəifliyin, müxtəlif əməliyyat sistemləri və şəbəkə avadanlıqları arasında geniş yayılmış NAT implementasiyalarına təsir göstərmə potensialı var. Bu, təhlükəsizlik icması üçün mühüm bir xəbərdarlıqdır, çünki bu cür hücumlar yalnız müəyyən bir platformanı deyil, geniş miqyasda istifadə olunan şəbəkə protokollarının və standartlarının tətbiqini hədəf alır.
Potensial Təhlükələr və Qorunma Yolları
NatJack hücumları, həmçinin, xəritələşdirilmiş portları ifşa edərək şəbəkənin daxili quruluşu haqqında məlumat verə və NAT cədvəllərini həddindən artıq yükləyərək xidmətdən imtina (DoS) vəziyyətinə səbəb ola bilər. Bu, kritik şəbəkə xidmətlərinin kəsilməsinə və ya məlumatların sızmasına yol aça bilər. Təhlükəsizlik mütəxəssisləri, bu yeni hücum sinfinə qarşı şəbəkə infrastrukturunun müdafiə qabiliyyətini gücləndirmək üçün müvafiq tədbirlər görməyin zəruriliyini vurğulayırlar. Bu tədbirlərə NAT cihazlarının konfiqurasiyasının yenidən nəzərdən keçirilməsi, şəbəkə trafikinin daimi monitorinqi və şübhəli fəaliyyətlərin aşkarlanması üçün qabaqcıl sistemlərin tətbiqi daxildir.


