
Oracle SQL Injection Hücumları: Diskə Yazmadan SYSTEM Səviyyəli Giriş
 13rose
2 min read
Oracle SQL Injection Hücumları: Diskə Yazmadan SYSTEM Səviyyəli Giriş
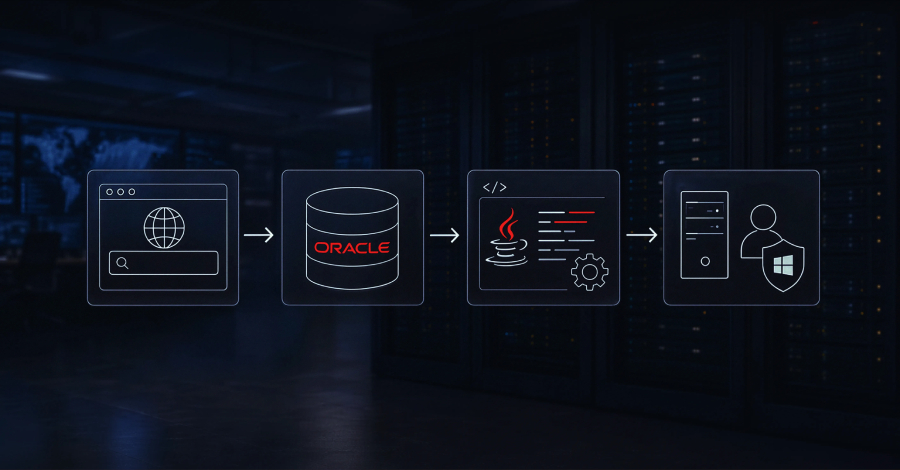
Kibertəhlükəsizlik mütəxəssislərinin son müşahidələrinə görə, hücumçular ictimaiyyətə açıq bir veb tətbiqində aşkarlanan SQL Injection zəifliyindən istifadə edərək bir təşkilatın Oracle verilənlər bazasına uğurla sızmağı bacarıblar. Bu hücumda diqqətçəkən məqam, cinayətkarların əməliyyat sisteminin diskində heç bir icra olunan fayl yaratmadan Windows SYSTEM səviyyəli giriş əldə etmələridir.
Yenilikçi Hücum Metodologiyası
Hücumçular, post-exploitation məqsədləri üçün xüsusi bir toolkit-i birbaşa Oracle verilənlər bazasının içərisində kompilyasiya etmək üçün Java mənbə kodundan istifadə ediblər. Bu taktika, zərərli kodun sistem diskində fiziki olaraq mövcud olmamasından irəli gələrək, ənənəvi təhlükəsizlik həlləri, xüsusilə də endpoint detection and response (EDR) alətləri tərəfindən aşkarlanmasını çətinləşdirir. Onlar Java mənbə kodunu verilənlər bazasına daxil edərək, Oracle-ın özünün onu saxlanılan schema obyektlərinə kompilyasiya etməsinə icazə veriblər. Nəticədə, bütün əmrlər birbaşa verilənlər bazası mühərrikinin içərisindən icra edilib.
“khunt” Toolkit-i və Onun Aşkarlanması
Kibertəhlükəsizlik şirkəti Huntress bu toolkit-i “khunt” adı altında izləyir. “khunt”un istifadəsi, hücumçuların hədəflənmiş sistemlərə daha gizli və effektiv şəkildə daxil olmaq üçün daim yeni və mürəkkəb metodlar inkişaf etdirdiyini göstərir. Verilənlər bazası mühərriki daxilində kodun kompilyasiya və icrası, hücumun qurban tərəfindən aşkar edilmə şansını minimuma endirməyə yönəlmişdir.
Potensial Təhdid və Müdafiə
Bu cür hücumlar, müəssisələrin ictimaiyyətə açıq veb tətbiqlərindəki SQL Injection zəifliklərinin nə qədər ciddi nəticələrə yol aça biləcəyini bir daha sübut edir. Oracle kimi mühüm verilənlər bazası sistemlərindəki zəifliklərin istismarı, əsasən təşkilatın ən kritik məlumatlarına birbaşa giriş imkanı yaradır. Təşkilatlar, SQL Injection hücumlarına qarşı veb tətbiqlərinin müdafiəsini gücləndirməli, verilənlər bazası təhlükəsizlik auditlərini mütəmadir aparmalı və anomaliya aşkarlanması sistemlərini tətbiq etməlidirlər ki, bu cür gizli hücum metodları vaxtında müəyyən edilə bilsin.


