
Gitea-da Kritik Zəiflik: Kimlik Doğrulamadan Keçməyən Hücumçular Server Fayllarına Giriş Əldə Edə Bilər
 13rose
2 min read
Gitea-da Kritik Zəiflik: Kimlik Doğrulamadan Keçməyən Hücumçular Server Fayllarına Giriş Əldə Edə Bilər
Öz hostunda yerləşən Git platforması olan Gitea-nın 1.22.1-dən 1.27.0-dək olan versiyalarında kritik fayl oxuma zəifliyi aşkar edilib. CVE-2026-59774 identifikatoru ilə izlənilən bu boşluq, CVSS skorunda 9.8 balla “Kritik” olaraq qiymətləndirilib və ciddi təhlükəsizlik riski daşıyır.
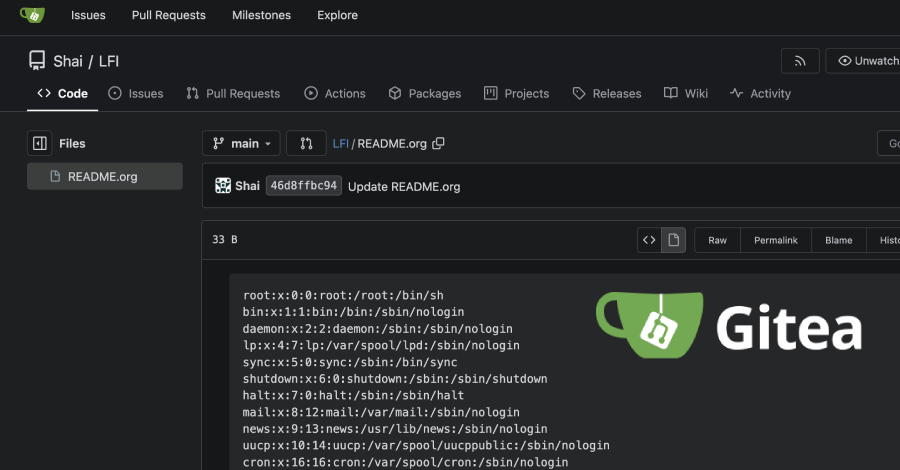
Aşkarlanan zəiflik sayəsində kimlik doğrulamadan keçməyən (unauthenticated) bir hücumçu, Gitea xidmət hesabının daxil ola bildiyi istənilən server faylını oxumaq imkanı əldə edə bilər. Bu hücum üçün heç bir istifadəçi girişi tələb olunmur və depoya (repository) yazma icazəsi lazım deyil. Hücum, sadəcə ictimai bir depoda xüsusi olaraq hazırlanmış Org-mode markup-dan istifadə etməklə həyata keçirilə bilər.
Bu cür zəifliklər adətən sistem məlumatlarının, konfiqurasiya fayllarının, həmçinin həssas məlumatların sızmasına səbəb ola bilər ki, bu da daha geniş miqyaslı hücumların təməlini qoya bilər.
Təhlükəsizlik mütəxəssisləri, Gitea-nın təsirlənən versiyalarından istifadə edən bütün sistem administratorlarını və təşkilatları dərhal 1.27.1 versiyasına yeniləməyə çağırır. Bu yeniləmə sözügedən kritik boşluğu aradan qaldırır və serverlərin təhlükəsizliyini təmin edir.


