
Alibaba İstifadəçilərini Hədəf Alan 18 Zərərli npm Paketi Aşkar Edildi
 13rose
2 min read
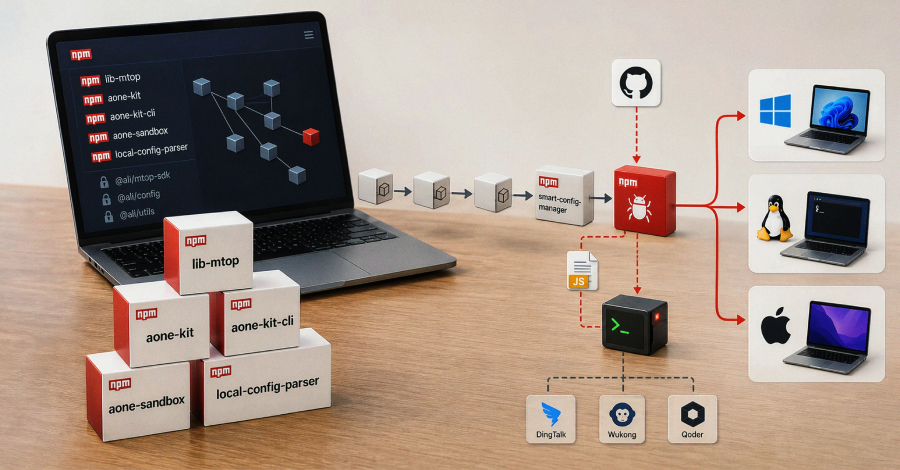
Alibaba İstifadəçilərinə Yönəlik Mürəkkəb Təchizat Zənciri Hücumu
Kibertəhlükəsizlik tədqiqatçıları Alibaba developer alətləri istifadəçilərini hədəf alan 18 yeni zərərli npm paketinin aşkar edildiyini açıqlayıblar. Bu paketlər qurbanların sistemlərinə cross-platform RAT (Remote Access Trojan) yerləşdirmək üçün nəzərdə tutulub. Hücum, əsasən Çin dilli mühitləri hədəf alan mürəkkəb və məqsədyönlü bir software supply chain attack hissəsidir.
Zərərli Paketlərin Mexanizmi və Hədəfi
Aşkar edilmiş zərərli npm paketləri, özəl və etibarlı proqram təminatı komponentlərini təqlid edərək developerlər arasında inamı sui-istifadə edir. Məsələn, müəyyən edilmiş paketlərdən biri “lib-mtop” adını daşıyır və bu ad, Alibaba tərəfindən daxili istifadə üçün nəzərdə tutulmuş özəl bir npm paketi ilə eynidir. Bu cür ad oxşarlığı, developerləri aldadaraq zərərli paketi qanuni bir komponent kimi yükləməyə sövq edir.
Potensial Təsirlər
Hücumun əsas hədəfi Alibaba ekosistemində fəaliyyət göstərən developerlər və onların istifadə etdiyi alətlərdir. Cross-platform RAT-ın yerləşdirilməsi, hücumçulara yoluxmuş sistemlərə geniş uzaqdan giriş imkanı verir ki, bu da məlumat oğurluğu, əlavə malware yüklənməsi və digər zərərli fəaliyyətlər üçün qapı aça bilər. Bu tip supply chain attack-lar, proqram təminatı inkişaf zəncirinin zəif nöqtələrindən istifadə edərək geniş miqyasda təsir göstərmək potensialına malikdir.


