
Sızdırılmış DarkSword Exploit Kit: Çinli Hakerlər iOS Cihazlarına GHOSTBLADE Yayır
 13rose
2 min read
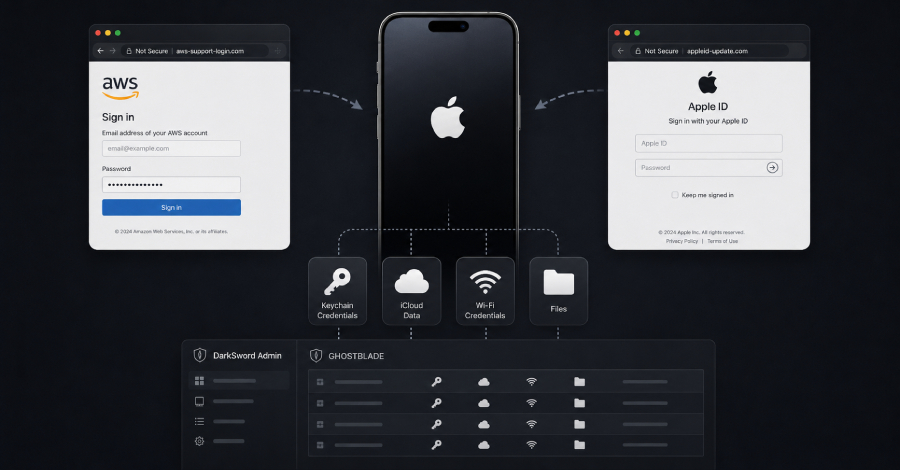
Çin Təhlükə Qrupu Sızdırılmış DarkSword Exploit Kit Vasitəsilə iOS Cihazlarını Hədəf Alır
Kibertəhlükəsizlik mütəxəssisləri, naməlum bir Çin təhlükə qrupunun Apple iOS cihazlarını hədəf alan yeni bir kampaniya həyata keçirdiyini müşahidə ediblər. Bu təhlükəli əməliyyatda, ictimaiyyətə sızdırılmış DarkSword exploit kitinin versiyasından istifadə olunur ki, bu da “GHOSTBLADE” adlı yeni bir zərərli proqramın (malware) yerləşdirilməsinə xidmət edir.
Attack surface management platforması Censys tərəfindən aparılan araşdırmalar nəticəsində məlum olub ki, adıçəkilən təhlükə qrupu 100-dən çox veb mülkiyyəti idarə edir. Bu veb səhifələrin əksəriyyəti, istifadəçiləri aldatmaq məqsədilə Amazon Web Services (AWS) üçün nəzərdə tutulmuş saxta daxilolma səhifələridir. Diqqətəlayiqdir ki, exploit toolkit də məhz bu saxta domenlərdə yerləşir, bu da onların təkcə cihazları deyil, həm də bulud xidməti etibarnamələrini ələ keçirmək niyyətində olduğunu göstərir.
Sızdırılmış exploit kitlərdən istifadə, hakerlər üçün müəyyən imkanlar yaratsa da, bu eyni zamanda onların yeni, sıfır-gün boşluqları kəşf etmək əvəzinə mövcud, təsnif edilmiş vasitələrdən istifadə etdiyini göstərir. Bu kampaniya, iOS istifadəçiləri və AWS kimi bulud xidmətlərindən istifadə edən təşkilatlar üçün ciddi təhlükə yaradır və diqqətli olmaq çağırışı edir.


