
Thermo Fisher DNA Analizində Görünməz Müdaxilə Təhlükəsini Aradan Qaldırdı
 13rose
2 min read
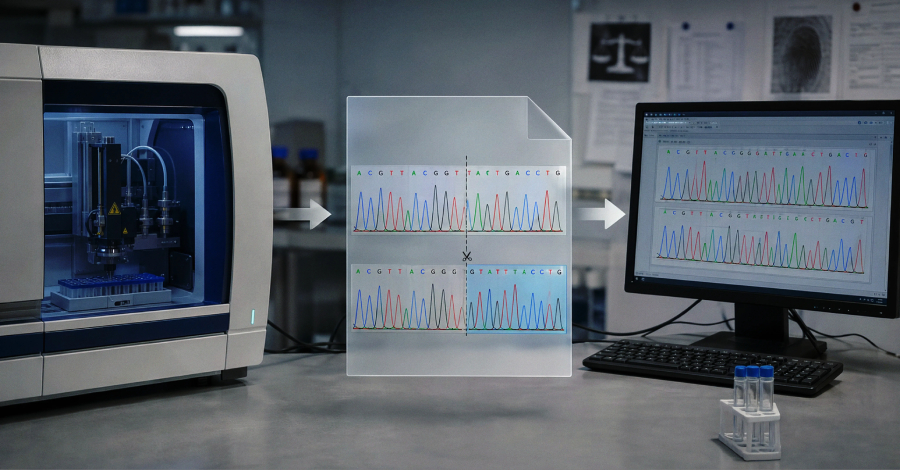
Thermo Fisher Scientific: DNA Analizi Proqram Təminatında Ciddi Boşluq Yamandı
Kibertəhlükəsizlik dünyasında mühüm bir inkişaf olaraq, Thermo Fisher Scientific şirkəti Applied Biosystems insan identifikasiya proqram təminatında aşkar edilmiş ciddi zəifliyi uğurla aradan qaldırdığını elan edib. Bu boşluq, laboratoriya mühitlərində genetik məlumatların bütövlüyünü ciddi şəkildə təhlükə altına ala biləcək potensial risklər daşıyırdı.
Məlumatların Təhrifi Riski və CVE-2026-17583
Vendorun 31 iyul tarixli təhlükəsizlik bülletenində qeyd edildiyi kimi, bu zəiflik seçilmiş Applied Biosystems proqram təminatlarında (.fsa və .hid formatında) DNA məlumat fayllarının analiz proqramı tərəfindən yüklənməzdən əvvəl dəyişdirilməsinə imkan yaradırdı. Daha da narahatverici olan odur ki, laboratoriya nəzarət mexanizmləri yan keçildiyi təqdirdə, bu dəyişikliklər demək olar ki, aşkaredilməz ola bilərdi.
Thermo Fisher Scientific bu məsələni CVE-2026-17583 olaraq qeydə alıb. Bu cür boşluqlar, xüsusən məhkəmə-tibbi ekspertizası, atalıq testi və ya genetik diaqnostika kimi həyati əhəmiyyətli sahələrdə istifadə olunan DNA məlumatlarının etibarlılığına və bütövlüyünə birbaşa təsir göstərir. Təhrif edilmiş məlumatlar yanlış nəticələrə, hətta qanuni proseslərdə ciddi ədalətsizliklərə səbəb ola bilər.
Tövsiyələr və Yenilənmə Prosesi
Thermo Fisher Scientific şirkəti müştərilərinə ən qısa zamanda müvafiq proqram təminatı yeniləmələrini tətbiq etməyi tövsiyə edir. Bu yeniləmələr potensial təhlükəsizlik risklərinin qarşısını almaq və DNA analizlərinin dəqiqliyini qorumaq üçün vacibdir. İstifadəçilər şirkətin rəsmi dəstək kanalları vasitəsilə ən son yamaları əldə edə bilərlər.
Bu hadisə bir daha göstərir ki, həm IT, həm də biotexnologiya sahəsində fəaliyyət göstərən təşkilatlar üçün proqram təminatının təhlükəsizliyi davamlı prioritet olaraq qalmalıdır.


