
Adform Skripti Üzərindən Kriptovalyuta Cüzdanı Ünvanlarının Dəyişdirilməsi Təhlükəsi
 13rose
2 min read
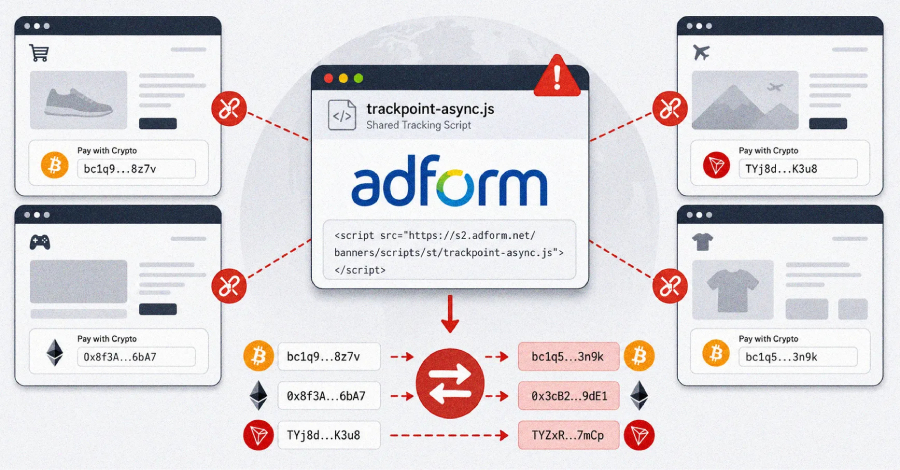
Adform-un Reklam Skripti Kriptovalyuta Cüzdanı Ünvanlarını Dəyişdirən Alətə Çevrildi
Kibertəhlükəsizlik mütəxəssislərinin hesabatına görə, reklam texnologiyası şirkəti Adform tərəfindən təqdim edilən bir JavaScript faylı hücumçular tərəfindən modifikasiya olunub. Bu dəyişiklik nəticəsində, skript istifadəçinin brauzerində işləyən və kopyalanan kriptovalyuta cüzdanı ünvanlarını başqaları ilə əvəz edən bir browser-side alətə çevrilib.
İnsidentin Aşkar Edilməsi və Adform-un Cavabı
Adform şirkəti bu insidenti 2026-cı il iyulun 27-də aşkarlayıb. Şirkət dərhal zərərli kodu sistemlərindən uzaqlaşdırıb, təsirə məruz qalan müştəriləri məlumatlandırıb və səlahiyyətli orqanlara məlumat verib. Bu addımlar, təhlükəsizliyin bərpası və potensial zərərin minimuma endirilməsi məqsədi daşıyıb.
İstifadəçilərə Potensial Təsir
2026-cı il iyulun 27-də təsirə məruz qalan skripti özündə daşıyan hər hansı bir vebsaytda olmuş və Bitcoin, Ethereum və ya Litecoin kimi kriptovalyutaların cüzdan ünvanlarını kopyalamış istifadəçilərin ünvanları dəyişdirilmiş ola bilər. Bu hal, ödənişlərin və ya transaksiyaların yanlış cüzdanlara göndərilməsinə səbəb ola bilərdi ki, bu da böyük maliyyə itkilərinə yol açar.
Kibertəhlükəsizlik sahəsində bu cür hücumlar, üçüncü tərəf skriptlərinin etibarlılığının və davamlı monitorinqinin vacibliyini bir daha vurğulayır. İstifadəçilərin kopyaladıqları cüzdan ünvanlarını köçürməzdən əvvəl iki dəfə yoxlaması tövsiyə edilir.


