
Ruby on Rails-də Tənqidi Zəiflik: Şəkil Yükləmələri vasitəsilə Server Fayllarına Giriş Mümkündür
 13rose
1 min read
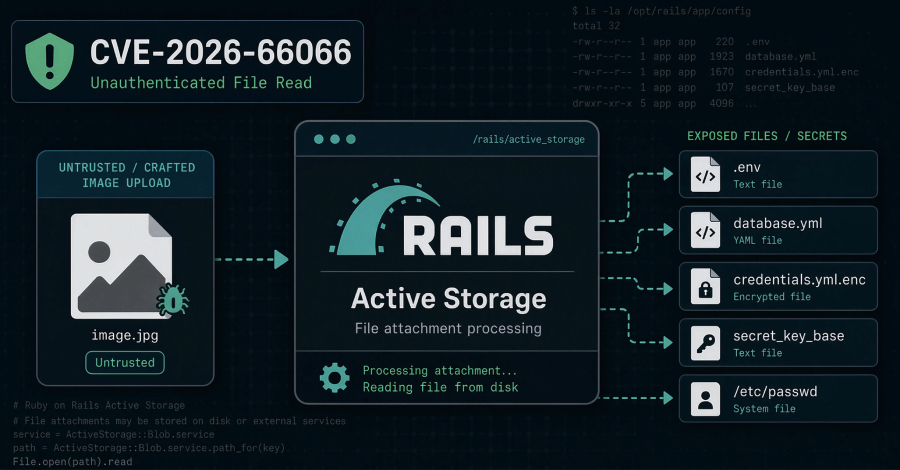
Ruby on Rails-in Active Storage Komponentində Ciddi Təhlükəsizlik Zəifliyi Aşkarlanıb
Ruby on Rails təhlükəsizlik komandası, Active Storage komponentində aşkar edilmiş tənqidi bir zəiflik üçün təcili düzəlişlər yayımlayıb. CVE-2026-66066 kodu ilə izlənilən və CVSS skoru 9.5 kimi yüksək qiymətləndirilən bu boşluq, təsdiqlənməmiş hücumçulara xüsusi hazırlanmış şəkil yükləmələri vasitəsilə proqram serverlərindən istənilən faylları oxumağa imkan verə bilər.
Bu zəiflikdən istifadə edildiyi təqdirdə, Rails proses mühiti və “secret_key_base”, Rails master key, verilənlər bazası parolları və bulud saxlama etimadnamələri (cloud storage credentials) kimi həssas məlumatlar ifşa oluna bilər. Bu isə, geniş miqyaslı məlumat sızmalarına və sistemə nəzarətin ələ keçirilməsinə səbəb ola biləcək ciddi risklər yaradır. Geliştiricilərə sistemlərini ən qısa zamanda yeniləmələri şiddətlə tövsiyə olunur.


