
Gitea-da Kritik RCE Zəifliyi Yamaqlandı: Git Hook vasitəsilə Uzaqdan Kod İcrası İmkanı
 13rose
1 min read
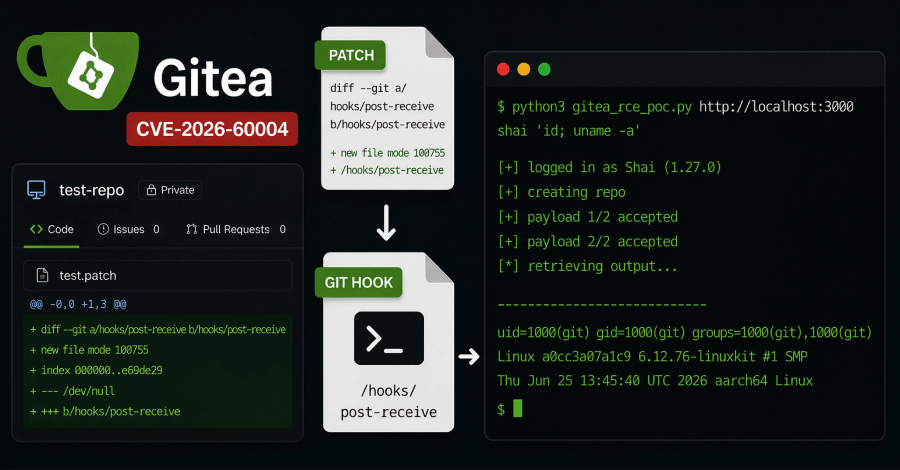
Gitea Platformasında Kritik RCE Zəifliyi Yamaqlandı
Gitea, öz hostinqli Git platformasında kritik bir RCE (Uzaqdan Kod İcrası) zəifliyi aşkarlayaraq onu yamaqlayıb. Bu boşluq, adi repository yazma icazəsi olan istifadəçilərə hücumçu tərəfindən idarə olunan yamaq (patch) məzmununu canlı Git hook-a çevirmək və Gitea xidmət hesabı kimi shell əmrləri işə salmaq imkanı verir. Bu, platformanın təhlükəsizliyi üçün ciddi risk daşıyır.
Zəifliyin Texniki Detalları və Təsiri
CVE-2026-60004 olaraq izlənən bu zəiflik, 9.8 CVSS (Common Vulnerability Scoring System) balı ilə yüksək təhlükə səviyyəsinə malikdir. Bu, hücumçuların Gitea serverləri üzərində tam nəzarət əldə edə biləcəyi deməkdir. Boşluq, Gitea-nın 1.17 və daha yeni versiyalarına, lakin 1.27.1 versiyasından əvvəlki bütün buraxılışlarına təsir edib.
Yamaq və Tövsiyələr
Təhlükəsizlik yeniləməsi Gitea-nın 1.27.1 versiyasında tətbiq olunub. Gitea istifadəçilərinə sistemlərini ən qısa zamanda bu versiyaya yeniləmək qətiyyətlə tövsiyə olunur. Yeniləmənin gecikdirilməsi, təhlükəli hücumlara qarşı sistemi müdafiəsiz vəziyyətdə qoya bilər.


