
vBulletin Forumlarını Hədəf Alan Ciddi Exploit Detalları Açıqlandı: Kod İcrası Riski
 13rose
2 min read
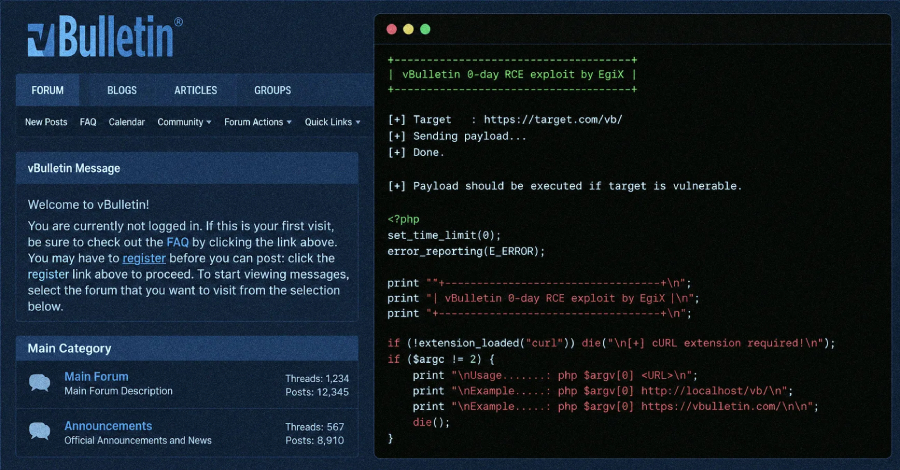
vBulletin-də Pre-Auth Code Execution Zəifliyi
İyulun 27-də yayımlanan ictimai Exploit detalları, vBulletin forum serverlərində aşkar edilmiş pre-auth code execution zəifliyinin necə istismar olunduğunu ortaya qoyub. Bu boşluq, yamalanmamış vBulletin forum serverlərində autentifikasiya tələb etməyən sorğuların PHP-nin ‘eval()’ funksiyasına çataraq server üzərində kod icrasına necə gətirib çıxardığını nümayiş etdirir.
Hücumçular üçün heç bir hesab, inzibati giriş hüququ və ya başqa bir istifadəçi ilə qarşılıqlı əlaqə tələb olunmur, bu da onu xüsusilə təhlükəli edir. Bu cür Exploit detallarının ictimaiyyətə açıqlanması, hakerlər tərəfindən geniş miqyaslı hücumların riskini artırır və qorunma tədbirlərinin sürətləndirilməsini zəruri edir.
Təsirlənən Versiyalar və Tövsiyələr
SSD Secure Disclosure təhlükəsizlik şirkəti, vBulletin 6.2.1 və əvvəlki versiyaları, eləcə də 6.1.6 və əvvəlki versiyaları zəiflikdən təsirlənən versiyalar kimi qeyd edir. Lakin, zəifliyin ən aşağı versiyası haqqında məlumat verilməyib.
Kibertəhlükəsizlik mütəxəssisləri, vBulletin platformasından istifadə edən bütün idarəçiləri sistemlərini təcili şəkildə ən son versiyaya yeniləməyə çağırır. Yamalanmamış serverlər, potensial məlumat sızması, veb-saytın tam nəzarətə alınması və digər ciddi kibertəhlükəsizlik hadisələri riski ilə üz-üzədir.


