
GitHub Dependabot-a Yeni Cooldown Mexanizmi Əlavə Etdi: Zəhərli Paket Risklərinin Azaldılması Hədəflənir
 13rose
2 min read
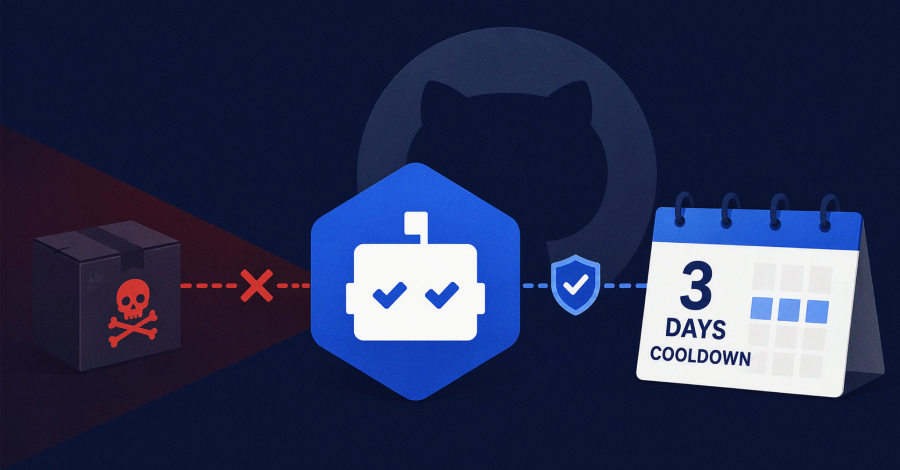
GitHub Dependabot-da Yeni Cooldown Mexanizmi: Zəhərli Paket Risklərinin Azaldılması
Proqram təminatı təhlükəsizliyini artırmaq məqsədilə GitHub, Dependabot alətinə əhəmiyyətli bir yenilik — yeni bir “cooldown” mexanizmi əlavə etdiyini rəsmi olaraq bildirdi. Bu yenilik, Dependabot-un hər hansı bir yeni paket buraxılışı yayımlandıqdan sonra avtomatik olaraq pull request açmaq üçün ən azı üç gün gözləməsi prinsipinə əsaslanır.
Microsoft-a məxsus şirkət tərəfindən verilən məlumata görə, bu gecikmə müddəti “zəhərli paketlərin” layihələrə qəbul edilməsi riskini məhdudlaşdırmaq üçün nəzərdə tutulub. Təchizat zənciri hücumlarının artdığı bir dövrdə, zərərli kod ehtiva edən paketlərin tez bir zamanda inteqrasiyasının qarşısını almaq kritik əhəmiyyət kəsb edir.
Qeyd etmək lazımdır ki, “dependabot.yml” faylında “cooldown” konfiqurasiya parametri vasitəsilə bu davranışa nəzarət etmək hələ də mümkündür. Beləliklə, layihənin tələblərinə uyğun olaraq fərqli bir “cooldown” müddəti təyin etmək seçim şansı mövcuddur.
Bu addım, açıq mənbəli layihələrdə və kommersiya proqram təminatlarında təhlükəsizlik standartlarını yüksəltmək yolunda mühüm bir irəliləyişdir. Developerlər yeni paketləri qəbul etməzdən əvvəl onların təhlükəsizliyini yoxlamaq üçün əlavə vaxt qazanmış olurlar, bu da potensial Exploit-lər və ya digər zərərli fəaliyyətlərin aşkarlanmasına imkan yaradır.


