
Alibaba Fastjson 1.x-dəki Kritik RCE Zəifliyi Aktiv Hücumlara Məruz Qalır: Yamaq Hələ Mövcud Deyil
 13rose
2 min read
Giriş
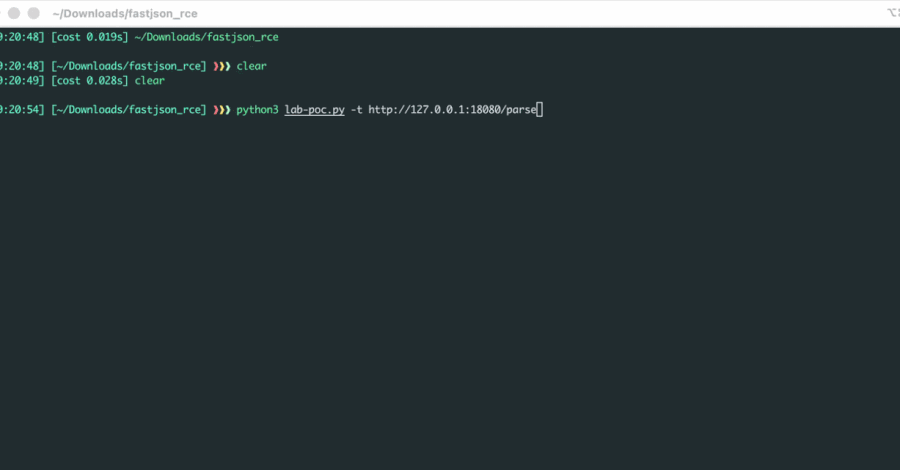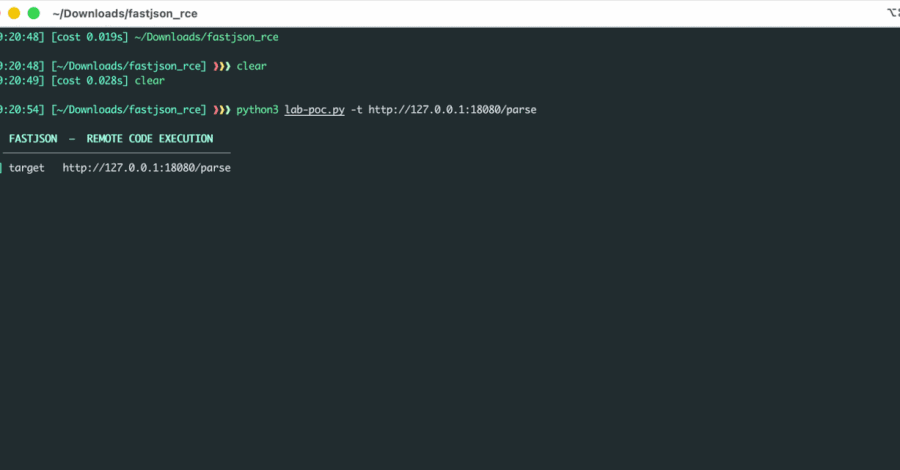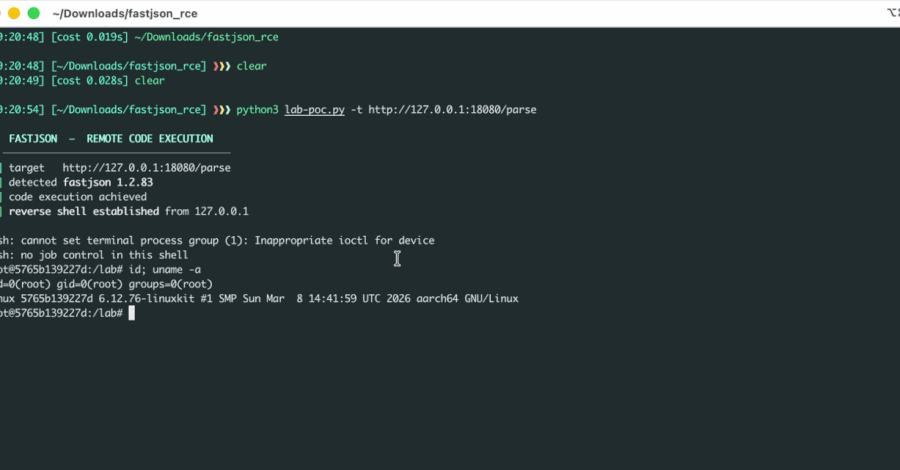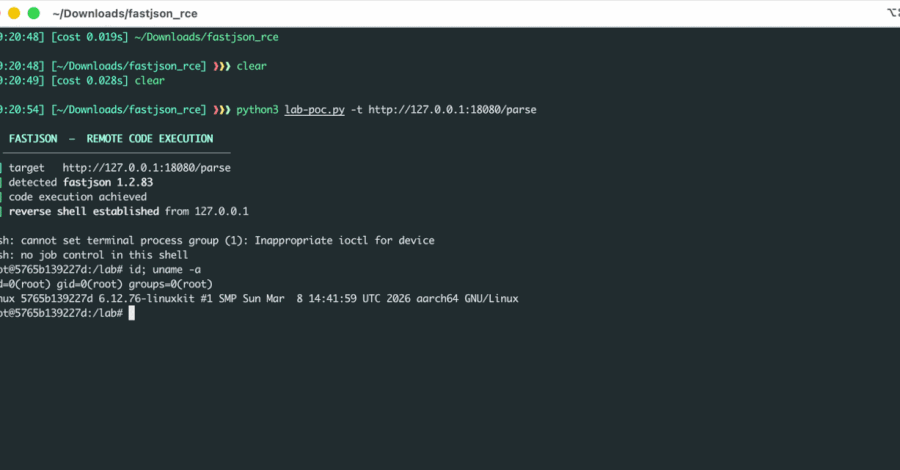
Kibertəhlükəsizlik firmaları ThreatBook və Imperva, Alibaba-nın Java proqramlaşdırma dili üçün nəzərdə tutulmuş məşhur JSON kitabxanası Fastjson 1.x versiyasında aşkar edilmiş kritik RCE (Remote Code Execution) zəifliyinin aktiv hücumlara məruz qaldığını bildirib. Hazırda bu təhlükəli boşluq üçün heç bir yamaq mövcud deyil ki, bu da təhlükəsizlik mütəxəssisləri arasında ciddi narahatlıq yaradır.
Zəifliyin Təfərrüatları
CVE-2026-16723 olaraq izlənilən bu zəiflik, Alibaba tərəfindən 9.0 ballıq yüksək CVSS reytinqi ilə qiymətləndirilib. Bu, onun kritik təsir səviyyəsini göstərir. Məlumatlara görə, təcavüzkarlar, Fastjson kitabxanasından istifadə edən təsirə məruz qalan Spring Boot tətbiqlərini hədəf alaraq bu boşluqdan yararlanırlar.
Hücum Mexanizmi və Potensial Təsir
Zəifliyin istismarı mexanizmi olduqca təhlükəlidir. Belə ki, zərərli bir JSON sorğusu vasitəsilə təcavüzkarlar identifikasiya tələb etmədən, Java prosesinin imtiyazları ilə uzaqdan kod icra edə bilərlər. Bu isə sistemlər üzərində tam nəzarət əldə etmək, məlumatları oğurlamaq və ya zərərli proqram təminatı yerləşdirmək kimi fəaliyyətlərə yol aça bilər.
Yamağın Gözləntisi və Tövsiyələr
Təhlükəsizlik icması Fastjson 1.x üçün təcili yamağın buraxılmasını gözləyir. O zamana qədər, Fastjson 1.x istifadə edən təşkilatlara sistemlərini diqqətlə izləmək və mümkün qədər tez bir zamanda yamaqlar mövcud olduqda tətbiq etmək tövsiyə olunur. Eyni zamanda, təhlükəsizlik divarları və giriş nəzarəti mexanizmlərinin gücləndirilməsi də hücum riskini azaltmağa kömək edə bilər.


