
BlueNoroff Şimali Koreya Qrupu Kriptovalyuta Cüzdanlarını Hədəfləyir: Yeni Zoom Phishing Kit Detalları
 13rose
2 min read
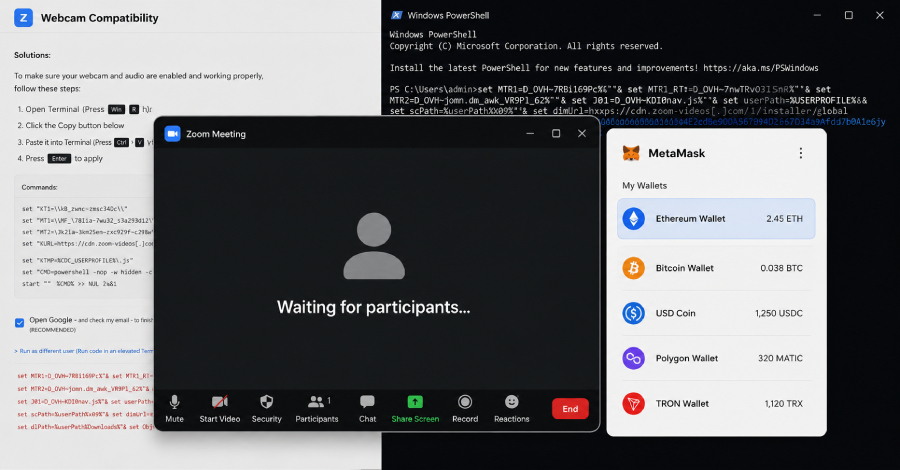
Şimali Koreyanın BlueNoroff Qrupunun Yeni Phishing Taktikaları
Şimali Koreya ilə əlaqəli olduğu düşünülən BlueNoroff təhdid qrupu, ClickFix-tipli kampaniyalar çərçivəsində Zoom və Microsoft Teams kimi video konfrans platformalarını təqlid edən yeni bir Phishing Kit fəaliyyətə keçirib. Bu kampaniyalar, typosquatting (adların yanlış yazılması) yolu ilə saxta domenlərdən istifadə edərək istifadəçiləri hədəfləyir və zərərli proqram (Malware) yaymaq üçün sosial mühəndislik taktikalarına əsaslanır.
Kriptovalyuta Cüzdanları Hədəfdə
Təhlükəsizlik analitiklərinin apardığı araşdırmalara görə, BlueNoroff-un bu fəaliyyəti, hədəflərin Kriptovalyuta cüzdanlarını profilləşdirmək və daha sonra onlara Malware çatdırmaq məqsədi güdür. Qrup, video konfrans platformalarını təqlid edərək istifadəçilərin etibarından sui-istifadə edir, onları saxta saytlara yönləndirir və beləliklə zərərli faylların yüklənməsinə nail olur.
Etibarın Sui-istifadəsi və Sosial Mühəndislik
BlueNoroff təhdid aktorları, etibarın sui-istifadəsini öz əməliyyatlarının mərkəzinə qoyublar. Onlar güzəştə getmiş sənaye əlaqələrini, mürəkkəb sosial mühəndislik üsullarını və hədəflərin Kriptovalyuta cüzdanları haqqında məlumatları birləşdirərək fəaliyyət göstərirlər. Bu metod, qrupun kiberhücumlarını daha təsirli və aşkarlanması çətin edir. Hədəflər, real platformalara bənzəyən saxta interfeyslər vasitəsilə aldadılır və məxfi məlumatlarını daxil etməyə təşviq edilir ki, bu da sonda Malware-in sistemə daxil olmasına yol açır.
Kiberhücumların artan mürəkkəbliyi fonunda, təşkilatlar və fərdi istifadəçilər tanımadıqları mənbələrdən gələn linklərə qarşı diqqətli olmalı, proqram təminatlarını müntəzəm olaraq yeniləməli və güclü təhlükəsizlik həllərindən istifadə etməlidirlər.


