
Certighost Exploit: Active Directory-də Aşağı Səlahiyyətli İstifadəçilərin Domain Controller-i Təqlid Etmə Təhlükəsi
 13rose
2 min read
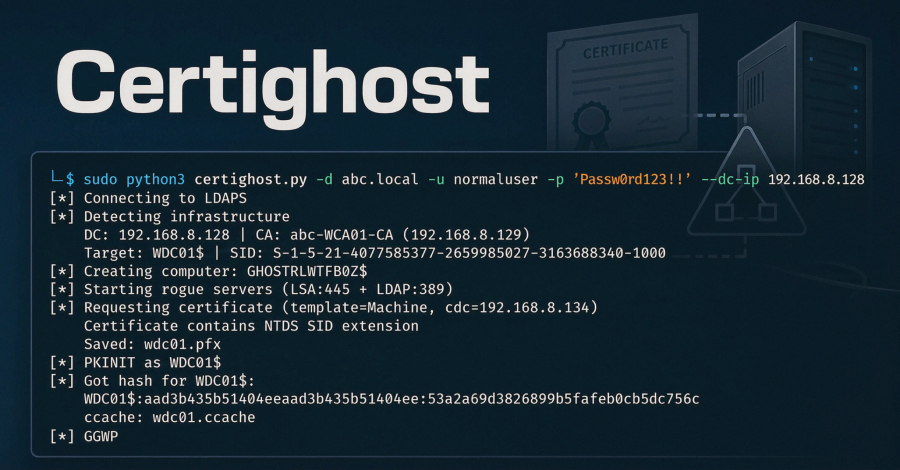
Yeni ‘Certighost’ Exploit-i Active Directory-də Ciddi Təhlükəsizlik Riskini Aşkar Edir
Kibertəhlükəsizlik tədqiqatçıları H0j3n və Aniq Fakhrul, 24 iyul tarixində Active Directory mühitini hədəf alan “Certighost” kod adlı yeni bir işlək exploit yayımlayıblar. Bu exploit, aşağı səlahiyyətli Active Directory istifadəçilərinə Domain Controller üçün sertifikat əldə etməyə və beləliklə, həmin maşın kimi autentifikasiya etməyə imkan verir.
Texniki Baxış: Domain Controller-in Təqlidi və Krbtgt Sirrinin Ələ Keçirilməsi
Detallı olaraq, “Certighost” exploit-i Domain Controller hesablarının kataloq replikasiya hüquqlarından istifadə edir. Bu hüquqlardan faydalanaraq əldə edilən Kerberos etimadnaməsi, hücumçulara `DCSync` protokolu vasitəsilə `krbtgt` sirrini ələ keçirməyə imkan verir. `krbtgt` hesabı Active Directory-də Kerberos autentifikasiya sisteminin özülünü təşkil edir və onun sirrinin ələ keçirilməsi, hücumçulara istənilən istifadəçi və ya xidmət üçün Kerberos biletləri yaratmağa (Golden Ticket hücumu kimi) imkan verə bilər.
Potensial Təhlükələr və Geniş Nəticələr
Bu cür bir boşluq, təşkilatlar üçün son dərəcə ciddi təhlükəsizlik riskləri daşıyır. Aşağı səlahiyyətli bir istifadəçinin Domain Controller kimi davranma imkanı, şəbəkədə genişmiqyaslı yan hərəkətlərə (lateral movement) və imtiyazların artırılmasına (privilege escalation) yol aça bilər. Nəticədə, hücumçular Active Directory mühitinin tam nəzarətini ələ keçirə, məxfi məlumatları oğurlaya, sistemləri poza və ya kritik əməliyyatları dayandıra bilərlər. Təşkilatlar bu boşluğun yaratdığı riskləri qiymətləndirməli və müvafiq təhlükəsizlik tədbirləri görməlidir.


