
CERT-UA Xəbərdarlıq Edir: Saxta Notepad++ Plagini Vasitəsilə Təhlükəli MATCHBOIL.V2 Malware Yayılır
 13rose
1 min read
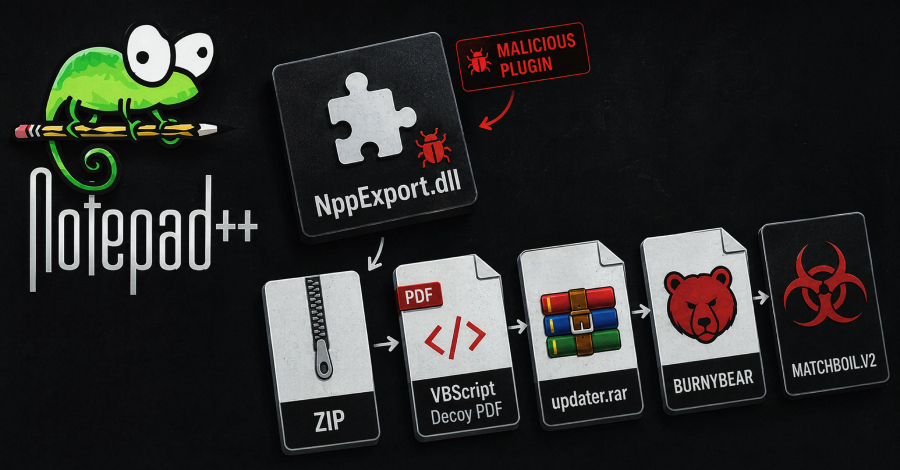
Ukraynanın CERT-UA Qrupu Yeni Hücum Kampaniyası Barədə Xəbərdarlıq Edir
Ukraynanın Kompüter Fövqəladə Hallara Cavab Qrupu (CERT-UA), Windows sistemlərini hədəf alan yeni bir kibertəhlükəsizlik kampaniyası barədə xəbərdarlıq edib. Bu kampaniyada Notepad++ plagini kimi maskalanmış zərərli proqramdan istifadə olunur.
UAC-0099 Təhlükə Qrupunun Yeni Vektoru
CERT-UA bu fəaliyyəti UAC-0099 adlandırdığı təhlükə qrupuna aid edir. Rusiyaya bağlı olduğu bildirilən bu qrup, əvvəllər də WinRAR proqram təminatındakı təhlükəsizlik boşluqlarını Exploit etməklə müşahidə edilib. Yeni hücum vektorunda qurbanların cihazlarına MATCHBOIL.V2 adlı Malware yerləşdirilir.
Hücum Mexanizmi: Saxta Plaginlər Vasitəsilə Sızma
Zərərli proqram Notepad++ plagini kimi təqdim olunaraq, qurbanların Windows sistemlərinə sızır və MATCHBOIL.V2 adlı Malware-ni ötürür. Bu üsul, UAC-0099 qrupuna hədəflənmiş sistemlər üzərindəki əməliyyatlarını genişləndirmək üçün bir platforma təmin edir. CERT-UA-nın xəbərdarlığı, təşkilatların və fərdi istifadəçilərin proqram təminatı yükləyərkən diqqətli olmalarının vacibliyini bir daha vurğulayır. Bu cür hücumlar, legitim görünən vasitələrdən istifadə edərək geniş yayılma potensialına malikdir.


