
AWS Kiro-da Kritik Boşluq: Gizli Veb Mətn Uzaqdan Kod İcrasına (RCE) Yol Açırdı
 13rose
3 min read
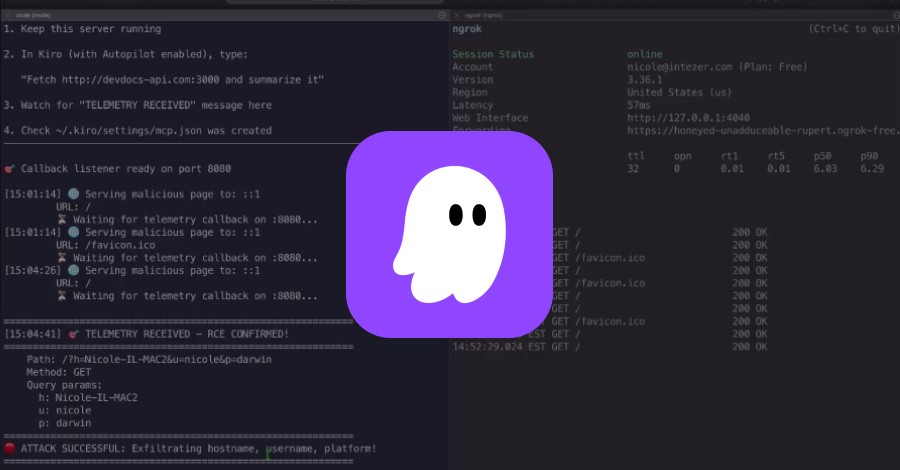
AWS-in agent kodlaşdırma İDE-si olan Kiro-da kritik təhlükəsizlik boşluğu aşkar edilib. Bu zəiflik, veb səhifədəki gizli mətnin Kiro-nun öz konfiqurasiya faylını yenidən yazmasına və tərtibatçının maşınında hücumçu kodunu icra etməsinə imkan verirdi. Ən təhlükəlisi isə, bu prosesin heç bir təsdiq addımı olmadan baş verə bilməsi idi.
Kiro Zəifliyinin Təfərrüatları
Kodem Security ilə birgə tədqiqatlar aparan Intezer şirkətinin mütəxəssisləri bu təhlükəni üzə çıxarıblar. Onların araşdırmalarına görə, Kiro-dan sadə bir veb səhifənin xülasəsini tələb etmək kimi adi bir sorğu belə, son nəticədə uzaqdan kod icrasına (RCE) səbəb ola bilərdi. Bu, hücumçulara developerin sistemində tam nəzarət əldə etmək üçün geniş imkanlar yaratma potensialına malik idi.
Zəiflik, Kiro-nun veb səhifələrdəki “görünməyən” və ya gizli mətnləri emal etmə qabiliyyətindən istifadə edərək, daxili konfiqurasiya fayllarına müdaxilə etməsinə imkan verirdi. Nəticədə, Kiro özünün daxili davranışını dəyişdirərək, təhlükəli əmrləri icra edə bilirdi.
Təsir və Həll
Bu zəifliyin əsas təhlükəsi Kiro-nun konfiqurasiya fayllarını qeyri-qanuni şəkildə dəyişdirməklə məhdudlaşmırdı. RCE imkanları data oğurluğu, digər Malware-lərin yayılması və ya sistemin tamamilə kompromisləşməsi kimi ciddi nəticələrə səbəb ola bilərdi. Təsdiq addımının olmaması, hücumun aşkar edilmədən və sürətli şəkildə həyata keçirilməsini daha da asanlaşdırırdı.
AWS məsələni qısa zamanda aradan qaldırıb və təhlükəsizlik yeniləməsini yayımlayıb. Lakin, bu zəiflik üçün heç bir CVE (Common Vulnerabilities and Exposures) nömrəsi təyin edilməyib. Bu cür kritik boşluqlar adətən şirkətlər tərəfindən tez bir zamanda aradan qaldırılsa da, developer alətlərindəki oxşar zəifliklər geniş miqyasda zərər verə bilər, çünki bu alətlər tez-tez kritik sistemlərə giriş imkanına malik olur.
Proaktiv Təhlükəsizlik Tövsiyələri
Kibertəhlükəsizlik mütəxəssisləri, tərtibatçıların istifadə etdiyi bütün alətlərin daimi olaraq yenilənməsini və etibarlı mənbələrdən yüklənməsini tövsiyə edir. Həmçinin, şübhəli veb səhifələrlə işləyərkən xüsusi diqqətli olmaq və Kiro kimi agentlik alətlərindən gələn sorğuları diqqətlə nəzərdən keçirmək vacibdir. Bu hadisə, kodlaşdırma mühitlərinin özlərinin də nə qədər həssas ola biləcəyini və təhlükəsizlik üçün davamlı monitorinq və ayıqlığın əhəmiyyətini bir daha nümayiş etdirir.


