
HollowGraph Malware: Microsoft 365 təqvimlərində 2050-ci ilə gizlənən casusluq əməliyyatları
 13rose
2 min read
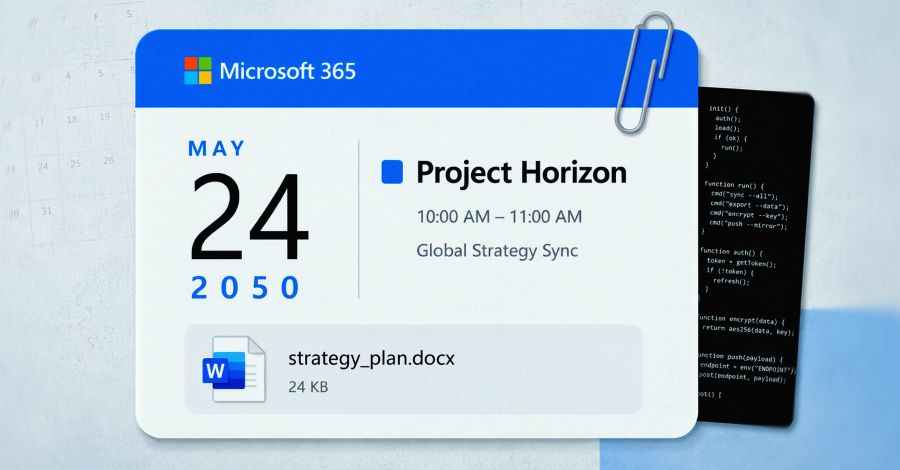
Kibertəhlükəsizlik şirkəti Group-IB, yeni kəşfiyyat implantının – HollowGraph Malware-ın Microsoft 365 təqvimlərini komanda və idarəetmə kanalı kimi istifadə etdiyini aşkar edib. Bu Malware, operator təlimatlarını yerləşdirmək və oğurlanmış faylları sızdırmaq üçün 2050-ci ilə təyin edilmiş təqvim hadisələrinə əlavələr kimi gizlədir.
HollowGraph Malware-ın unikal gizlənmə mexanizmi
Group-IB mütəxəssisləri tərəfindən HollowGraph adlandırılan bu Malware, casusluq məqsədləri üçün Microsoft 365-in leqal funksionallıqlarından sui-istifadə edir. Ən diqqət çəkən cəhət, Malware-ın komanda (C2) əmrlərini və zərərçəkmiş sistemlərdən ələ keçirilmiş məlumatları gələcək bir tarixə, məhz 2050-ci ilə aid təqvim hadisələrində gizlətməsidir. Bu yolla, zərərli əməliyyatlar gözlənilməz və şübhə doğurmayacaq bir şəkildə həyata keçirilir.
Microsoft Graph API vasitəsilə aşkarlanma çətinliyi
HollowGraph-ın istifadə etdiyi bu yanaşma, tapşırıqların və oğurlanmış məlumatların qanuni Microsoft Graph API trafikindən keçməsini təmin edir. Nəticədə, bu cür fəaliyyət şəbəkə administratorları və təhlükəsizlik sistemləri üçün normal görünür, bu da Malware-ın aşkarlanmasını son dərəcə çətinləşdirir. Zərərli fəaliyyətin qanuni bir xidmətin daxilində gizlədilməsi, ənənəvi təhlükəsizlik həllərini yanıltmağa imkan verir.
Group-IB-nin bu kəşfi, kibertəhlükəsizlik mütəxəssisləri üçün yeni bir çağırış yaradır, çünki HollowGraph kimi Malware-lar qanuni servis infrastrukturunu istifadə edərək aşkarlanmaqdan yayınmağın yeni yollarını nümayiş etdirir.


