
NGINX-də Kritik Boşluq: RCE Riski və Xidmətin Dayandırılması Təhlükəsi
 13rose
2 min read
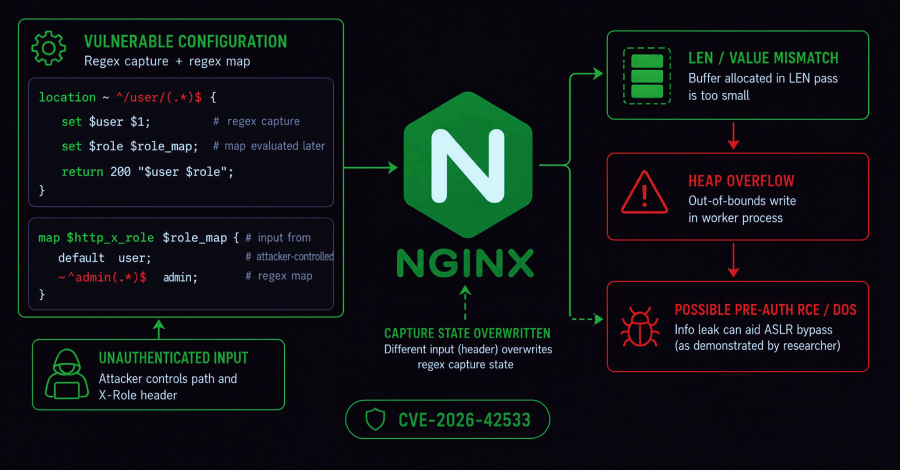
F5 Şirkəti NGINX-də Kritik Təhlükəsizlik Boşluğunu Aradan Qaldırıb
F5 şirkəti, geniş istifadə olunan NGINX veb-server proqram təminatında aşkar edilmiş kritik təhlükəsizlik boşluğunu (CVE-2026-42533) aradan qaldırmaq üçün yeniləmələr yayımlayıb. Bu boşluq, uzaqdan qoşulan və heç bir autentifikasiyadan keçməmiş hücumçulara xüsusi olaraq hazırlanmış HTTP sorğuları vasitəsilə NGINX-in worker prosesində ‘Heap Buffer Overflow’ səhvinə səbəb olmağa imkan verir.
Boşluğun Təsiri: DoS və Potensial RCE
Bu zəifliyin istismarı NGINX worker proseslərinin çökməsinə və ya yenidən başlamasına səbəb ola bilər ki, bu da birbaşa ‘Denial of Service (DoS)’ hücumlarına yol açır. Nəticədə, veb-server fəaliyyətini dayandıraraq istifadəçilər üçün əlçatan olmaya bilər.
Lakin boşluğun yaratdığı təhlükə DoS ilə məhdudlaşmır. Potensial olaraq, bu zəiflik arbitrari kod icrasına imkan verərək, hücumçulara sistemdə imtiyazları yüksəltməyə və ya müəyyən konfiqurasiyalarda ‘Remote Code Execution (RCE)’ həyata keçirməyə şərait yarada bilər. RCE hücumçunun qurbanın sistemində istədiyi əmrləri icra etməsinə imkan verən ən ciddi təhlükələrdən biridir.
CVSS Reytinqi və Yeniləmə Detalları
Sözügedən boşluğun CVSS (Common Vulnerability Scoring System) reytinqi 9.8 olaraq qiymətləndirilib ki, bu da onun son dərəcə kritik olduğunu göstərir. F5 tərəfindən düzəlişlər 15 İyul tarixində yayımlanıb. NGINX-in stabil versiyası 1.30.4, mainline versiyası isə 1.31.3 ilə patch edilib. Həmçinin, NGINX Plus istifadəçiləri üçün 37.0.3.1 versiyası yayımlanıb.
Tövsiyə
Bu boşluğun yaratdığı ciddi təhlükələr nəzərə alınaraq, F5 bütün NGINX istifadəçilərinə sistemlərini yuxarıda qeyd olunan və ya daha yeni versiyalara dərhal yeniləmələrini şiddətlə tövsiyə edir. Erkən versiyalarda qalan sistemlər potensial DoS və RCE hücumlarına qarşı həssas olaraq qalacaq.


