
UAC-0145: Rusiyanın Haker Qrupu Ukraynalı İstifadəçiləri ClickFix CAPTCHA ilə Malware-ə Yoluxdurur
 13rose
2 min read
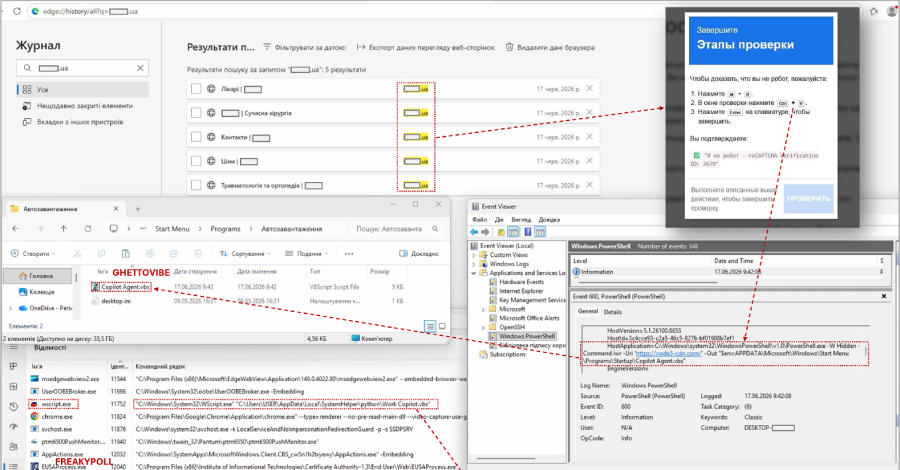
UAC-0145 Qrupu Ukrayna Cihazlarını Hədəf Alır
Ukraynanın Kompüter Təcili Reaksiya Qrupu (CERT-UA) Rusiya dövlətinin dəstəklədiyi UAC-0145 təhdid aktyorlarının Ukraynalı hədəfləri məlumat oğurlayan Malware ilə yoluxdurmaq üçün məşhur ClickFix strategiyasından istifadə etdiyini aşkar edib. Bu fəaliyyət, Rusiyanın Baş Kəşfiyyat İdarəsi (GRU) ilə əlaqəli qabaqcıl haker bölməsi olan Sandworm daxilindəki UAC-0145 alt qruplaşmasına aid edilib.
ClickFix Strategiyası Necə İşləyir?
UAC-0145 qrupu, istifadəçiləri aldadaraq öz cihazlarını bilmədən Malware ilə yoluxdurmağa cəlb edən xüsusi bir metoddan istifadə edir. ClickFix strategiyası, qurbanları saxta CAPTCHA yoxlamaları vasitəsilə zərərli proqram təminatını endirməyə və işə salmağa inandırmağa əsaslanır. Hakerlər, bu üsul vasitəsilə istifadəçilərin cihazlarına daxil olaraq məxfi məlumatları oğurlamağı hədəfləyirlər.
Sandworm və GRU ilə Əlaqə
UAC-0145, uzun illərdir yüksək profilli kiberhücumları ilə tanınan Sandworm haker qrupunun bir hissəsidir. Sandworm öz növbəsində Rusiyanın GRU ilə birbaşa əlaqəli olaraq bilinir və əsasən Ukraynaya qarşı enerji infrastrukturlarına, hökumət qurumlarına və digər strateji hədəflərə qarşı siber əməliyyatlarda aktiv iştirak edir. Bu yeni kampaniya, Rusiya-Ukrayna müharibəsi kontekstində kiberhücumların intensivliyini və mürəkkəbliyini bir daha nümayiş etdirir.
Məlumat Təhlükəsizliyi Çağırışı
CERT-UA Ukrayna qurumlarını və vətəndaşlarını bu cür təhdidlərə qarşı xüsusilə sayıq olmağa çağırır. İstifadəçilərə naməlum mənbələrdən gələn faylları açmamaq, şübhəli CAPTCHA yoxlamalarına diqqət yetirmək və kibergigiyena qaydalarına riayət etmək tövsiyə olunur. Mütəxəssislər, antivirus proqramlarının daim yenilənməsini və mühüm məlumatların ehtiyat nüsxələrinin saxlanılmasını vacib hesab edirlər.


