
ACR Stealer: ClickFix Tələləri ilə Brauzer Məlumatlarını və Microsoft 365 Fayllarını Oğurlayır
 13rose
2 min read
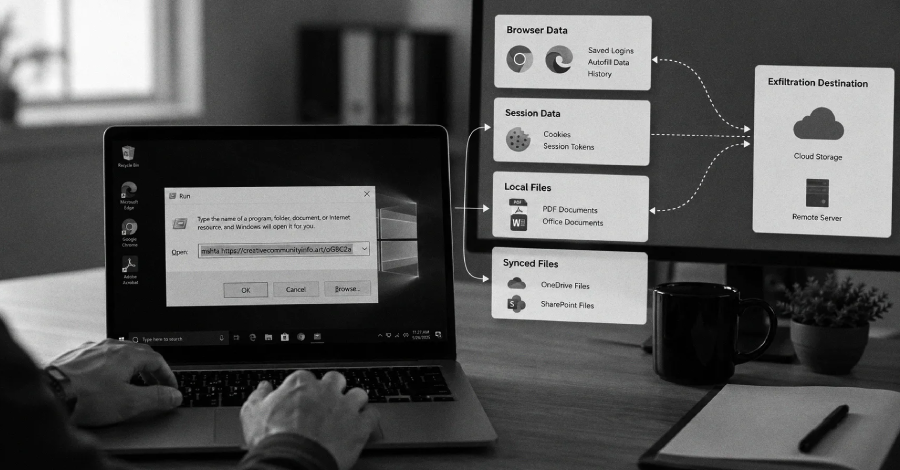
ACR Stealer: Şirkət Şəbəkələrindəki Təhlükə
2024-cü ildən etibarən aktiv olan ACR Stealer adlı infostealer, şirkət şəbəkələrini hədəf alaraq ciddi məlumat oğurluğu təhlükəsi yaratmaqdadır. Bu Malware, qeyd olunmuş brauzer parollarını, canlı sessiya tokenlərini, PDF sənədlərini, Microsoft 365 sənədlərini, habelə sinxronizasiya olunmuş OneDrive və SharePoint qovluqlarındakı faylları oğurlamaq qabiliyyətinə malikdir.
Hücum Metodologiyası və Yayılma Yolları
Microsoft tərəfindən verilən açıqlamaya əsasən, ACR Stealer-in sistemlərə daxil olma metodu adətən istifadəçinin ‘Run’ qutusuna müəyyən bir əmri yapışdırıb ‘Enter’ düyməsini basması ilə başlayır. Bu, hücumçuların əmrlərin icrasını təmin edərək Malware-i qurbanın sisteminə yerləşdirməsinə imkan verir. Microsoft-un Defender Experts komandası hücumların iki əsas yayılma zəncirini müəyyən edib və bununla bağlı geniş məlumat təqdim edib.
Məlumat Oğurluğunun Miqyası
ACR Stealer-in hədəf aldığı məlumat növlərinin müxtəlifliyi onun potensial dağıdıcı təsirini göstərir. Brauzerlərdə saxlanılan parollar və aktiv sessiya tokenləri hücumçulara digər sistemlərə daxil olmaq imkanı verir ki, bu da şəxsi və korporativ məlumatların geniş miqyasda sızmasına səbəb ola bilər. Microsoft 365 və bulud əsaslı saxlama xidmətlərindən faylların oğurlanması isə biznes əməliyyatları üçün ciddi risklər yaradır.


