
n8n Platformasında Ciddi Təhlükəsizlik Zəifliyi: Token Mübadiləsi Xətası Hesablara İcazəsiz Girişə Yol Açıb
 13rose
2 min read
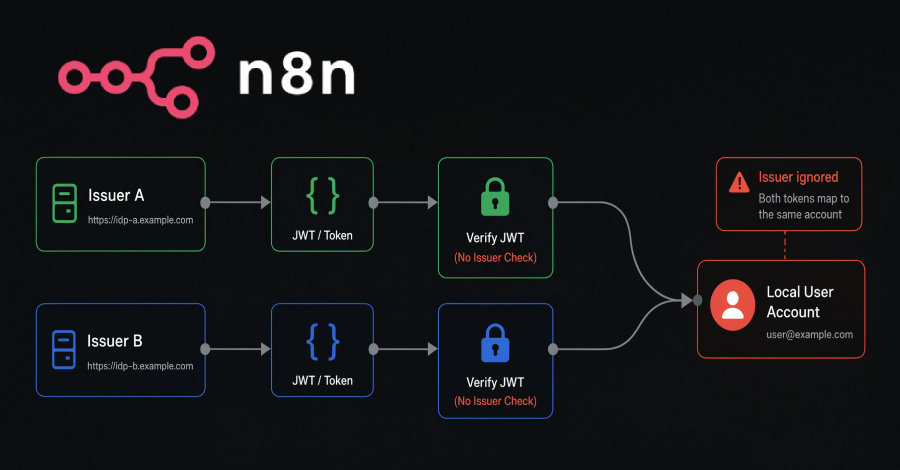
n8n Platformasında Token Mübadiləsi Zəifliyi Aşkarlanıb
İş axını avtomatlaşdırma platforması olan n8n-də ciddi təhlükəsizlik boşluğu aşkar edilib. ‘Token Mübadiləsi Zəifliyi’ (Token Exchange Flaw) kimi təsnif edilən bu problem, hücumçulara digər token təminatçılarından (external token issuer) əldə edilmiş etibarlı tokenlərdən istifadə edərək, n8n platformasındakı istifadəçi hesablarına icazəsiz daxil olmağa imkan yaradıb.
Zəifliyin Texniki Detalları
Problem əsasən birdən çox xarici token təminatçısına etibar etmək üçün konfiqurasiya edilmiş Enterprise instansiyalarında ortaya çıxır. N8n sistemi, daxil olan bir JWT (JSON Web Token) tokenini yerli bir istifadəçi ilə uyğunlaşdırarkən, yalnız ‘sub’ (subject) iddiasına əsaslanmış və ‘iss’ (issuer) iddiasını nəzərə almamışdır. Bu, kritik bir təhlükəsizlik nəzarətinin ötürülməsinə səbəb olub.
Nəticədə, A təminatçısından gələn etibarlı bir token, əgər onun ‘sub’ iddiası B təminatçısına aid olan bir istifadəçiyə məxsus idisə, sistem hücumçunu həmin B istifadəçisi kimi daxil edirdi. Ən vacibi odur ki, bu icazəsiz giriş prosesində istifadəçinin şifrəsinə heç bir ehtiyac duyulmurdu, bu da hücumun effektivliyini və riskini artırırdı.
Potensial Risk və Təhlükəsizlik Tövsiyələri
Bu zəiflik, xüsusilə böyük müəssisələr üçün ciddi risklər yaradır, çünki onlar çox vaxt müxtəlif identifikasiya sistemlərini və token təminatçılarını inteqrasiya edirlər. Hesablara icazəsiz giriş, həssas məlumatların ələ keçirilməsinə, iş axınlarının manipulyasiyasına və digər sistemlərə yan hücumlara yol aça bilər. N8n-in iş axını avtomatlaşdırma platforması olduğunu nəzərə alsaq, bu cür icazəsiz giriş geniş miqyaslı zərərlərə səbəb ola bilər, çünki platforma bir çox sistem arasında əlaqə yaradır və avtomatlaşdırılmış tapşırıqları idarə edir.
Bu cür boşluqların qarşısını almaq üçün autentifikasiya sistemlərinin JWT tokenlərini yoxlayarkən yalnız ‘sub’ iddiasına deyil, həm də ‘iss’ kimi digər vacib iddialara diqqət yetirməsi vacibdir. Müəssisələr daim istifadə etdikləri platformaların təhlükəsizlik yeniləmələrini izləməli və mürəkkəb autentifikasiya mexanizmlərini tətbiq etməlidirlər.


