
ClickLock: macOS İstifadəçilərini Parolu Daxil Etməyə Məcbur Edən Yeni Təhlükə
 13rose
2 min read
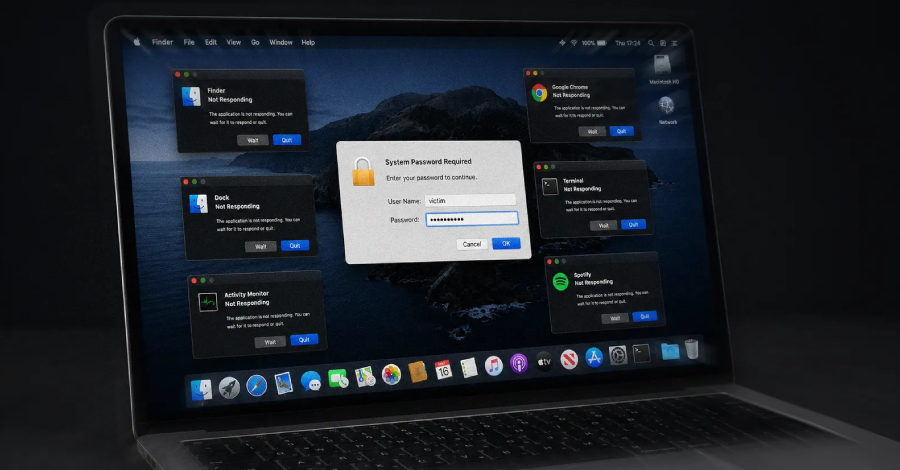
Yeni ClickLock macOS İstifadəçilərini Parolu Daxil Etməyə Məcbur Edir
Təhlükəsizlik tədqiqatçıları, macOS əməliyyat sistemi üçün “ClickLock Stealer” adlı yeni bir infostealer aşkar ediblər. Bu təhlükəli Malware, qurbanların giriş parollarını ələ keçirmək üçün unikal və aqressiv bir taktika tətbiq edir: istifadəçi parolunu daxil edənə qədər müəyyən tətbiqləri dövrü olaraq bağlayır.
Təsir Mexanizmi və Yayılma
ClickLock Stealer adətən Terminala kopyalanaraq icra edilən bir əmr vasitəsilə sistemə daxil olur. Əmrin icrasından sonra istifadəçidən saxta bir sistem dialoqu vasitəsilə parol tələb edilir. Əgər istifadəçi bu tələbi rədd edərsə və ya əməliyyatı ləğv edərsə, Malware sistemi tərk etmir, əksinə iki “LaunchAgent” komponenti quraşdırır və səssizcə bağlanır. Bu LaunchAgent-lər, sistemin növbəti dəfə yüklənməsində ClickLock-un yenidən işə düşməsini təmin edir.
Hədəf Alınan Tətbiqlər və Parol Məcburiyyəti
Növbəti giriş zamanı ClickLock Stealer aktivləşərək kritik macOS tətbiqlərini hədəf alır. Buraya Finder, Dock, Spotlight, Terminal, Activity Monitor və digər əsas sistem komponentləri daxildir. Zərərli proqram bu tətbiqləri hər 210 millisaniyədən bir ardıcıl olaraq bağlayır. Bu “tətbiq qətl” dövrü, qurban öz giriş parolunu saxta dialoqa daxil edənə qədər davam edir. Tədqiqatçılar bu metodun istifadəçiləri parolu daxil etməyə məcbur etmək üçün psixoloji təzyiq yaratdığını bildirirlər.
Müdafiə və Xəbərdarlıq
Bu cür Malware-lərdən qorunmaq üçün istifadəçilərə naməlum mənbələrdən Terminal əmrlərini kopyalamaqdan çəkinmələri tövsiyə olunur. Həmçinin, sistem parolu tələb edən hər hansı bir dialoqun həqiqiliyini diqqətlə yoxlamaq vacibdir. MacOS istifadəçiləri hər zaman əməliyyat sistemlərini və təhlükəsizlik proqramlarını ən son versiyada saxlamaqla bu kimi təhdidlərdən daha effektiv qoruna bilərlər.


