
OkoBot Malware Framework: Hardware Kripto Cüzdan Sahibləri Üçün Yeni Təhlükə
 13rose
2 min read
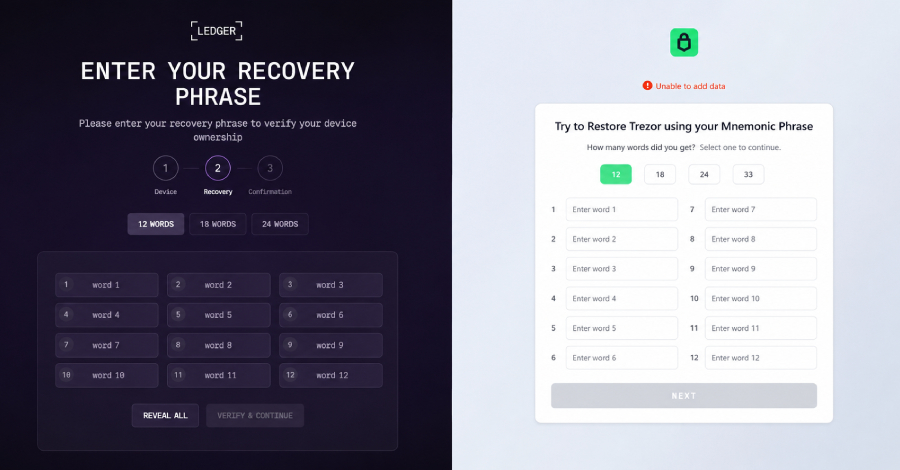
OkoBot Malware Framework Kripto Cüzdan Sahiblərini Hədəf Alır
Kibertəhlükəsizlik mütəxəssisləri Windows əməliyyat sistemləri üzərində fəaliyyət göstərən yeni bir təhlükə olan OkoBot adlı Malware Framework barədə xəbərdarlıq edir. 2025-ci ilin aprel ayından etibarən müşahidə edilən bu framework, xüsusilə hardware kripto cüzdan sahiblərinin bərpa frazalarını Phishing yolu ilə ələ keçirmək üçün nəzərdə tutulmuş modullara malikdir.
Təhlükə Mexanizmi: Orijinal Proqram Daxilində Phishing
Yoluxmuş kompüterlərdə OkoBot, Ledger və Trezor kimi tanınmış hardware cüzdanlarının orijinal masaüstü proqram təminatı daxilində zərərli sorğular yaradır. Bu o deməkdir ki, istifadəçilər Phishing cəhdinin bir veb-saytdan və ya naməlum bir mənbədən deyil, etibar etdikləri cüzdan proqramının özündən gəldiyini düşünürlər. Bəzi hallarda, Malware, cüzdan cihazı kompüterə qoşulana qədər gözləyir və sonra tələni aktivləşdirir.
Göstərilən səhifə tamamilə zərərli olsa da, onu əhatə edən proqram istifadəçinin quraşdırdığı orijinal tətbiqdir. Bu, təhdidi daha da inandırıcı və aşkar edilməsi çətin edir. İstifadəçilər, bərpa frazalarını daxil etmək tələbinin cüzdan proqramının funksionallığının bir hissəsi olduğuna inanaraq aldadılırlar.
İstifadəçilər Necə Qorunmalı?
- Hər hansı bir bərpa frazası tələbini şübhə ilə qarşılayın, xüsusilə də cüzdanın özündən gəlmir və ya qeyri-adi görünürsə.
- Proqram təminatınızı və əməliyyat sisteminizi daima yeniləyin.
- Yalnız rəsmi mənbələrdən proqram yükləyin və quraşdırın.
- Kompüterinizdə güclü antivirus və Malware əleyhinə proqram təminatı istifadə edin.
- Həmişə cihazınızın ekranındakı tələbləri iki dəfə yoxlayın, çünki hardware cüzdanları bərpa frazasını əsasən cihazın özündə təsdiqləməyi tələb edir, kompüter ekranında deyil.
Bu cür hücumlar kripto valyuta ekosistemindəki həssaslığı bir daha ortaya qoyur və istifadəçilərin ayıq olmasının vacibliyini vurğulayır.


