
Cursor Tətbiqində Kritik Boşluq: Windows-da Avtomatik Kod İcrası Riski Aşkarlanıb
 13rose
2 min read
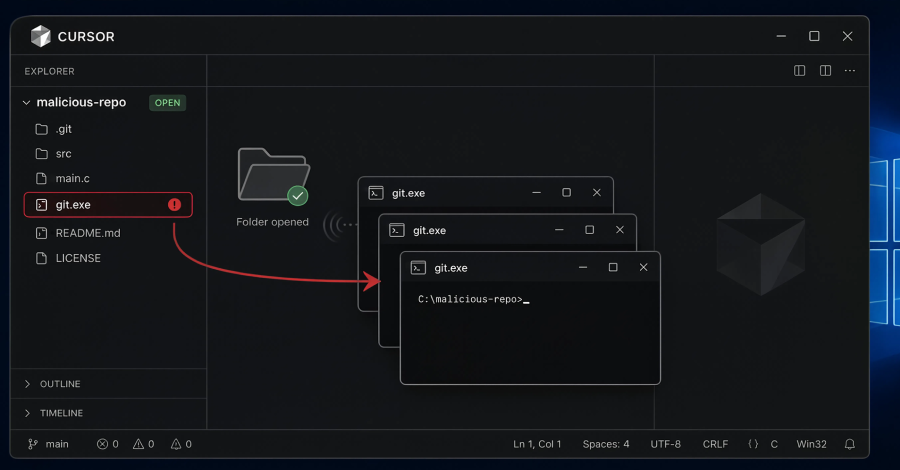
Cursor Tətbiqində Windows İstifadəçilərini Təhdid Edən Kritik Boşluq Aşkarlanıb
Proqramçılar arasında populyar olan Cursor tətbiqinin Windows versiyasında ciddi təhlükəsizlik boşluğu aşkar edilib. Bu boşluq, zərərli kodun istifadəçinin xəbəri olmadan icra edilməsinə şərait yaradır və sistemlər üçün ciddi risklər daşıyır.
Məlumata görə, istifadəçi Cursor tətbiqində hər hansı bir repository açarkən, əgər layihənin kök qovluğunda “git.exe” adlı fayl mövcuddursa, tətbiq bu faylı avtomatik olaraq işə salır. Proses zamanı heç bir xəbərdarlıq pəncərəsi, təsdiq sorğusu və ya istifadəçi müdaxiləsi tələb olunmur. Bu o deməkdir ki, kənar bir repository klonlaşdırılıbsa və orada bu cür zərərli bir fayl gizlədilibsə, Cursor onu birbaşa icra edəcəkdir.
Aşkarlanan Exploit-in təhlükəsi ondadır ki, icra olunan bu zərərli kod istifadəçinin öz səlahiyyətləri ilə işləyir. Bu isə hakerlərə istifadəçinin mənbə koduna, SSH açarlarına və bulud tokenlərinə (cloud tokens) birbaşa giriş əldə etməyə imkan verir. Tətbiq layihə açıq qaldığı müddətdə bu zərərli binari faylı davamlı olaraq yenidən işə salır və davamlı təhlükə yaradır.
Kibertəhlükəsizlik mütəxəssisləri istifadəçilərə naməlum mənbələrdən klonlaşdırılmış repository-ləri açarkən son dərəcə diqqətli olmağı tövsiyə edir. Həmçinin, Cursor tətbiqinin ən son və təhlükəsiz versiyasına yenilənməsi vacibdir, baxmayaraq ki, mövcud məlumatlara görə, Cursor komandası hələ bu boşluq barədə rəsmi açıqlama verməyib və ya yeniləmə buraxmayıb. Bu vəziyyət istifadəçilərin öz təhlükəsizlik tədbirlərini artırmasını zəruri edir.


