
Forg365 PhaaS Microsoft 365-i Hədəfə Alır: Cihaz Kodu və AitM Sessiya Oğurluğu
 13rose
2 min read
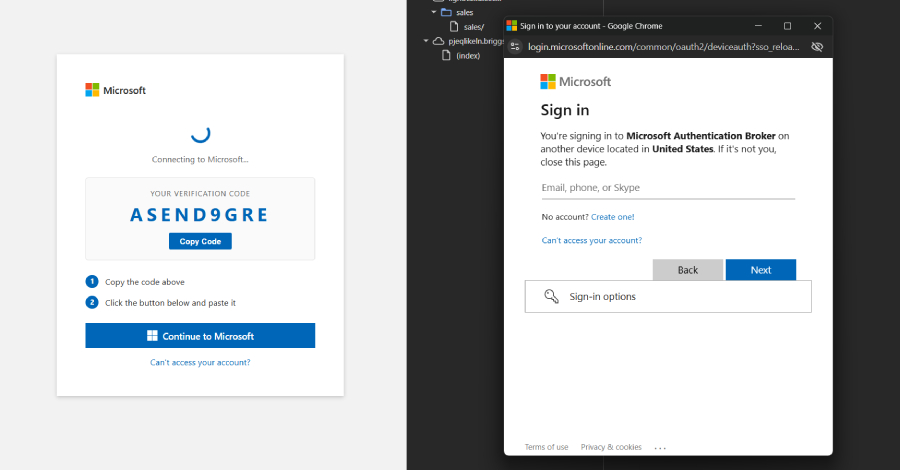
Forg365 PhaaS Fəaliyyəti Genişlənir
Yeni “Forg365” adlı Phishing-as-a-Service (PhaaS) əməliyyatı Microsoft 365 hesablarını hədəfə alaraq genişmiqyaslı kiberhücumlar həyata keçirir. Bu xidmət təkcə standart Phishing üsullarından istifadə etmir, həm də cihaz kodu Phishing-i, Adversary-in-the-Middle (AitM) taktikaları, antibot müdafiəsindən yayınma, süni intellekt (AI) dəstəkli tələ yaratma və kompromitasiyadan sonra poçt qutusu əməliyyatlarını özündə birləşdirir.
Hücum Mexanizmləri və Təklif Olunan Xidmətlər
Forg365 tərəfindən istifadə olunan hücum zəncirləri Telegram vasitəsilə paylanır və PhaaS xidməti ayda 400 dollar və ya illik 3800 dollara təklif olunur. Bu qiymətə bir sıra inkişaf etmiş hücum modulları daxildir. Cihaz kodu Phishing-i, istifadəçiləri qanuni proqramlara daxil olmaq üçün bir kod daxil etməyə təşviq edərək, əslində onların identifikasiya məlumatlarını ələ keçirməyə imkan verir. AitM taktikaları isə, istifadəçi ilə hədəf server arasında gizlincə dayanaraq sessiya kukilərini oğurlayır və çoxfaktorlu autentifikasiya (MFA) sistemlərini belə bypass etməyə qadirdir.
Bundan əlavə, Forg365 platforması antibot mexanizmlərindən yayınmaq üçün xüsusi funksiyalarla təchiz olunub. Süni intellektin köməyi ilə yüksək dərəcədə inandırıcı və fərdiləşdirilmiş Phishing e-poçtları və mesajları hazırlanır ki, bu da qurbanların aldanma ehtimalını artırır. Kompromitasiyadan sonra həyata keçirilən poçt qutusu əməliyyatları isə hücumçulara əldə etdikləri hesablardan digər hədəflərə qarşı yeni Phishing kampaniyaları başlatmaq üçün istifadə etməyə imkan verir.
Müdafiə və Tövsiyələr
Microsoft 365 istifadəçiləri və təşkilatlar bu cür inkişaf etmiş PhaaS əməliyyatlarına qarşı xüsusilə diqqətli olmalıdırlar. Aşağıdakı addımlar təhlükəsizliyi artırmağa kömək edə bilər:
- Çoxfaktorlu Autentifikasiyanın (MFA) Gücləndirilməsi: AitM hücumları MFA-nı bypass edə bilsə də, onun tətbiqi hələ də ümumi təhlükəsizlik baryerini yüksəldir. İstifadəçilərə tətbiq əsaslı MFA (məsələn, Microsoft Authenticator) tövsiyə olunur.
- Təhlükəsizlik Maarifləndirilməsi: İstifadəçilər Phishing, xüsusilə cihaz kodu Phishing-i kimi yeni taktikalar haqqında məlumatlandırılmalıdır. Şübhəli linklərə klikləməkdən və ya məlumat daxil etməkdən çəkinmək vacibdir.
- Şübhəli Fəaliyyətlərin Monitorinqi: Şirkətlər e-poçt, giriş və hesabat loglarını davamlı olaraq monitorinq etməli, anormallıqları tez bir zamanda aşkar etməlidirlər.
- Təhlükəsizlik Proqramlarının Yenilənməsi: Antivirus və anti-Malware proqram təminatının daim yenilənməsi lazımdır.


