
Şübhəli Süni İntellekt (AI) İlə Yaradılmış PowerShell Skripti Active Directory-ni Hədəf Aldı
 13rose
2 min read
Hücumun Təfərrüatları
Kibertəhlükəsizlik tədqiqatçıları, naməlum təhdid aktorunun Active Directory (AD) şəbəkələrini xəritələmək üçün süni intellekt (AI) tərəfindən yaradıldığı şübhə edilən yeni bir PowerShell skriptindən istifadə etdiyi bir müdaxiləni qeydə alıblar.
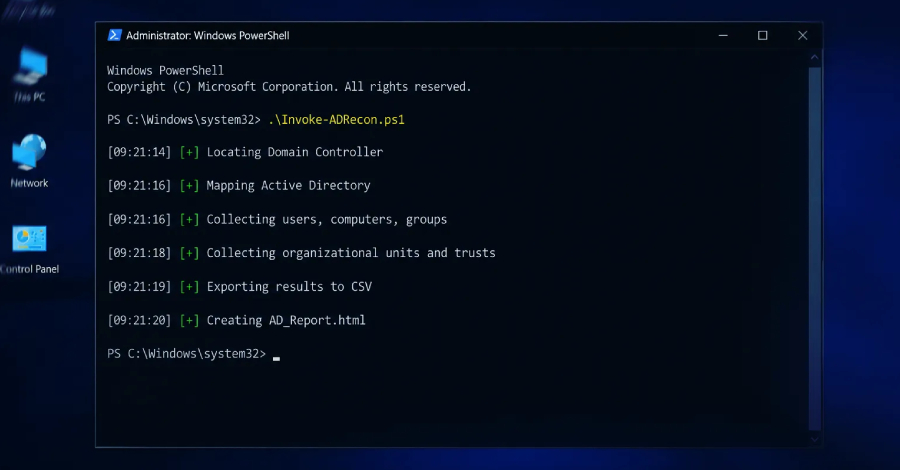
Qeydə alınan insidentdə, həmin PowerShell skripti Active Directory mühitində AD enumeration əməliyyatlarını həyata keçirmək üçün nəzərdə tutulub. Skriptin əsas vəzifəsi Domain Controller (DC) serverlərini tapmaq və sonra şəbəkədəki istifadəçiləri, kompüterləri və domenləri xəritələmək olub.
Bu ilkin kəşfiyyat mərhələsindən sonra skript, əldə etdiyi məlumatları saxlayaraq yeni bir qovluq yaratmış və bir sıra faylları bu qovluğa ixrac etmişdir. Nəticədə, hücumun uğurluluğunu ölçmək üçün AD_Report.html adlı bir hesabat faylı formalaşdırılıb.
AI-nin Artan Rolu və Təhlükəsizlik Çağırışları
Bu hücumun diqqət çəkən tərəfi, istifadə olunan PowerShell skriptinin süni intellekt tərəfindən yaradıldığına dair şübhələrin olmasıdır. Əgər bu təsdiqlənərsə, bu, təhdid aktorlarının kiberhücumları daha sürətli, effektiv və aşkar edilməsi çətin şəkildə həyata keçirmək üçün AI alətlərindən istifadə etməyə başladığını göstərən ciddi bir siqnaldır.
Bu cür AI-assisted (AI dəstəkli) alətlər, standart təhlükəsizlik həlləri tərəfindən asanlıqla tanınmayan və ya bloklanmayan qeyri-adi şəkildə yazılmış (vibe-coded) skriptlərin yaradılmasına imkan verə bilər. Təhlükəsizlik mütəxəssisləri, bu yeni təhlükəyə qarşı müdafiə mexanizmlərini gücləndirmək və AI-nin kiberhücumlarda istifadəsinin qarşısını almaq üçün tədbirlər görməyə çağırır.


