
Injective Labs GitHub Kompromitəsinə Uğradı: Pulqabı Açarını Oğurlayan npm Paketləri Aşkarlanıb
 13rose
2 min read
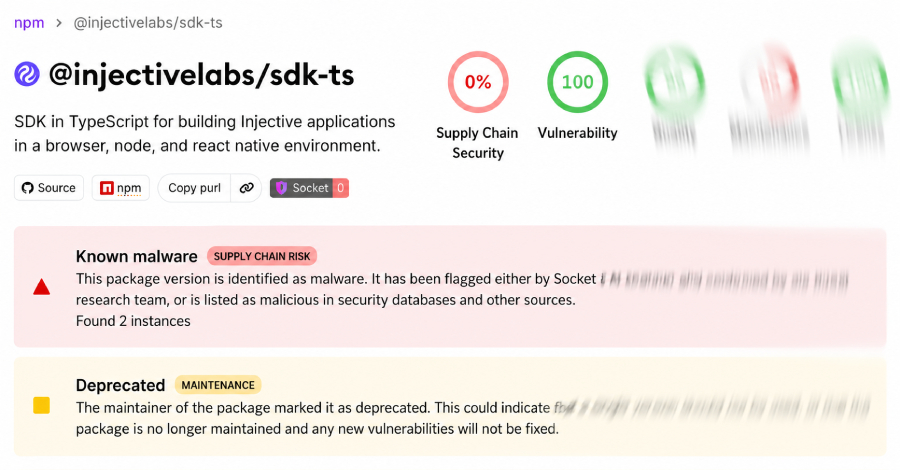
Injective Labs-ın GitHub Repozitoriyası Təhdidlə Üzləşdi
Məlum olmayan təhdid aktorları Injective Labs-ın SDK layihəsinin GitHub repozitoriyasını kompromitə edərək, kriptovalyuta pulqabı özəl açarlarını və mnemonic seed phrase-lərini oğurlamaq məqsədilə npm registrinə zərərli paket yerləşdiriblər. Bu hadisə, proqram təminatı təchizat zəncirindəki (supply chain) təhlükəsizlik boşluqlarının ciddi nəticələrini bir daha nümayiş etdirir.
Kompromitə Olunmuş Versiya və Mexanizm
Kibertəhlükəsizlik analitiklərinin araşdırmalarına görə, kompromitə olunmuş versiya, xüsusilə @injectivelabs/[email protected] olaraq müəyyən edilib. Bu zərərli paket, saxta telemetry funksionallığı ilə təchiz olunaraq, istifadəçilərin kriptovalyuta pulqabılarından məlumatları exfiltrate etmək üçün istifadə edilib. Exfiltrate olunan məlumatlara pulqabı özəl açarları və mnemonic seed phrase-lər daxildir ki, bu da birbaşa maliyyə aktivlərinin oğurlanması təhlükəsini yaradır.
Geniş Təsirlər və Tövsiyələr
Bu cür hücumlar, developerlərin istifadə etdiyi açıq mənbəli paketlərin təhlükəsizliyinə xüsusi diqqət yetirməyin vacibliyini vurğulayır. Təhdid aktorları tez-tez məşhur layihələrin repozitoriyalarını hədəf alaraq, zərərli kodları geniş istifadəçi kütləsinə yaymağa çalışırlar. Kibertəhlükəsizlik mütəxəssisləri, developerləri istifadə etdikləri hər hansı bir paketin mənbəyini və bütövlüyünü diqqətlə yoxlamağa, həmçinin layihələrinin GitHub repozitoriyalarını iki faktorlu autentifikasiya və digər güclü təhlükəsizlik tədbirləri ilə qorumağa çağırırlar. Həmçinin, kriptovalyuta istifadəçilərinə şübhəli proqram təminatlarından çəkinmək və pulqabılarını etibarlı platformalarda saxlamaq tövsiyə olunur.


