
Alibaba-nın XQUIC Kitabxanasında Yamaqlanmamış XRING Boşluğu HTTP/3 Serverlərini Təhdid Edir
 13rose
2 min read
Alibaba-nın XQUIC Kitabxanasında Yamaqlanmamış XRING Boşluğu HTTP/3 Serverlərini Təhdid Edir
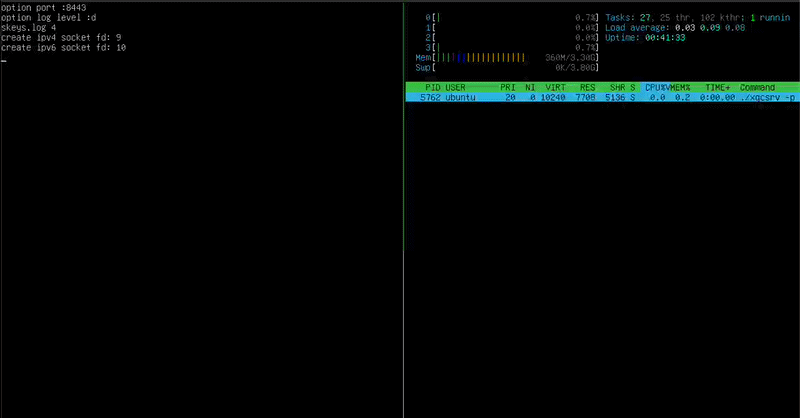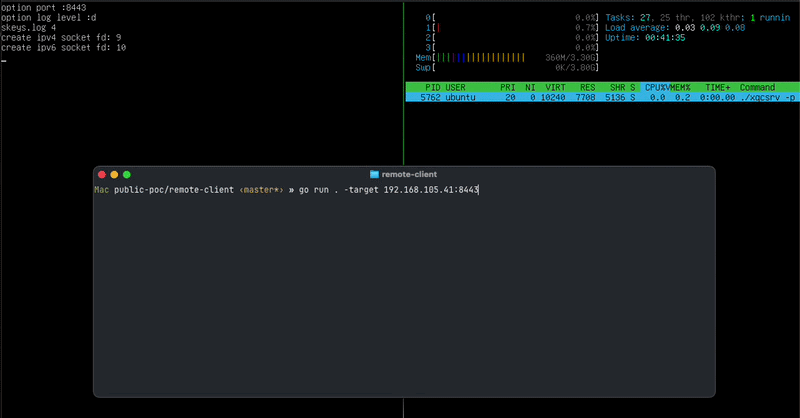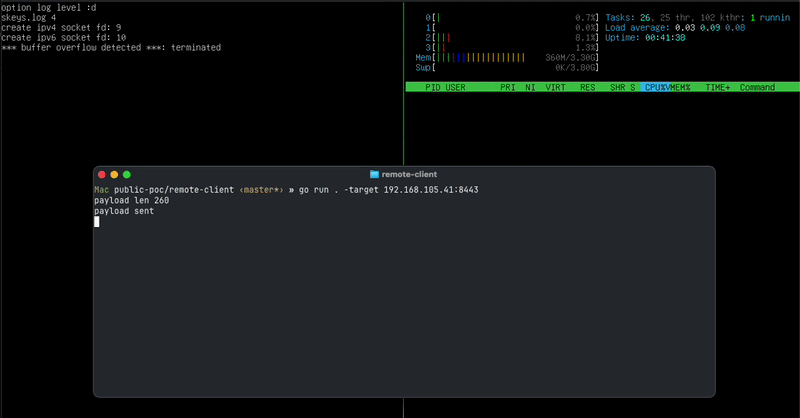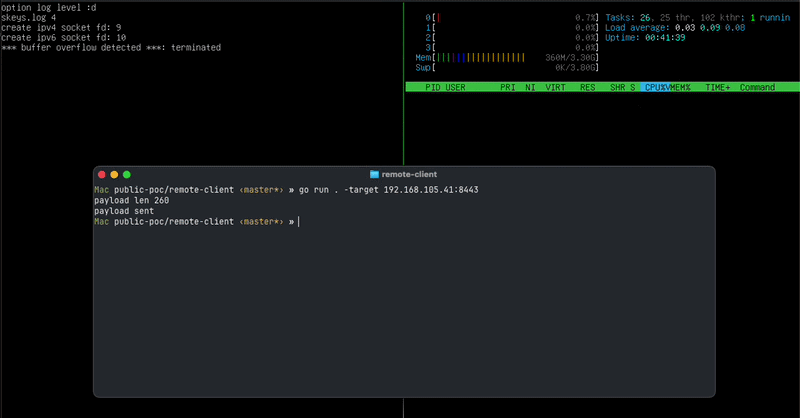
Alibaba şirkətinə məxsus QUIC və HTTP/3 kitabxanası olan XQUIC-də aşkar edilmiş yeni və hələ yamaqlanmamış XRING boşluğu, uzaqdan gələn hər hansı bir müştərinin qanuni trafikdən istifadə edərək HTTP/3 serverlərini tamamilə sıradan çıxarmasına imkan verir. Bu, XQUIC-dən istifadə edən serverlər üçün ciddi bir təhlükəsizlik riski yaradır.
FoxIO tədqiqatçısı Sébastien Féry tərəfindən iyulun 8-də aşkar edilən və ‘XRING’ adlandırılan bu boşluq, sadəcə bir səhv dəyişənin XQUIC kodunda yer alması ilə yaranır. Féry qeyd edir ki, boşluqdan istifadə etmək üçün heç bir daxilolma tələb olunmur və heç bir yanlış formatlı paketə ehtiyac yoxdur. Təxminən 260 bayt həcmində adi QPACK trafikinin göndərilməsi serveri çökdürmək üçün kifayətdir.
Hazırda bu kritik təhlükəsizlik boşluğu üçün heç bir rəsmi yamaq mövcud deyil. Bu vəziyyət, XQUIC kitabxanasından istifadə edən HTTP/3 serverlərinin potensial DDoS hücumlarına qarşı həssas olduğunu göstərir və təhlükəsizlik mütəxəssisləri arasında narahatlıq doğurur. Mütəxəssislər, müvafiq yamaq buraxılana qədər ehtiyatlı olmağı və mümkün qədər müdafiə tədbirləri görməyi tövsiyə edirlər.


