
SCMBANKER Malware Meksika Bank İstifadəçilərini Hədəfləyir: ClickFix Tələləri İşə Salındı
 13rose
2 min read
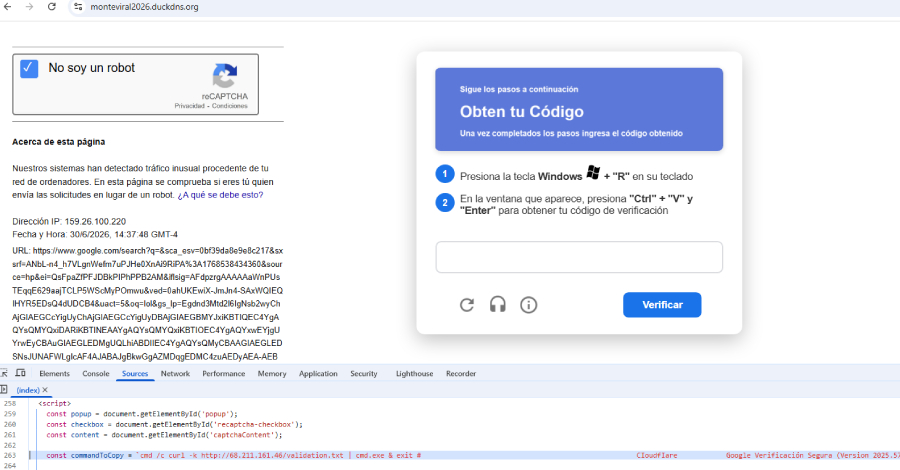
Meksika Bank Müştəriləri Hədəfdə: Yeni Fırıldaqçı Əməliyyat
Meksika banklarının, fintech şirkətlərinin, ödəniş prosessorlarının və kriptovalyuta birjalarının müştəriləri “ClickFix lures” olaraq bilinən aldadıcı üsullardan istifadə edən yeni, genişmiqyaslı fırıldaqçı əməliyyatın hədəfinə çevrilib. Bu kampaniya istifadəçilərin maliyyə məlumatlarını ələ keçirməyi məqsəd güdür.
REF6045 Qrupu və Yoluxma Mexanizmi
Elastic Security Labs tərəfindən “REF6045” adlandırılan bu fəaliyyət klasteri, qurbanları saxta CAPTCHA yoxlama səhifələri vasitəsilə yoluxdurur. İstifadəçilər, guya veb-səhifəni doğrulamak üçün təqdim edilən bu saxta tələlərə düşərək, təhlükəli bir əmri icra etməyə vadar edilir. Nəticədə, “SCMBANKER” adlı zərərli PowerShell toolkit qurbanın sisteminə quraşdırılır.
SCMBANKER Malware Nədir və Necə İşləyir?
SCMBANKER Malware, xüsusi olaraq bankçılıq istifadəçilərinin həssas məlumatlarını, o cümlədən giriş məlumatlarını, şəxsi identifikasiya nömrələrini (PIN) və maliyyə tranzaksiyalarını ələ keçirmək üçün nəzərdə tutulmuşdur. PowerShell toolkit olaraq işləməsi, ona sistemdə nisbətən gizli qalmağa və adi antivirus proqramlarından yayınmağa imkan verən xüsusi imtiyazlarla icra olunmağa şərait yaradır. Bu, təhlükəsizlik sistemləri üçün aşkar edilməsi daha çətin olan bir təhlükəyə çevrilir.
Kibertəhlükəsizlik Tövsiyələri
Bu cür fırıldaqçı hücumlardan qorunmaq üçün istifadəçilərə yüksək dərəcədə sayıq olmaq tövsiyə olunur. Şübhəli CAPTCHA sorğularına, naməlum mənbələrdən gələn linklərə və ya gözlənilməyən yükləmə təkliflərinə qarşı diqqətli olmaq vacibdir. Həmişə veb-saytların ünvan zolağını yoxlamaq, təhlükəsizlik proqram təminatını müntəzəm olaraq yeniləmək və iki faktorlu autentifikasiya (2FA) istifadə etmək kibertəhlükəsizliyin əsas prinsiplərindəndir.


