
DEBULL Alətləri ilə Microsoft 365 Hesablarını Hədəf Alan Yeni Phishing Kampaniyası Aşkarlandı
 13rose
2 min read
DEBULL Alətləri ilə Microsoft 365 Hesablarını Hədəf Alan Yeni Phishing Kampaniyası Aşkarlandı
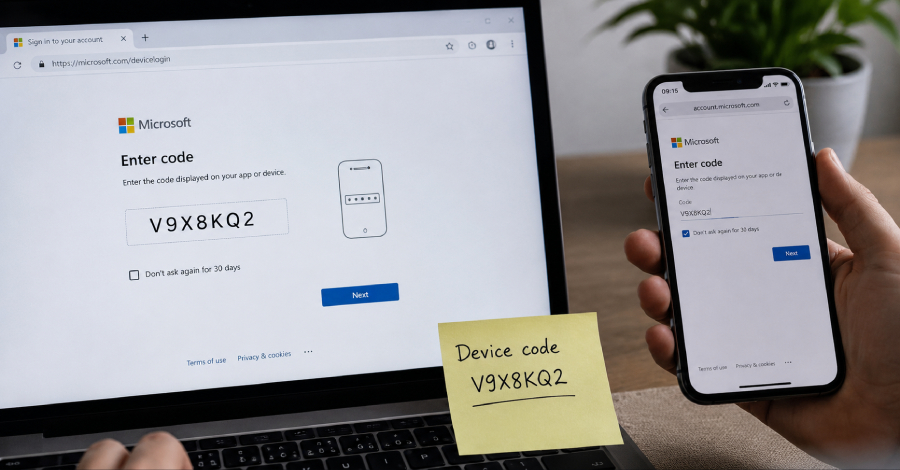
ZeroBEC təhlükəsizlik firmasının son tapıntılarına görə, Microsoft 365 platformasının istifadəçilərini hədəf alan, cihaz koduna əsaslanan (device-code flow) yeni bir Phishing kampaniyası müəyyən edilib. “DEBULL” adlandırılan bu alət dəsti, əməkdaşlıq mövzulu cəlbedici vasitələrdən (lures) istifadə edərək qurbanların hesablarını ələ keçirməyə çalışır.
Fərqli Phishing Metodu: Saxta Səhifə Yox, Legitim Giriş
Bu kampaniyanın əsas fərqləndirici xüsusiyyəti, ənənəvi Phishing hücumlarından kəskin şəkildə fərqlənməsidir. Qeyd olunur ki, hücumçular saxta Microsoft parol səhifələrindən istifadə etmirlər. Bunun əvəzinə, onlar zərərli, lakin əməkdaşlıq tərzində hazırlanmış tələlərdən istifadə edərək, istifadəçiləri Microsoft-un rəsmi və legitim cihaz giriş təcrübəsinə yönləndirirlər.
Hücum Mexanizmi
Hücumçular, Microsoft-un “device-code flow” funksiyasından sui-istifadə edərək, qurbanları kod daxil etməyə təşviq edirlər. Bu metod, adətən, tətbiqlərin və ya cihazların Microsoft 365-ə giriş icazəsi alması üçün istifadə olunur. Lakin DEBULL alətləri bu funksiyanı pis niyyətlə istifadə edərək, istifadəçinin icazəsini əldə edir və nəticədə onların M365 hesablarına tam nəzarəti ələ keçirir. Bu yolla, hücumçular çoxfaktorlu identifikasiyanı (MFA) belə yan keçə bilirlər, çünki istifadəçi faktiki olaraq legitim bir Microsoft səhifəsində öz icazəsini təsdiqləmiş olur.
Hesab Təhlükəsizliyi və Tövsiyələr
Bu cür mürəkkəb Phishing hücumlarından qorunmaq üçün təşkilatlara və fərdi istifadəçilərə xüsusi diqqətli olmaları tövsiyə edilir. Şübhəli əməkdaşlıq təkliflərinə və ya daxili e-poçtlara qarşı həmişə ehtiyatlı olmaq, həmçinin cihaz kod girişləri zamanı istənilən icazənin həqiqətən də gözlənilən bir hərəkət olub olmadığını yoxlamaq vacibdir. Təhlükəsizlik məlumatlılığı təlimləri və Microsoft 365 təhlükəsizlik ayarlarının mütəmadi olaraq nəzərdən keçirilməsi, bu kimi hücumların qarşısını almaqda mühüm rol oynayır.


