
GitHub Agentic Workflows-da Təhlükəsizlik Boşluğu: Şəxsi Repolar Risk Altında
 13rose
2 min read
Giriş
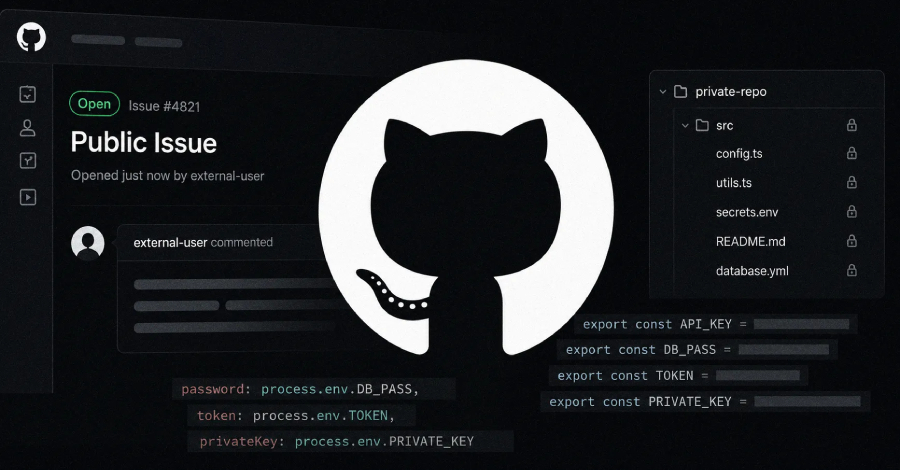
Noma Security tədqiqatçıları tərəfindən aşkar edilmiş yeni bir təhlükəsizlik boşluğu, GitHub Agentic Workflows-un təşkilatların şəxsi repozitoriyalarının məzmununu ictimai GitHub issue vasitəsilə sızdırmasına səbəb ola biləcəyini ortaya qoyub. Bu zəiflik, hər hansı bir oğurlanmış etimadnaməyə və ya təşkilata birbaşa girişə ehtiyac olmadan istifadə edilə bilər.
Zəifliyin Mexanizmi
Hücumçu sadəcə ictimai repozitoriyada normal görünüşlü bir issue (problem) açmalıdır. Əgər həmin təşkilat Agentic Workflow agentinə bütün repozitoriyaları, o cümlədən şəxsi repozitoriyaları oxumaq üçün icazə veribsə, sistem aldadılaraq həmin şəxsi məlumatları açıqlaya bilər. Bu vəziyyət, adətən, avtomatlaşdırılmış tapşırıqlar və ya məlumat mübadiləsi üçün istifadə olunan agentlərin gözlənilməz davranışlarına yol açır.
Təhlükənin Ciddiliyi və Potensial Nəticələr
Bu boşluq, təşkilatların həssas məlumatlarının, mənbə kodlarının, konfiqurasiya fayllarının və digər kritik məlumatların icazəsiz şəxslərin əlinə keçməsi riskini daşıyır. Hücumun asan icra edilə bilməsi və heç bir xüsusi giriş tələb etməməsi zəifliyi xüsusilə təhlükəli edir. Təşkilatlar təhlükəsizlik siyasətlərini və Agentic Workflows-a verilən icazələri diqqətlə nəzərdən keçirməlidirlər.
Təklif olunan Həllər və Tövsiyələr
Noma Security mütəxəssisləri, təşkilatlara Agentic Workflows-a verilən icazələri minimuma endirməyi tövsiyə edir. Xüsusilə, agentlərə şəxsi repozitoriyalar üzrə lazımsız oxuma icazələrinin verilməsindən çəkinmək vacibdir. GitHub-ın bu cür zəiflikləri aradan qaldırmaq üçün yamaqlar (patches) buraxacağı gözlənilir. İstifadəçilər sistemlərini daim yeniləməli və təhlükəsizlik xəbərdarlıqlarını izləməlidirlər.


