
16 İllik KVM Zəifliyi: Linux Virtual Maşınları Host Sistemindən Qaça Bilir
 13rose
2 min read
Linux KVM Hypervisorunda Təhlükəli Zəiflik Aşkar Edildi
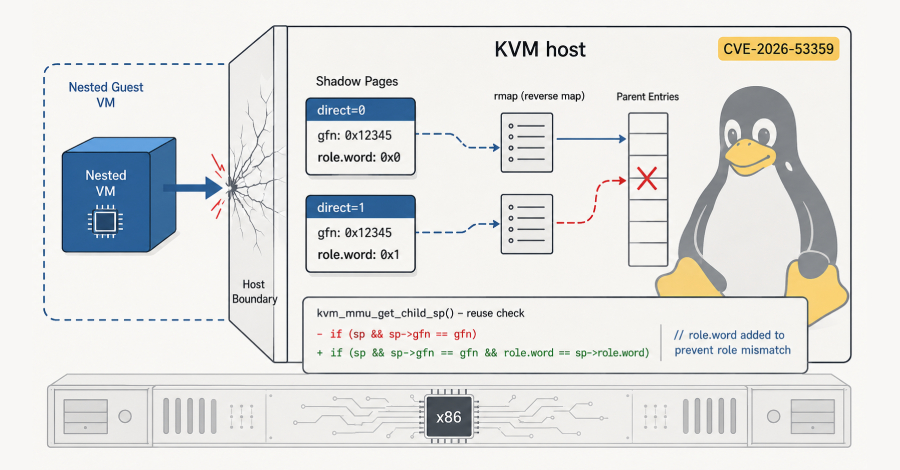
Linux KVM (Kernel-based Virtual Machine) hypervisorunda “use-after-free” tipli, 16 ildir mövcud olan ciddi bir zəiflik aşkar edilib. “Januscape” adı verilən və CVE-2026-53359 kimi izlənilən bu boşluq, qonaq virtual maşınlara (Guest VM) host sistemindən qaçaraq (escape) host nüvəsinin “shadow-page state” yaddaşını zədələməyə imkan verir.
Bu zəiflik Intel və AMD prosessorları üzərində işləyən KVM sistemlərinin istifadə etdiyi “shadow MMU” (Memory Management Unit) kodunda yerləşir. Zəifliyin “use-after-free” təbiəti, proqramın artıq boşaldılmış bir yaddaş sahəsinə təkrar daxil olmağa çalışması nəticəsində yaranır ki, bu da yaddaş korrupsiyasına və ya sistemin çökməsinə səbəb ola bilər.
Potensial Təhlükə və Exploits
Aşkar edilən “Januscape” boşluğu, virtualizasiya mühitlərində ciddi təhlükə törədir. Hal-hazırda ictimaiyyətə açıq olan bir “proof-of-concept” (PoC) KVM hostunu “panic” vəziyyətinə salaraq çökdürə bilir. Tədqiqatçı iddia edir ki, ayrı bir, hələ dərc edilməmiş Exploit mövcuddur ki, bu da tamamilə qonaq virtual maşından hosta keçidi təmin edə bilər.
Virtualizasiya mühitlərində hostdan qaçış zəifliyi (guest-to-host escape) ən kritik təhlükəsizlik problemlərindən biri hesab olunur. Bu cür boşluqlar hakerlərə bir virtual maşından bütün fiziki host sisteminə nəzarət etmək imkanı verir, nəticədə digər virtual maşınlara və hostda saxlanılan həssas məlumatlara da giriş əldə edə bilərlər.
Sistem İdarəçiləri Üçün Tövsiyələr
Bu zəiflik KVM istifadə edən bütün təşkilatlar və fərdi istifadəçilər üçün vacibdir. Sistem administratorları bu növ boşluqların istismarı riskini azaltmaq üçün təhlükəsizlik yeniləmələrini diqqətlə izləməli və tətbiq etməlidirlər. Intel və AMD sistemlərində geniş yayılmış KVM hypervisorunun bu cür uzun müddətdir mövcud olan bir zəifliyi, əməliyyat sisteminin yenilənməsinin və təhlükəsizlik yamalarının vaxtında quraşdırılmasının nə qədər əhəmiyyətli olduğunu bir daha göstərir.


