
Yeni QuimaRAT: Windows, Linux və macOS-u Hədəf Alan Java-Əsaslı MaaS Trojanı
 13rose
2 min read
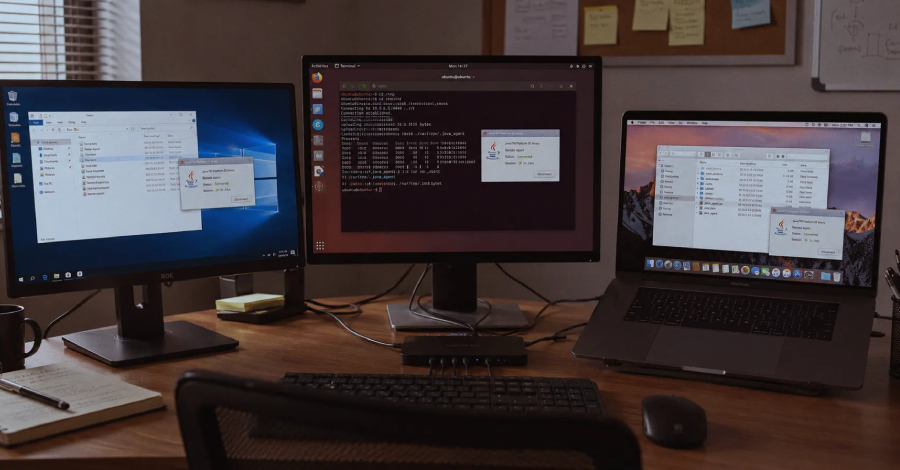
Çoxplatformalı Təhlükə: QuimaRAT Nədir?
Kibertəhlükəsizlik tədqiqatçıları Windows, Linux və macOS əməliyyat sistemləri üçün nəzərdə tutulmuş yeni Java-əsaslı uzaqdan giriş trojanı (RAT) olan QuimaRAT-ı aşkar ediblər. LevelBlue tərəfindən qeydə alınan bu yeni Malware kiber cinayətkarların arsenalına ciddi bir əlavə olaraq qiymətləndirilir.
MaaS Modeli: Kiber Cinayətkarlıq Üçün Əlçatanlıq
QuimaRAT, xidmət olaraq Malware (MaaS) modeli altında reklam olunur ki, bu da onu texniki biliyi az olan şəxslər üçün belə əlçatan edir. Təhlükə təklif edənlər proqram təminatını müxtəlif abunə paketləri ilə satırlar. Qiymətlər bir aylıq istifadə üçün 150 dollardan, ömürlük giriş üçün isə 1200 dollara qədər dəyişir. Bu model hakerlərə kiberhücumlar həyata keçirmək üçün hazır vasitələr təklif etməklə kiber cinayətkarlığın yayılmasına şərait yaradır.
QuimaRAT-ın İmkanları və Potensial Risklər
Java dilində yazılmış olması QuimaRAT-a müxtəlif əməliyyat sistemlərində işləmək imkanı verir. Bu, hədəflərin dairəsini genişləndirir və təhdidin təsirini artırır. Uzaqdan giriş trojanı kimi, QuimaRAT qurbanların sistemlərinə nəzarət etmək, məlumatları oğurlamaq, digər Malware yükləmək və sistem resurslarını sui-istifadə etmək kimi bir sıra zərərli fəaliyyətləri həyata keçirmək qabiliyyətinə malikdir. Müəssisələr və fərdi istifadəçilər bu cür çoxplatformalı təhdidlərə qarşı ayıq olmalı və təhlükəsizlik tədbirlərini gücləndirməlidirlər.


