
Şimali Koreya Hakerləri ‘PolinRider’ Kampaniyasında 108 Zərərli Paket və Brauzer Genişlənməsi Yayımlayıb
 13rose
2 min read
Şimali Koreyanın ‘PolinRider’ Kampaniyası Genişlənməkdədir
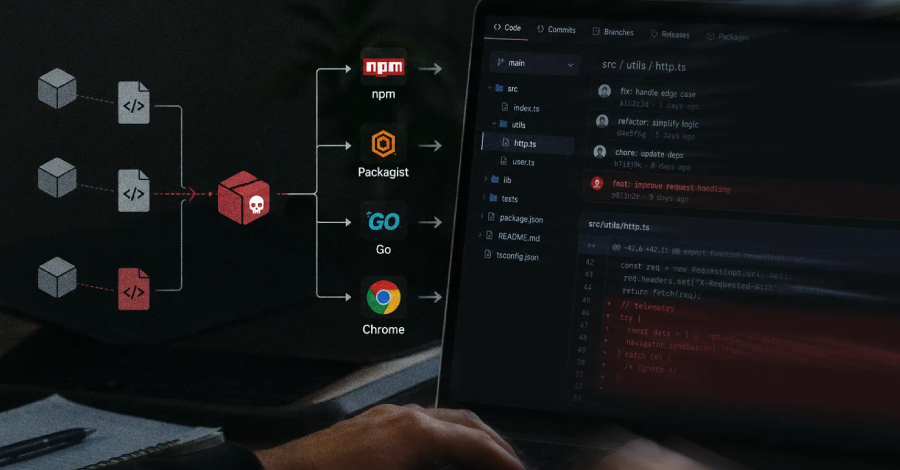
Şimali Koreyaya bağlı təhlükə aktorları, əvvəlki ‘Contagious Interview’ kampaniyası ilə əlaqəli olaraq, hazırda davam edən ‘PolinRider’ adlı fəaliyyətin bir hissəsi olaraq geniş miqyaslı zərərli kampaniya həyata keçirir. Təhlükəsizlik mütəxəssislərinin müşahidələrinə görə, bu aktorlar npm, Packagist, Go və Google Chrome platformalarında ümumilikdə 108 unikal zərərli paket və veb brauzer genişlənməsi yayımlayıblar.
Hədəflənən Platformalar və Kampaniyanın Təbiəti
Aşkarlanan zərərli proqramlar proqram təminatı inkişaf etdiriciləri üçün əsas ekosistemləri hədəfləyir. npm (Node Package Manager) və Packagist (PHP Package Manager) kimi paket menecerləri geniş istifadə olunduğu üçün, bu platformalardakı zərərli paketlər çox sayda layihəyə və istifadəçiyə təsir göstərmək potensialına malikdir. Go dilinə aid paketlər və Google Chrome üçün hazırlanmış zərərli brauzer genişlənmələri də kampaniyanın çoxşaxəli yanaşmasını nümayiş etdirir.
Təhlükəsizlik ekspertləri qeyd edirlər ki, ‘PolinRider’ kampaniyası aktiv olaraq davam edir və yeni zərərli paketlərin peyda olma ehtimalı yüksəkdir. Xüsusilə, hakerlərin mövcud paket mühafizəçilərinin (maintainer) hesablarını ələ keçirərək zərərli kodları etibarlı proqram təminatına yerləşdirməyə çalışdıqları vurğulanır. Bu üsul, geniş yayılmış təchizat zənciri (supply chain) hücumlarının bir nümunəsidir və proqram təminatı ekosistemi üçün ciddi risklər yaradır.


