
“Bad Epoll” Linux Boşluğu Android və Serverlərə Kök Giriş İmkanı Verir
 13rose
2 min read
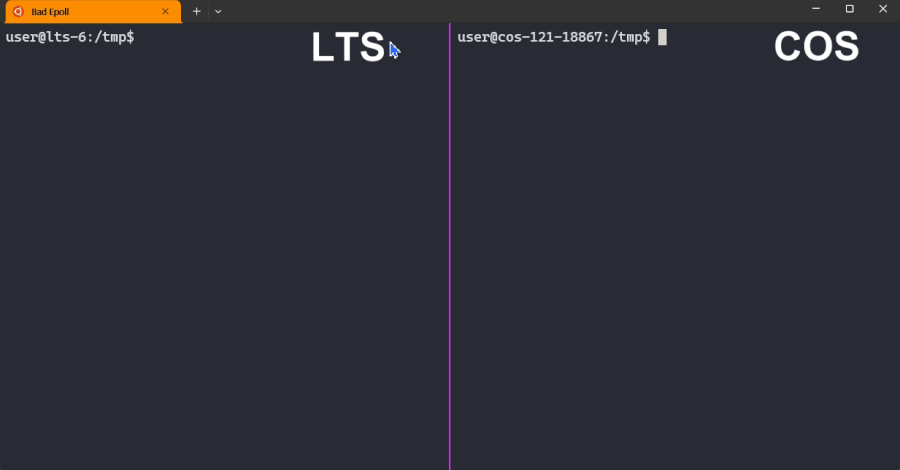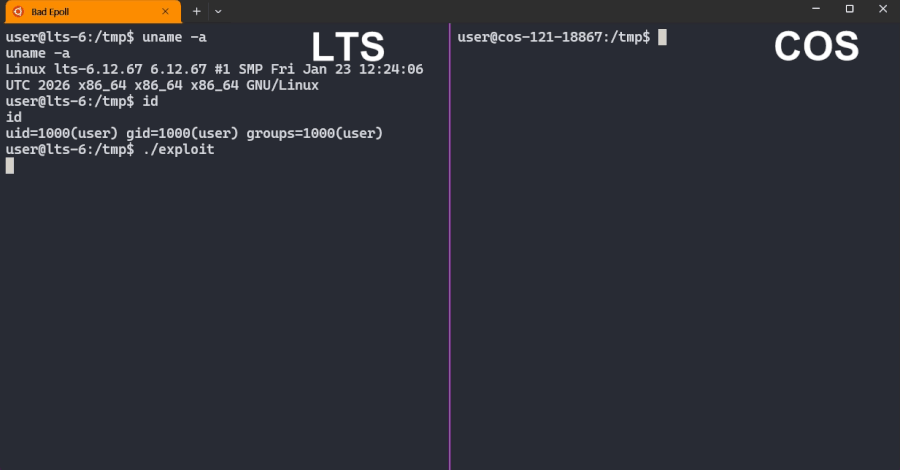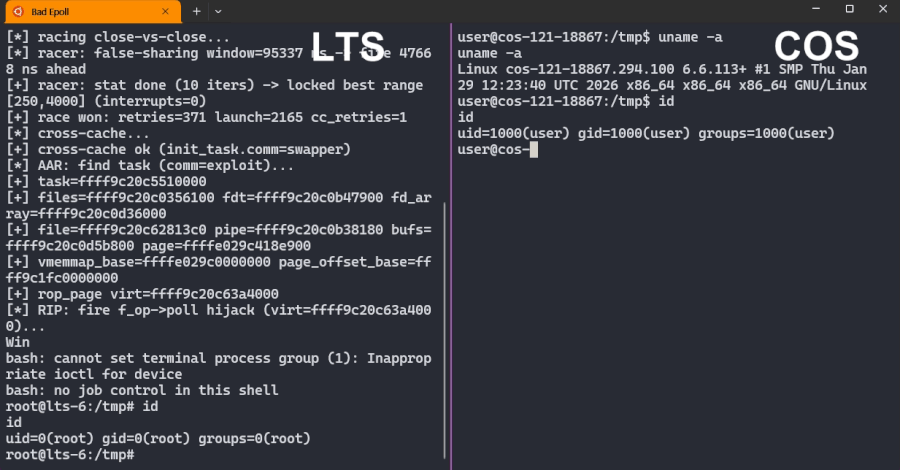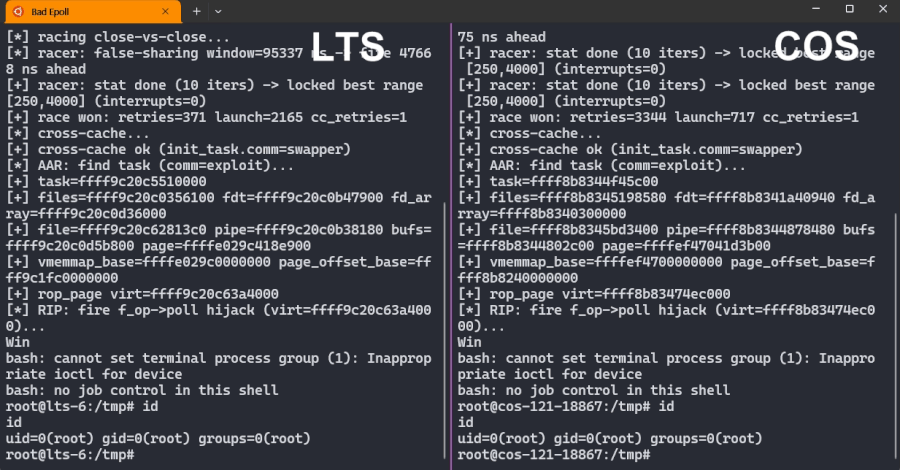
Yeni Təhlükəsizlik Zəifliyi Aşkarlanıb
Yeni aşkar edilmiş “Bad Epoll” (CVE-2026-46242) adlı ciddi bir Linux kernel boşluğu, adi istifadəçilərə heç bir xüsusi icazə olmadan sistem üzərində tam kök nəzarəti əldə etməyə imkan yaradır. Bu zəiflik Linux əməliyyat sistemli iş stansiyaları, serverlər və geniş istifadə olunan Android cihazlarını təhdid edir.
Təhlükəsizlik araşdırmaçılarının bildirdiyinə görə, problemin həlli üçün müvafiq yama artıq buraxılıb və istifadəçilərə ən qısa zamanda sistemlərini yeniləmələri tövsiyə olunur.
Zəifliyin Təfərrüatları və Təsiri
“Bad Epoll” boşluğu, imtiyazsız bir istifadəçiyə kernel səviyyəsində icra hüquqları qazanaraq sistemdə tam “root” nəzarəti əldə etməyə imkan verir. Kök giriş, hücumçulara sistemdə hər hansı bir əməliyyatı həyata keçirmək, məlumatları oğurlamaq, zərərli Malware quraşdırmaq və ya sistemi tamamilə sıradan çıxarmaq imkanı verir. Bu cür “privilege escalation” (imtiyazların artırılması) zəiflikləri, mövcud sistemlərə daxil ola bilmiş hücumçular üçün kritik əhəmiyyət kəsb edir, çünki bu onlara məhdudiyyətsiz nəzarət imkanı verir.
Süni İntellektin Rolu və Boşluğun Unikallığı
Maraqlıdır ki, “Bad Epoll” boşluğu Anthropic şirkətinin ən güclü AI modeli olan Mythos-un bu yaxınlarda fərqli bir boşluq aşkar etdiyi kernel kodunun eyni kiçik hissəsində yerləşir. Mythos AI modeli həmin kodda bir boşluğu aşkarlasa da, “Bad Epoll” zəifliyini gözündən qaçırıb. Bu fakt, süni intellektin təhlükəsizlik yoxlamalarındakı potensialını və hələ də mövcud məhdudiyyətlərini bir daha nümayiş etdirir.
Müdafiə Tədbirləri
Bütün Linux istifadəçilərinə, sistem administratorlarına və Android cihaz sahiblərinə ən qısa zamanda əməliyyat sistemlərinin və cihazlarının ən son təhlükəsizlik yamalarını quraşdırmaları şiddətlə tövsiyə olunur. Bu cür təhlükəsizlik yeniləmələri, sistemləri “Bad Epoll” kimi ciddi zəifliklərdən qorumaq və potensial hücumların qarşısını almaq üçün kritik əhəmiyyətə malikdir. Daimi yenilənmələr və təhlükəsizlik tədbirləri, kibertəhlükəsizliyin əsasını təşkil edir.


