
Təhlükəsizlik Tədqiqatçıları Hədəfdə: “ChocoPoC” RAT Saxta Exploit Kodları ilə Yayılır
 13rose
2 min read
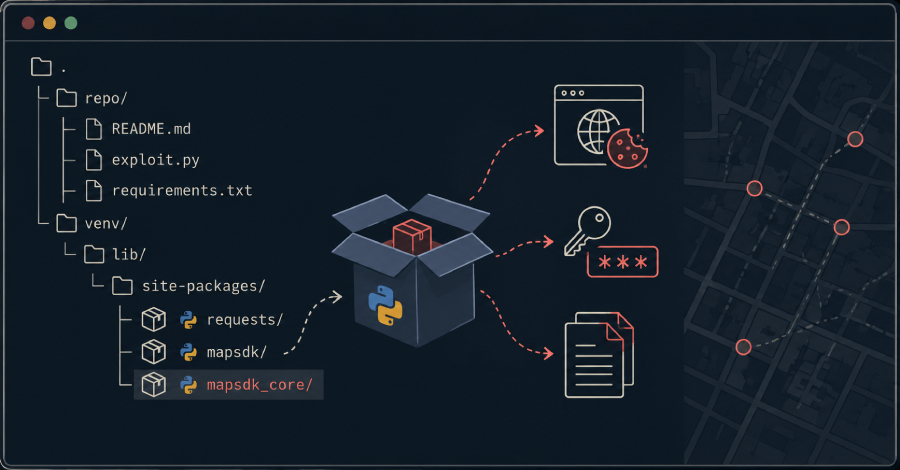
Yeni Təhlükə: ChocoPoC RAT
Kibercinayətkarlar, peşəkar zəiflik araşdırmaçılarını hədəf alan yeni və təhlükəli bir kampaniyaya başlayıblar. Bu kampaniya, “ChocoPoC” adlı yeni bir RAT-ın (Remote Access Trojan) yayılmasına əsaslanır. Təhlükəsizlik tədqiqatçıları üçün nəzərdə tutulmuş bu zərərli proqram, saxta PoC (Proof-of-Concept) Exploit kodları daxilində gizlədilir və GitHub repozitoriyaları vasitəsilə yayılır.
Hücum Mexanizmi və Təsirləri
Təhlükəsizlik firması YesWeHack tərəfindən aşkar edilmiş bu hücum metodologiyası olduqca hiyləgərdir. Hücumçular, Python əsaslı PoC repozitoriyaları yaradır və onların yeni, aktual CVE-ləri (Common Vulnerabilities and Exposures) istismar etdiyini iddia edirlər. Zəiflikləri araşdıran və bu cür PoC-ləri sınaqdan keçirən tədqiqatçılar üçün cəlbedici görünən bu kodlar əslində tələdir. Həmin kodu işə saldıqda, “ChocoPoC” RAT qurbanın sistemində aktivləşir və gizlicə məlumat oğurluğuna başlayır. O, brauzer kukilərini, saxlanılmış parolları və digər vacib faylları toplayır. Bununla yanaşı, hücumçulara hədəf maşın üzərində shell (komanda sətiri) girişi təmin edərək, tam nəzarət əldə etməyə imkan verir.
Məlumatların Qorunması və Profilaktik Tədbirlər
Bu tip hücumlar, kiberhücumların getdikcə daha mürəkkəb və hədəfə yönəlik olduğunu göstərir. Təhlükəsizlik tədqiqatçıları və proqram təminatçıları GitHub kimi platformalarda rast gəldikləri PoC Exploit kodlarına qarşı son dərəcə ehtiyatlı olmalıdırlar. Şübhəli mənbələrdən gələn və ya təsdiqlənməmiş repozitoriyalardakı kodları birbaşa istehsal mühitində deyil, izolyasiya edilmiş virtual maşınlarda və ya sandbox mühitində sınaqdan keçirmək tövsiyə olunur. Həmçinin, sistemlərdə güclü antivirus proqramları və davamlı təhlükəsizlik yeniləmələrindən istifadə edilməsi vacibdir.


