
Apple AirDrop və Samsung Quick Share-də Kritiki Boşluqlar Aşkarlanıb: Cihazlar Çökmə Riski Altında
 13rose
2 min read
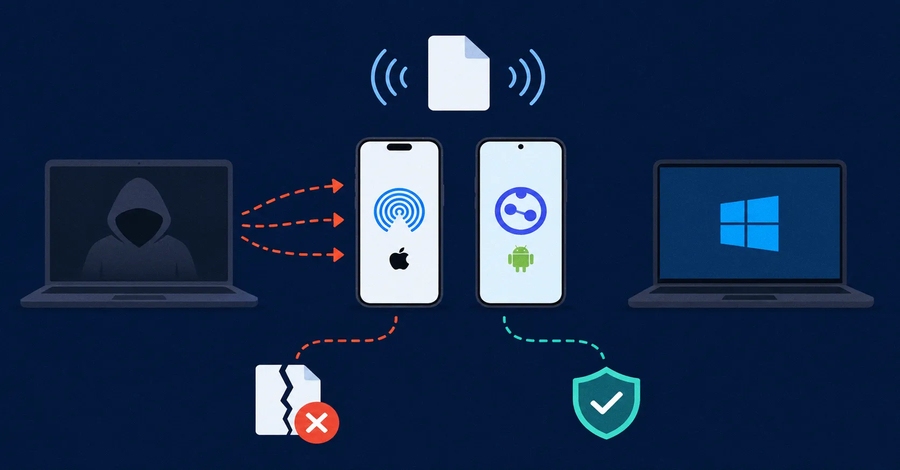
Apple AirDrop və Samsung Quick Share-də Kritiki Boşluqlar Aşkarlanıb
Kibertəhlükəsizlik sahəsində çalışan iki tədqiqatçı Apple-ın AirDrop və Samsung-un Quick Share funksiyalarında ümumilikdə altı kritik təhlükəsizlik boşluğu aşkar ediblər. Simsiz fayl ötürməyə imkan verən bu funksiyalar, kabellərə və ya eyni şəbəkəyə ehtiyac olmadan yaxınlıqdakı cihazlar arasında məlumat mübadiləsini asanlaşdırır.
Boşluqların Xarakteri və Təsiri
Aşkarlanan zəifliklər xüsusilə narahatedicidir, çünki onlar hücumçulara minimal səylə hədəf cihazlara təsir etməyə imkan verir. Tədqiqatçıların bildirdiyinə görə, simsiz rabitə məsafəsində olan bir hücumçu, heç bir əvvəlki əlaqə qurmadan və ya hədəf cihazla əlaqə yaratmadan, sadəcə bir noutbukdan istifadə edərək Mac və ya iPhone cihazlarında paylaşma xidmətini çökdürə bilər. Bu hücum xüsusilə “hər kəsdən qəbul etməyə” quraşdırılmış cihazlara qarşı təsirlidir və hədəf istifadəçinin heç bir təsdiqi və ya hərəkəti tələb olunmur.
Eyni tədqiqat, Quick Share funksiyasında da bənzər boşluqların mövcudluğunu müəyyən edib ki, bu da Samsung cihazlarının istifadəçiləri üçün də analoji risklər yaradır. Bu boşluqlar potensial olaraq, hədəf sistemlərdə təhlükəsizlik yoxlamalarını yan keçməyə və ya məlumatların icazəsiz əldə edilməsinə səbəb ola biləcək daha ciddi Exploit-lərə yol aça bilər.
Mütəxəssislərin Xəbərdarlığı
Bu cür zəifliklər istifadəçilərin məxfiliyini və cihazların sabitliyini təhdid edir. Təhlükəsizlik ekspertləri, Apple və Samsung kimi şirkətləri bu boşluqları aradan qaldırmaq üçün təcili yeniləmələr buraxmağa çağırır. İstifadəçilərə isə riskləri minimuma endirmək üçün cihazlarının proqram təminatını daim yeniləmələri və AirDrop/Quick Share qəbul parametrlərini etibarlı kontaktlarla məhdudlaşdırmaları tövsiyə olunur.


