
Kibertəhlükəsizlik Araşdırmaçıları Xəbərdarlıq Edir: Hijack Edilmiş npm və Go Paketləri VS Code Vasitəsilə Python Infostealer Yayır
 13rose
2 min read
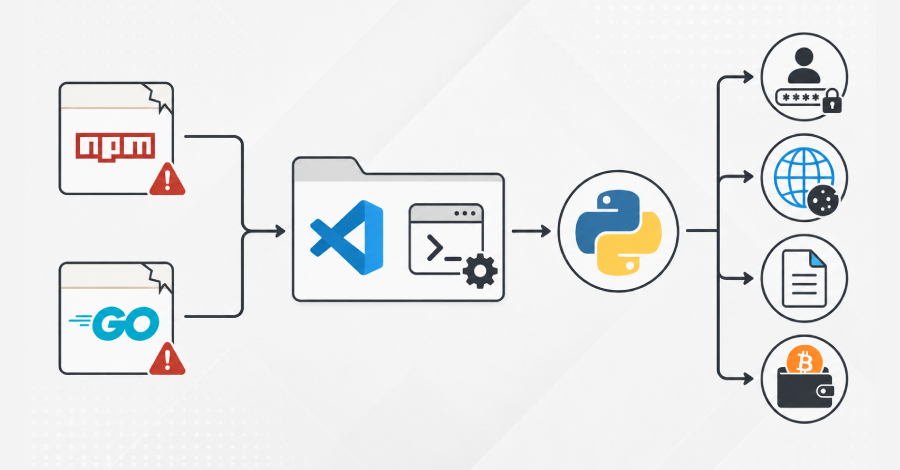
Yeni Kibertəhlükə: Hijack Edilmiş npm və Go Paketləri VS Code Tapşırıqları ilə Python Infostealer Yayır
Kibertəhlükəsizlik araşdırmaçıları, ələ keçirilmiş Windows, Linux və macOS əməliyyat sistemlərində Python-əsaslı Infostealer yerləşdirmək məqsədi daşıyan iki hijack edilmiş npm paketi və bir sıra Go packages aşkarlayıb.
Mütəxəssislərin bildirdiyinə görə, bu hücum vektoru xüsusilə maraq doğurur, çünki zərərli kodun icrası üçün ənənəvi npm lifecycle scripts yerinə VS Code Tasks funksiyasından istifadə edir. Bu yanaşma, zərərli proqramın aşkarlanmasını çətinləşdirmək və müasir təhlükəsizlik mexanizmlərindən yan keçmək məqsədi daşıyır.
JFrog təhlükəsizlik şirkətinin qeyd etdiyi kimi: “Bu hücum, ən yaygın npm icra yollarından – lifecycle scripts vasitəsilə – yan keçir, bəlkə də npm v12-nin təhlükəsizlik sərtləşdirmələri ilə ‘uyğun’ qalmaq cəhdindədir.” Bu strategiya, təcavüzkarların inkişaf mühitlərində daha az aşkarlanan yollarla zərərli proqram yerləşdirməyə çalışdıqlarını göstərir.
Aşkar edilmiş Infostealer, sistemlərdən həssas məlumatları, o cümlədən əsas identifikasiya məlumatlarını, daxil olma şərtlərini və digər konfidensial faylları oğurlamaq potensialına malikdir. Bu cür hücumlar tərtibatçılar üçün ciddi risklər yaradır və onların iş mühitləri üçün əlavə təhlükəsizlik tədbirlərinin vacibliyini bir daha vurğulayır.


