
Amazon Q Developer-dəki Ciddi Zəiflik Bulud Etibarnamələrini Təhlükə Altına Qoydu
 13rose
2 min read
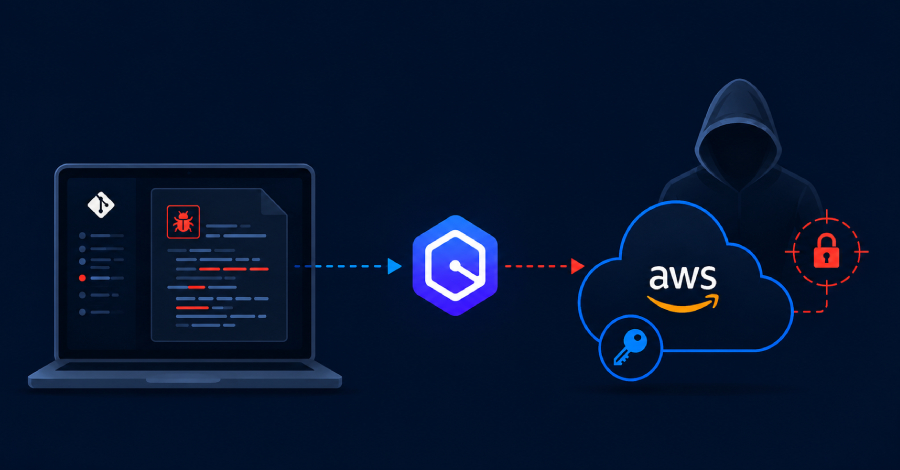
Amazon Q Developer-də Ciddi Boşluq Aşkarlanıb: Zərərli Repozitoriyalar Kod İşlədə Bilirdi
Amazon Q Developer xidmətində aşkar edilmiş yüksək ciddiyyətli bir zəiflik, zərərli repozitoriyaların tərtibatçıların bulud etibarnamələrini oğurlamasına və sistemdə əmrlər icra etməsinə imkan verirdi. Bu təhlükəsizlik boşluğu Amazon tərəfindən artıq aradan qaldırılıb.
CVE-2026-12957 olaraq izlənilən və 8.5 CVSS balına sahib olan bu zəiflik, Amazon-un süni intellekt əsaslı kodlaşdırma köməkçisinin Model Context Protocol (MCP) serverlərini idarə etmə tərzində mövcud idi. Wiz təhlükəsizlik firmasının araşdırmalarına görə, hücum ssenarisi olduqca sadə idi: tərtibatçı zərərli bir repozitoriyanı açır, iş sahəsinə (workspace) etibar edir və Amazon Q bu zəifliyi avtomatik olaraq istismar edərək zərərli kodu işə salırdı.
Bu cür zəiflik tərtibatçılar üçün ciddi risklər daşıyır, çünki bulud etibarnamələrinin oğurlanması hakerlərə tərtibatçının Amazon bulud resurslarına tam nəzarət etməsinə, məlumat oğurluğuna, mövcud tətbiqlərin dəyişdirilməsinə və ya daha geniş miqyaslı hücumlara yol aça bilərdi.
Amazon, aşkar edilən bu kritik boşluğu dərhal yamamışdır. Tərtibatçılara təhlükəsizliyi təmin etmək üçün Amazon Q Developer tətbiqlərini və əlaqəli komponentlərini ən son versiyaya yeniləmələri tövsiyə olunur.


