
DragonForce Hakerləri C2 Trafikini Gizlətmək Üçün Microsoft Teams Relay Sistemlərini İstismar Edir
 13rose
1 min read
DragonForce Hakerləri C2 Trafikini Gizlətmək Üçün Microsoft Teams Relay Sistemlərini İstismar Edir
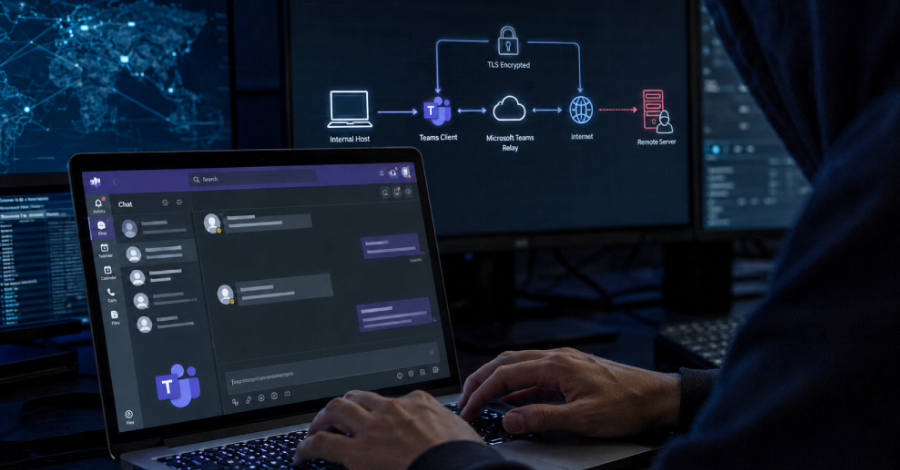
DragonForce ransomware qrupu, Microsoft Teams-in relay infrastrukturu daxilində komanda və idarəetmə (C2) trafikini gizlətmək üçün xüsusi Go-əsaslı uzaqdan giriş troyanı (RAT) olan Backdoor.Turn-dan istifadə edir. Bu yeni taktika kibertəhlükəsizlik mütəxəssisləri arasında ciddi narahatlıq doğurub.
Bu, hakerlərin öz C2 rabitəsini qanuni şəbəkə trafikinin arxasında gizlətmək üçün etibarlı proqram təminatının infrastrukturlarından necə istifadə etdiyinin başqa bir nümunəsidir. Backdoor.Turn RAT-ı həm şəbəkədəki izləməni çətinləşdirir, həm də təhlükəsizlik sistemləri tərəfindən aşkarlanma riskini azaldır. Zərərli trafikin qanuni Microsoft Teams rabitəsi ilə qarışdırılması aşkarlanma mexanizmlərini atmaq üçün effektiv bir yoldur.
Broadcom-a məxsus Symantec və Carbon Black şirkətlərinin araşdırmalarına görə, bu təhlükəli Backdoor bir ABŞ-ın böyük xidmət şirkətinə qarşı tətbiq edilib. Hədəf alınan şirkətin adı açıqlanmasa da, bu hadisə korporativ şəbəkələrin müdafiəsinin vacibliyini və təhdid aktorlarının daim yeni gizlətmə üsulları axtardığını bir daha önə çəkir.


