
Proqramlaşdırma Mühitində Təhlükə: Zərərli JetBrains Pluginləri və Chrome Uzantıları AI API Açarını Oğurlayır
 13rose
2 min read
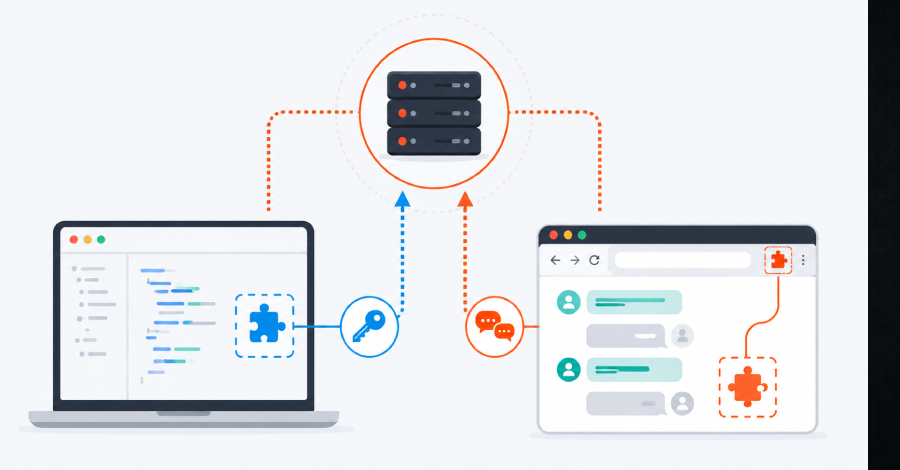
JetBrains Marketplace-də Koordinasiyalı Malware Kampaniyası Aşkarlanıb
Kibertəhlükəsizlik tədqiqatçıları JetBrains Marketplace platformasında genişmiqyaslı və “koordinasiyalı Malware kampaniyası”nı aşkar ediblər. Bu kampaniya çərçivəsində, ən azı 15 zərərli plugin proqramçılar üçün təhlükə yaratmaq məqsədilə yayımlanıb. Bu pluginlərin əsas hədəfi süni intellekt (AI) provayder açarlarını oğurlamaqdır ki, bu da həssas məlumatların və resursların icazəsiz əldə edilməsinə yol açır.
Aşkar edilmiş hər bir zərərli plugin DeepSeek və digər böyük dil modellərinə (LLM) əsaslanan AI kodlaşdırma köməkçisi kimi özünü təqdim edir. Onlar istifadəçilərə chat imkanları, commit mesajlarının hazırlanması, kod icmalı, səhv tapma və vahid testlərin yaradılması kimi müxtəlif funksiyalar təklif etdiyini iddia edirlər. Lakin, əslində, bu pluginlər arxa planda AI API açarlarını ələ keçirərək, onları kənar serverlərə ötürürlər. Bu, təkcə API açarlarının deyil, həm də onlarla əlaqəli bütün hesablama resurslarının və məlumatların təhlükə altına düşməsi deməkdir.
Genişlənən Təhlükə Vektorları: Chrome Uzantıları da Hədəfdə
Bu təhlükə JetBrains pluginləri ilə məhdudlaşmır; kibertəhlükəsizlik ekspertləri həmçinin Chrome uzantıları vasitəsilə chatbot danışıqlarının ələ keçirilməsi risklərinə də diqqət çəkirlər. Belə uzantılar istifadəçilərin internet brauzerlərindəki fəaliyyətlərini izləyə, hətta mətn və ya API zənglərini ələ keçirərək həssas məlumatları oğurlaya bilər. Bu, xüsusilə iş və ya şəxsi məqsədlər üçün AI əsaslı chatbotlardan istifadə edən şəxslər üçün ciddi risklər yaradır.
İstifadəçilərə tövsiyə olunur ki, yüklədikləri pluginlərin və brauzer uzantılarının etibarlılığını hər zaman yoxlasınlar. Yalnız rəsmi və tanınmış mənbələrdən tətbiqləri yükləmək, həmçinin verilən icazələrə diqqət yetirmək təhlükəsizliyi artıracaq əsas addımlardandır. Bu cür Malware kampaniyaları rəqəmsal ekosistemin bütün sahələrində aktiv qalmaqda davam edir.


